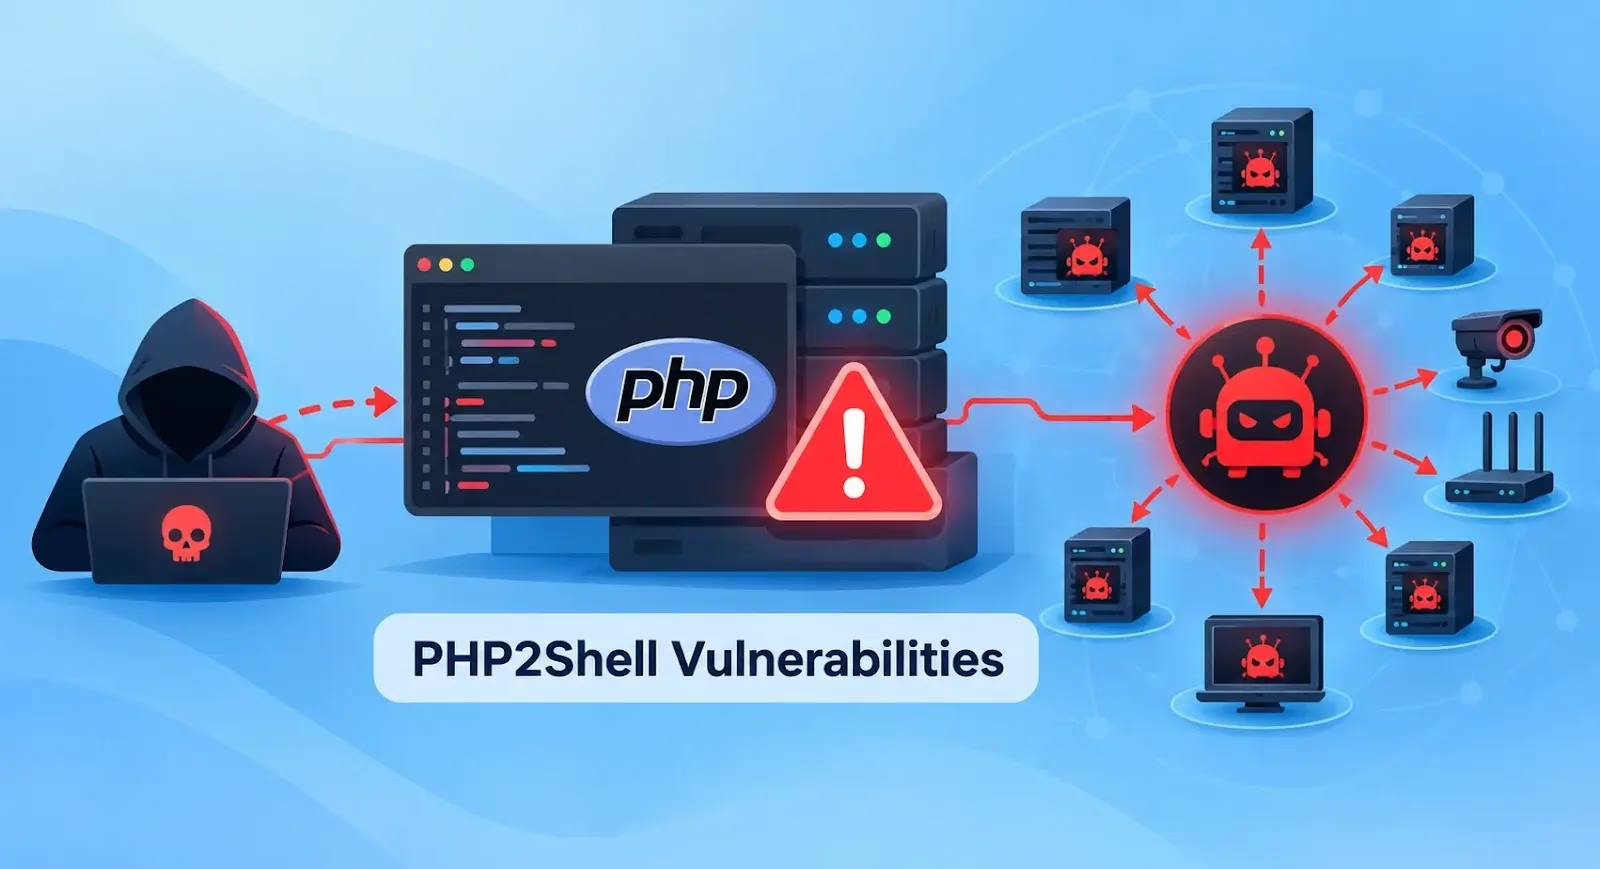
ハッカーが、PHPの2件の重大な脆弱性を標的に、Mirai系ボットネットの亜種とみられる「Potassium」の展開を試みています。Mirai系ボットネットの亜種です。攻撃成功を伝えた以前の報告について、Sophosは訂正を出しました。同社の顧客テレメトリーでは、スキャンと少数の失敗した試行は確認されたものの、侵害に成功した証拠は見つかっていないといいます。
この訂正は、10月22日16:18 UTCに公開した評価を差し替えるものです。Sophosによると、同社の対策機能がエクスプロイトの試行をブロックし、マルウェアの配信を防ぎました。
この違いは重要です。研究者は攻撃者が送り込もうとしたペイロードを解析しましたが、その機能が判明したからといって、攻撃者が顧客のシステムに感染させたことにはなりません。
この2件はまとめて「PHP2Shell」と呼ばれ、CVE-2026-109618とCVE-2026-109619です。いずれもCVSSスコアは9.2という重大な値です。どちらも、認証なしの攻撃者がWebサーバーアカウントの権限でコードを実行できる可能性があります。
関連サンプルを解析したところ、2026年初めに初めて確認されたMirai派生のマルウェア「Potassium」の、大幅に機能を拡張した更新版であることが判明しました。
機能には、追加マルウェアのダウンロードや、ネットワークを妨害する分散型サービス拒否(DDoS)攻撃の実行が含まれます。
このサンプルは、ハードコードされた暗号化済みのコマンド&コントロール(C2)アドレスを解決し、134[.]199[.]154[.]64へTCP接続を確立してHTTPリクエストを送信します。
その後、HTTP 200のレスポンスかどうかを確認し、ダウンロードしたコンテンツが 7F 45 4C 46 のバイト列で始まることを検証します。これはELFのマジックバイトで、ダウンローダーが次のペイロードとしてLinux実行ファイルを想定していることを示します。
名前解決の処理はIPv4アドレスとホスト名に対応しています。フォールバックとして、8.8.8.8、1.1.1.1、1.0.0.1などのパブリックDNSサーバーも使います。
この活動に関連する追加のインフラとして、117[.]55[.]202[.]115があります。これは別のPotassiumのC2サーバーと特定されています。
研究者はさらに、hackattackkaboom[.]botlesscucks[.]st をステージング用ドメイン、hik[.]gettingheadfromduckysmom[.]st をペイロードに埋め込まれたインフラと特定しました。
以前の観測では、送信元アドレス45[.]198[.]224[.]169、User-Agent php2shell-scan/109618、multipartバウンダリ B7kQpoc618 が記録されています。これらの指標は調査の手がかりになりますが、それだけで感染の証拠とみなすべきではありません。
Sophosは、信頼性の高いエクスプロイトの開発は難しいと述べています。AIの支援を受けた同社自身の研究者でも同様でした。
攻撃の成否は、PHPのバージョン、デプロイの構成、設定に左右される可能性があります。そのため、動作するエクスプロイトがあるとの主張は、広く確実に通用する攻撃ではなく、実験室環境の状況を述べているにすぎない可能性があります。
とはいえPHPは、Webリクエストを処理するすべてのインストールがリスクにさらされているとみています。特にApache mod_phpの環境は最も危険度が高いとされています。
これらの脆弱性は、メモリ不足時の処理でリクエストデータが破損する問題と、メモリ解放後に古い内部状態が残る問題によるものです。
PHPは10月21日に、修正版の8.5.12、8.4.27、8.3.36、8.2.35をリリースしました。管理者は、該当するアップデートまたはベンダー提供のパッケージを直ちに適用してください。アップデートが唯一の完全な解決策です。
Sophosは、Firewall IPSのシグネチャ67359、67360、67375、2313184、2313185、2313187、2313188を追加しました。Endpoint IPSでは、2313184、2313185、2313187、2313188、2313189が対象です。
防御側は、不審なPHP子プロセス、想定外の外部向け通信、不審なmultipart POSTリクエスト、ワーカーのクラッシュ、最近変更されたPHPファイルを調査してください。
脅威調査を効率化し、手作業を減らすために、1万6,000以上のSOCチームがANY.RUNを利用しています。チームで試す
翻訳元: https://cyberpress.org/php2shell-attacks-attempt-mirai/