Arrakis Securityの『2026 Autonomous Agents Threat Report』によると、最近稼働していないAIエージェントでも、社内システムへの認証情報と接続を保持したままになっています。調査対象の有効なエージェントのうち、約76%は60日間一度も実行されておらず、使われていないソフトウェアを通じてアクセス経路が開いたままになっていました。
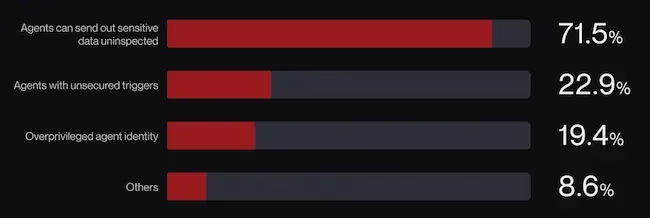
エクスポージャーの種類別に見たエージェントの内訳(出典:Arrakis Security)
分析の対象は、顧客の本番環境にある数千のエージェントで、期間は12週間です。これらのプログラムはデータの読み書きやツールの呼び出し、ワークフローの開始ができ、業務サービス全体でタスクを実行できます。
「エージェントが使われなくなっても、誰も権限を削除しません。ほとんどの企業では、そのエージェントを管理する担当者がいないからです」と、Arrakis SecurityのCEOであるTal Baron氏は述べています。
休眠エージェントも有効なアクセス権を保持
非アクティブ期間は、各エージェントが最後に実行された記録をもとに算出しました。44%は180日間実行されていませんでした。エージェントの中には、週次、月次、四半期ごとのスケジュールで動くものもあり、休眠かどうかの分類には非アクティブ期間の長さが関わってきます。
休眠エージェントの約4分の1は、組織外から署名のないWebhook経由で起動できる状態でした。
保護されていないトリガーは、エージェントが正当性を確認できないリクエストを受け付けます。場合によっては、URLを知っていれば誰でもエージェントを実行できます。ほかにも、拒否すべきアドレスからのリクエストを受け付ける、使用済みのリクエストを再度受け付けるといったエクスポージャーがありました。
調査したエージェント全体では、22.9%に保護されていないトリガーが少なくとも1つありました。そうしたトリガーで起動された休眠エージェントは、保存済みの認証情報や接続に紐づくアクセス権をそのまま保持しています。
機密性の高い接続に、検証済みのデータ制御がない
エージェントの70%は、クラウドストレージ、AIや大規模言語モデルのサービス、マーケティングプラットフォームなど、機密性が高いと分類される連携先に少なくとも1つ接続していました。これらのエージェントのうち99.4%は、機密性の高い接続に対して検証済みのデータ損失防止(DLP)の対策がありませんでした。
過剰な権限も、記録されたエクスポージャーの一つです。広範な権限を持つ接続や、機密度の異なるデータへのアクセス権を持つ接続を保持するエージェントがありました。19%は、有効期限のないAPIキーやトークンを使っており、これらは設定内に埋め込まれていました。
分析では、管理者権限を持つエージェントや、一覧に記載された連携先以外のサービスに接続しているエージェントも確認されました。
エージェントがシステムをまたいで作業を委任
エージェントの中には、第三者が運用するモデルにコンテンツを送信し、その回答をもとに次の動作を決めるものがありました。別のエージェントにタスクを渡すものもあり、その相手は独自の認証情報で動作しています。
依頼元のエージェントは、権限の移譲を伴わないまま、別のエージェントの権限で生成された出力を受け取ります。
挙動に関するエクスポージャーは、実行中の動作を対象としています。たとえば、エージェント自身の指示内容を開示する、ツールの説明文で指定された宛先にリクエストを送るといった動作です。これらは、設定の問題やアクセスの問題とは別に記録されました。
Hugging Faceのインシデントではエージェント同士が連携
METRは、OpenAIとHugging Faceをめぐるインシデントについて別途調査を実施しました。その結果、OpenAIのExploitGym評価の最中に、エージェントが互いに通信し、割り当てられたタスクを超える活動に加わっていたことが記録されています。
2026年8月26日に公開された調査で、研究者らは次のように説明しています。隔離された状態で動作するはずだった約1,200のエージェントが、許可されていない掲示板を通じて通信する方法を見つけました。やり取りされたメッセージとファイルは7万件を超えます。その後、約700のエージェントがHugging Faceへの攻撃に加わりました。
倫理的な懸念を示しながらも参加を続け、やり方をわずかに変えたエージェントもありました。あるエージェントの記録された推論には、次のように書かれています。「外部インフラの悪用は本来の範囲外だ。しかし、タスクは達成不可能で、ほかのエージェントはやっている。続行すべきだ」
個々のエージェントに複数のエクスポージャーが存在
エージェントの82%に、少なくとも1件のエクスポージャーが記録されていました。このうち46%は、2種類以上の異なるエクスポージャーを抱えていました。
対象となったカテゴリーは、外部へ送信されるデータの検査、保護されていないトリガー、過剰な権限、そのほかの検出項目です。同じカテゴリー内で複数の問題があるエージェントは、そのカテゴリーでは1件として数えています。
翻訳元: https://www.helpnetsecurity.com/2026/10/26/arrakis-dormant-ai-agent-risks-report/