Anthropicは、プロアクティブなAIエージェント「Claude Duet」を支えるセキュリティとプライバシー保護の仕組みを明らかにしました。Duetは、連携したアカウントを監視し、ユーザーが不在の間にタスクを完了できるエージェントです。保護策には、承認の要求、機密情報のチェック、認証情報をモデルから隔離するインフラが含まれます。
Duetはクラウド上のコンピューターとブラウザーを使い、ブリーフィングの作成、メッセージの下書き、業務タスクの処理を行います。スタンドアロンアプリは、米国のProおよびMaxサブスクライバー向けにリサーチプレビューのウェイティングリスト経由で提供されており、利用上限はClaudeの他のサービスと共有されます。
ユーザーによる承認と操作の制限
Anthropicによると、Duetは機密性の高い可能性があるメッセージの送信、支払い、情報の削除といった操作の前に、ユーザーの承認を求めます。承認リクエストには、実行しようとする操作、宛先、受信者を含む内容が表示されます。
これとは別に、自動チェックが各操作をユーザーの意図と照らし合わせて評価します。Anthropicは、このチェックをタスクを実行するモデルの外側で動作させることで、Webページに仕込まれた指示から守っていると説明しています。
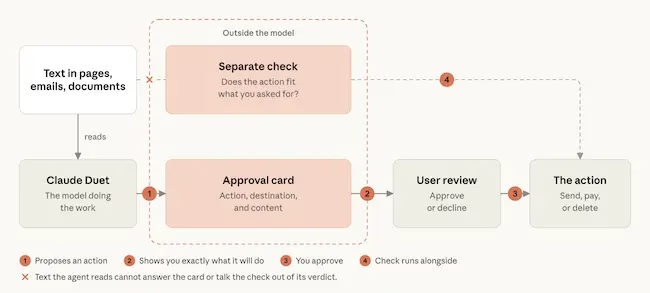
承認フロー:承認カードと独立したチェックはモデルの外側にあるため、エージェントが読み込んだ内容がカードに応答することはできません。(出典:Anthropic)
他人のアカウントへのアクセス、証券取引、銀行口座間の送金は、承認があっても禁止されたままです。支払いやアカウント作成など一部の操作は、毎回承認が必要です。バックグラウンドのルーチン処理にも同じルールが適用されます。
Anthropicは次のように述べています。「承認疲れは深刻な問題です。リクエストが多すぎると、人々は十分に考えないまま次々とタップしてしまうようになります。今後もこのバランスを調整し続けます」
情報共有とデータ保持
Anthropicは、送信メッセージに含まれる機密情報を検出するために設計された別の分類器を使用しています。このチェックはブラウザーからのアップロードにも及びます。
Duetは、たとえユーザーに求められても、認証情報、クレジットカードや銀行口座の完全な番号、政府発行の身分証明書番号を共有しないよう指示されています。健康情報や財務情報などのその他の個人情報については、明示的な同意が必要です。ユーザーがその情報の送信を指示した場合は、同意とみなされることがあります。
メッセージがブロックされた場合、Duetは機密部分を削除し、修正版を承認用に提出できます。Anthropicは、リサーチプレビューの期間中、チェックが機密情報を見逃したり、無害なメッセージを誤って検出したりする可能性があると認めています。
ユーザーはタスクリストでDuetの進捗を確認でき、作業中に指示を出すこともできます。Claudeに連携したアプリはDuetにも引き継がれます。アプリの連携を解除すると、両サービスで新たなアクセスが停止します。
Duetは会話履歴とメモリーを使ってタスク間でコンテキストを引き継ぎます。これは、ユーザーが履歴を削除するか、メモリーをリセットするまで続きます。アプリの連携を解除しても、メモリーにすでに保持された情報は消去されません。アカウントを削除すると、保存されているすべての情報が削除されます。
認証情報の保護とブラウザーのセキュリティ
Anthropicによると、Duetはユーザーのパスワード、ブラウザーのCookie、サインイン用トークンにアクセスできません。
ユーザーは、Claudeアプリ内のフォームからパスワードを入力します。フォームはパスワードを暗号化してクラウド上のブラウザーに直接送り、ブラウザーがWebサイトに入力します。今後予定されている1Passwordへの対応により、ユーザーはログイン情報をモデルに渡すことなく、認証情報のリクエストを承認できるようになります。
連携アプリについては、別のサービスがリクエスト時にサインイン用トークンを付与します。これにより、これらの認証情報はエージェントの作業領域の外に置かれます。
同社は、攻撃者がパスワード入力フォームを模倣する可能性があると警告しています。正規のリクエストが表示されるのは、ユーザー自身が開始したサインインの最中に限られ、場所はClaudeアプリ内かclaude.ai上のみです。メールやテキストメッセージ、claude.ai以外のWebサイトを通じて、Duetからだと称して届くパスワードの要求は詐欺だとしています。
Duetのブラウザーは、専用のクラウド仮想マシン上で動作します。エージェントは、ページを開く、クリックする、入力するといったコマンドでブラウザーを操作します。Webサイトのコードはブラウザー環境内で実行され、エージェントがブラウザーのCookieを読み取ることはできません。
ページのテキストやダウンロードしたコンテンツは、エージェントに届く可能性があります。Anthropicは、そうした素材に埋め込まれた悪意ある指示への対策として、プロンプトインジェクション対策を講じています。
セキュリティ評価とバグ報告
Anthropicによると、評価では、通常のタスク、指示を注入されたタスク、エージェントに権限の範囲を超えるよう仕向けるシナリオをテストしています。
社内のレッドチームは、Duetが情報を漏えいさせたり、承認なしに行動したり、悪意あるプロンプトに従ったりしないかを検証しました。外部のペネトレーションテスト会社も、ソースコードへのアクセスを得たうえでサービスを調査しました。クラウドブラウザーとサインインフォームについては、さらなるテストが進行中です。
Duetは、同社の公開バグバウンティプログラムの対象にも含まれており、脆弱性の報告はHackerOne経由で受け付けています。
翻訳元: https://www.helpnetsecurity.com/2026/10/26/anthropic-claude-duet-security-safeguards/