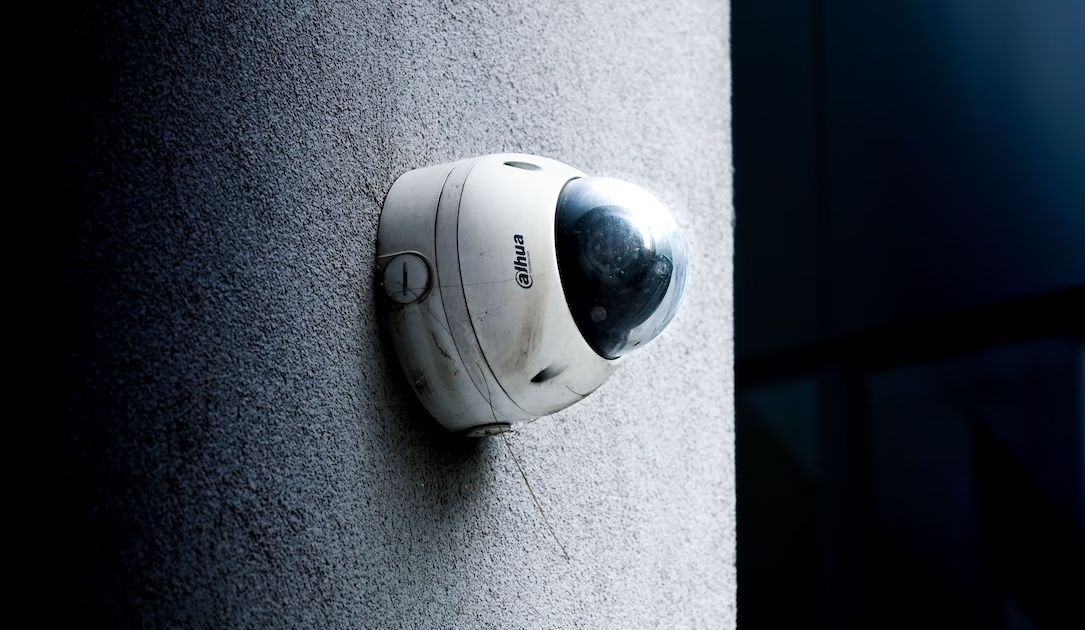
ウクライナ政府のサイバーセキュリティ研究者は、中国メーカーDahuaの監視カメラにハッカーが不正アクセスしていると警告しました。映像が流出する恐れがあるほか、攻撃者が端末を遠隔操作できる可能性もあります。
ウクライナのコンピュータ緊急対応チーム(CERT-UA)は先週末、インターネットに接続されたカメラやビデオレコーダーがハッカーに侵害された事例を確認したと発表しました。攻撃者は設定を変更し、不正なユーザーアカウントを作成していました。
同機関は、侵害された端末の数や攻撃の発生時期、攻撃の首謀者については明らかにしていません。ウクライナでは、政府機関や軍部隊を含め、中国製の監視機器が広く使われ続けています。
CERT-UAによると、攻撃者はDahuaのクラウドサービス経由でカメラに遠隔アクセスできる「Easy4IP」という機能を悪用しているとみられます。この機能は、端末のシリアル番号を使ってクラウドに接続します。端末がファイアウォールで保護されていたり、インターネットから直接アクセスできなかったりする場合も同様です。
CERT-UAは、シリアル番号には予測可能なパターンがあると指摘しています。ハッカーは大量の番号を推測し、クラウドに接続されたカメラを特定できます。そのため、遠隔アクセス機能を有効にしている端末は、シリアル番号が公開されていなくても攻撃を受ける恐れがあります。
端末を特定した攻撃者は、弱いパスワードや初期パスワードを推測してアクセスを試みます。古いファームウェアに存在する、認証を回避できるセキュリティ上の欠陥を突くこともあります。
同機関はとくに、2021年に公開された2件の重大な脆弱性、CVE-2021-33044とCVE-2021-33045について注意を促しました。いずれも、一部のDahua製カメラとビデオレコーダーに影響します。
サイバーセキュリティ企業Hunt.ioの研究者らは8月、夏の初めにDahua製の端末1万4,500台以上がハッカーに侵害されたと報告しました。感染が確認されたのは、主にウクライナとロシアです。攻撃者は同様の手口を使ったとされますが、CERT-UAが説明した事例との関連は分かっていません。
Dahuaは、中国最大級の映像監視機器メーカーの1つです。防犯カメラや録画システム、顔認識技術を手がけています。
同社は、国家安全保障や人権をめぐる懸念から、米国で規制を受けてきました。2018年には、米議会がDahuaの一部機器について連邦機関による調達を禁止しました。翌年には米政府が、中国・新疆ウイグル自治区でウイグル族などイスラム教徒が多数を占める少数民族を監視・弾圧したことに関与したとして、同社を貿易ブラックリストに掲載しました。
戦時下の監視リスク
今回の警告の背景には、監視カメラがロシアの情報機関に悪用され、軍の動きや重要インフラの監視に使われかねないという、ウクライナでの根強い懸念があります。
今月初め、ウォール・ストリート・ジャーナルは、ウクライナの国家保安庁(SBU)が、2022年にロシアが全面侵攻を開始して以降、約4万台の監視カメラを特定して保護したと報じました。軍事情報の収集に使われる恐れがあったためです。
2024年1月には、SBUが、ロシアの情報機関がキーウの住宅に設置された2台のカメラをハッキングし、防空活動や重要インフラの監視に使っていたと発表しました。これらのカメラはもともと周辺の道路や駐車場を監視するために設置されたものです。ロシアの工作員が撮影角度を変更し、映像をYouTubeに配信するよう設定を書き換えたとされています。
ラジオ・フリー・ヨーロッパ/ラジオ・リバティが2024年に実施した調査では、Dahuaともう1社の中国企業Hikvisionが製造したカメラ約2万4,000台が、ウクライナ各地の自治体の監視システムに設置されていることが分かりました。
ウクライナの公共調達記録によると、政府機関や軍部隊は、以前から安全面の懸念が指摘されていたにもかかわらず、2026年もDahua製機器の購入を続けていました。
CERT-UAの今回の警告で特定された端末が、ウクライナの政府機関や軍組織のものかどうかは分かっていません。
翻訳元: https://therecord.media/ukraine-cert-ua-warning-chinese-dahua-cameras-hacked