GMOグループは、顧客に対し、システムをインターネットから切断し、コンピューターをシャットダウンするよう呼びかけました。「お名前.com デスクトップクラウド」に侵入した攻撃者が、本日ランサムウェア攻撃を仕掛けると脅迫したためです。
その後、同社は、自社と顧客の双方のデータがオンライン上に公開されたことを確認しました。
今回の警告は、日本の人気VPSサービス「お名前.com デスクトップクラウド」へのサイバー攻撃に関するものです。同サービスは、GMOインターネットグループの一員で、日本最大級のドメインレジストラの一つであるGMOインターネットが運営しています。
同社は先週、10月20日に不正アクセスを検知したと発表しました。この侵入により、最大26,739件の顧客サーバーにマルウェアが仕込まれた可能性があります。
同社はリスクを最小限に抑えるため、サーバーを停止し、サービスの提供範囲を縮小したうえで調査を開始しました。
同社は、決済情報は流出していないと顧客に説明しています。一方で、MetaTrader 4および MetaTrader 5(MT4/MT5)の認証情報や取引口座の詳細が流出または侵害された可能性があると警告しました。顧客に対しては、パスワードの再設定と、有効なセッションの終了を促しています。
サイバー攻撃のエスカレーション
その後の同社の発表では、データが盗まれたことが確認されました。攻撃者は80億円(5,000万ドル)の身代金を要求していますが、GMOは支払わない方針です。代わりに、ご迷惑をおかけしたお詫びとして、顧客1人あたり5,000円(30ドル)を補償すると発表しました。
10月26日、GMOは警告を発し、攻撃者が顧客情報をオンライン上に流出させる計画であり、攻撃の初期段階で顧客サーバーに仕込んだランサムウェアのペイロードを起動させようとしていると伝えました。
翌日、同社は顧客に対し、PCをインターネットから切断し、シャットダウンしたうえで、正午までにすべてのケーブルを抜くよう要請しました。同社はトレンドマイクロと連携し、サイバー攻撃からの復旧を進めています。
GMOは顧客に対し、「バックアップを取得したら、ネットワークを切断し、電源を落とし、PCにつながっているコードを抜いてください」と案内しました。
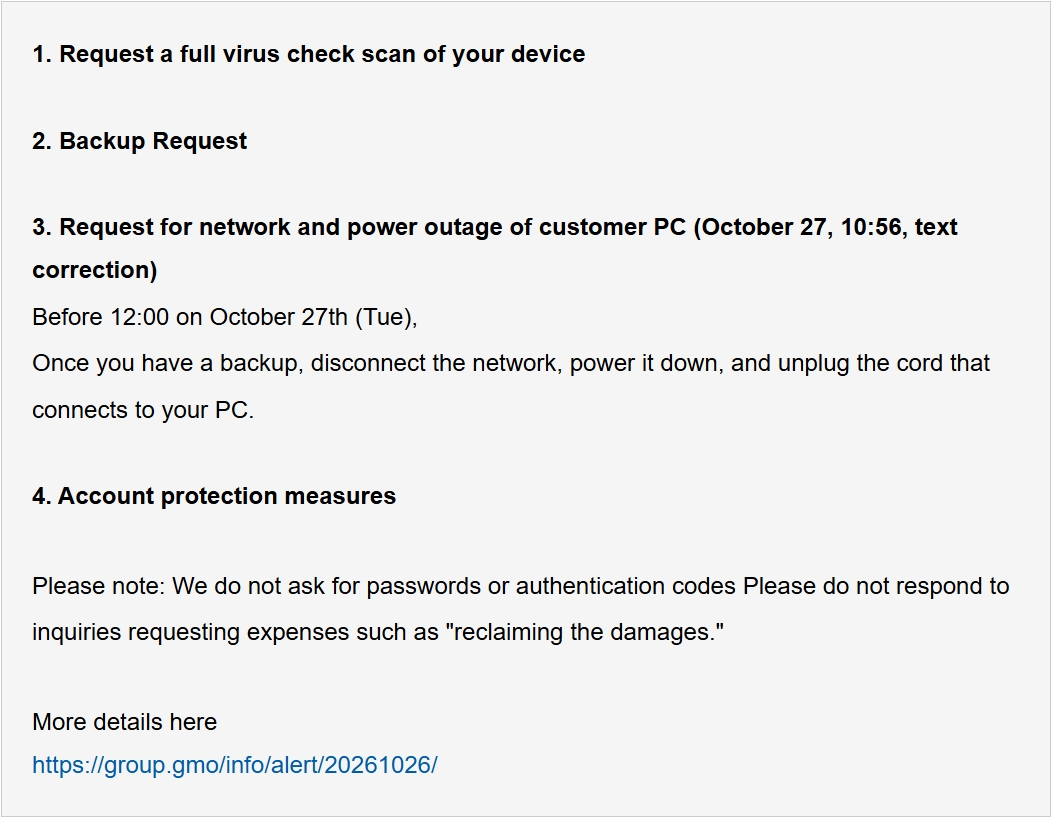
同社は、顧客のシステムをスキャンし、マルウェアが残存していないかを確認しているといいます。また、ランサムウェア攻撃で被害を受けた顧客には、同等のPCを代替品として提供するとしています。
GMOは本日早くに公表した報告書で、攻撃者が自社と顧客のデータを公開したことを確認しました。現在、流出した情報が本物かどうかの検証を進めています。
情報が流出した顧客に対しては、追加の金銭的補償を検討するとしています。
顧客のマシンではランサムウェアが起動していないため、攻撃者は脅迫を実行に移さなかったとみられます。
同社は一般の人々とメディアに対し、流出した情報を拡散しないよう警告しました。拡散した者には法的措置を取る方針を発表し、攻撃者への身代金を支払わない姿勢も改めて示しています。