- 攻撃者は大量のスパムで受信トレイを埋め尽くし、Microsoft Teamsのメッセージや通話でITサポートになりすます
- 被害者はだまされ、Quick Assist、AnyDesk、ScreenConnectでリモートアクセスを許可してしまう
- 研究者は400件以上のインシデントを確認、Teamsのフェデレーション(外部アクセス)の初期設定がこのソーシャルエンジニアリング攻撃を可能にしていると警告
サイバーセキュリティ企業のArctic Wolfの研究者は、現在も広範囲で続くハッキングキャンペーンについて警告しています。この攻撃では、受信トレイをスパムメールで埋め尽くし、ITサポートを装ったTeamsアカウントで接触したうえで、ごく正規の日常的なソフトウェアを悪用します。
攻撃者の狙いは、持続的なアクセスの確保とみられます。その後のマルウェアやランサムウェアの感染に備えている可能性があります。
攻撃の流れ
Arctic Wolfはレポートの中で、400件以上の事例で同じ手口を確認したと述べています。まず、標的企業の従業員である被害者のもとに、ごく短時間で数百通、場合によっては数千通ものスパムメールが届きます。受信トレイは迷惑メールであふれ、重要なメールはすべてゴミの山に埋もれてしまいます。
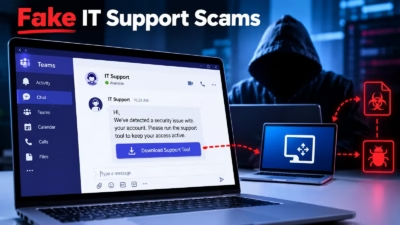
その直後、同じ人物にTeamsでメッセージが届きます。送信者は一見すると正規のユーザーで、表示名には「IT Service Desk」とはっきり書かれています。Liam、Ethan、Scottといった名前が添えられている場合もあります。送信者は、メールで問題が起きていることを把握していると告げ(本来のIT部門であれば当然のことです)、解決策を提案します。
問題を解決するためには、被害者のキーボードを直接操作する必要があるとして、AnyDeskやScreenConnectなど、正規のリモート監視・管理ツールの利用を求めるのが一般的です。
もちろん、これはすべて被害者に端末へのアクセスを渡させるための偽装です。スパムメールもTeamsのメッセージも、同じ攻撃者が送っています。メッセージではなくTeamsで直接電話をかけてくることもあり、一連のやり取りをいっそう信じ込ませようとします。
Arctic Wolfによると、この手口を支えているのは、Microsoft Teamsが外部アクセス(フェデレーション)を初期設定で有効にして出荷されているという事実です。つまり、IT部門が実際にTeamsの初期設定を変更していない限り、すべての従業員が、Microsoft 365アカウントを持つ相手から、たとえ別のテナント(Microsoftのクラウドサービス内の専用環境)に属していてもメッセージを受け取れます。残念ながら、これはバグではなく、まったく正当な機能であり、攻撃者はそれを喜んで悪用しています。
Arctic Wolfは「攻撃者が最も頻繁に悪用する機能です」と指摘したうえで、「この攻撃はTeamsの既知の脆弱性を突いているわけではありません。初期設定で有効になっている正規のコラボレーション機能を悪用しています」としています。
Teamsの設定を厳格化する
さらに厄介なことに、攻撃者は遠隔操作を求める際、特別なソフトウェアのインストールを要求しません。多くの場合、Windowsに標準搭載され、Microsoftの署名も付いているため、インストール不要のQuick Assistを起動するよう頼むだけです。被害者が6桁のコードを送ってしまえば、システムの鍵をそっくり渡したも同然です。
その後に何が起きるかは、攻撃者次第です。研究者は、攻撃者がAnyDeskやScreenConnectといった商用のRMMツールをインストールし、別の制御経路を確保する様子を確認しました。Quick Assistの接続を遮断されても、アクセスを維持できるようにするためです。攻撃者は続いて、標的のITネットワークの構成を把握し、可能な限り偵察を行います。ランサムウェアやマルウェアによる攻撃の準備とみられます。
この種の攻撃への対策は、Teamsの「扉」にしっかり鍵をかけることから始まります。Arctic Wolfは「ほとんどの組織には、あらゆるテナントに開かれた外部チャットを許可する正当な必要性はありません」と述べています。さらに「Microsoftのガイダンス『Microsoft IDを使用するユーザーや組織との外部会議とチャットの管理』に従い、『すべて許可』から、信頼できる組織の許可リストへ切り替えてください」と呼びかけています。
2つ目の重要な対策は、従業員への教育です。Teamsから届いたメッセージだからといって、正規のものとは限りません。音声通話やメールも同様です。この点を全員に周知する必要があります。