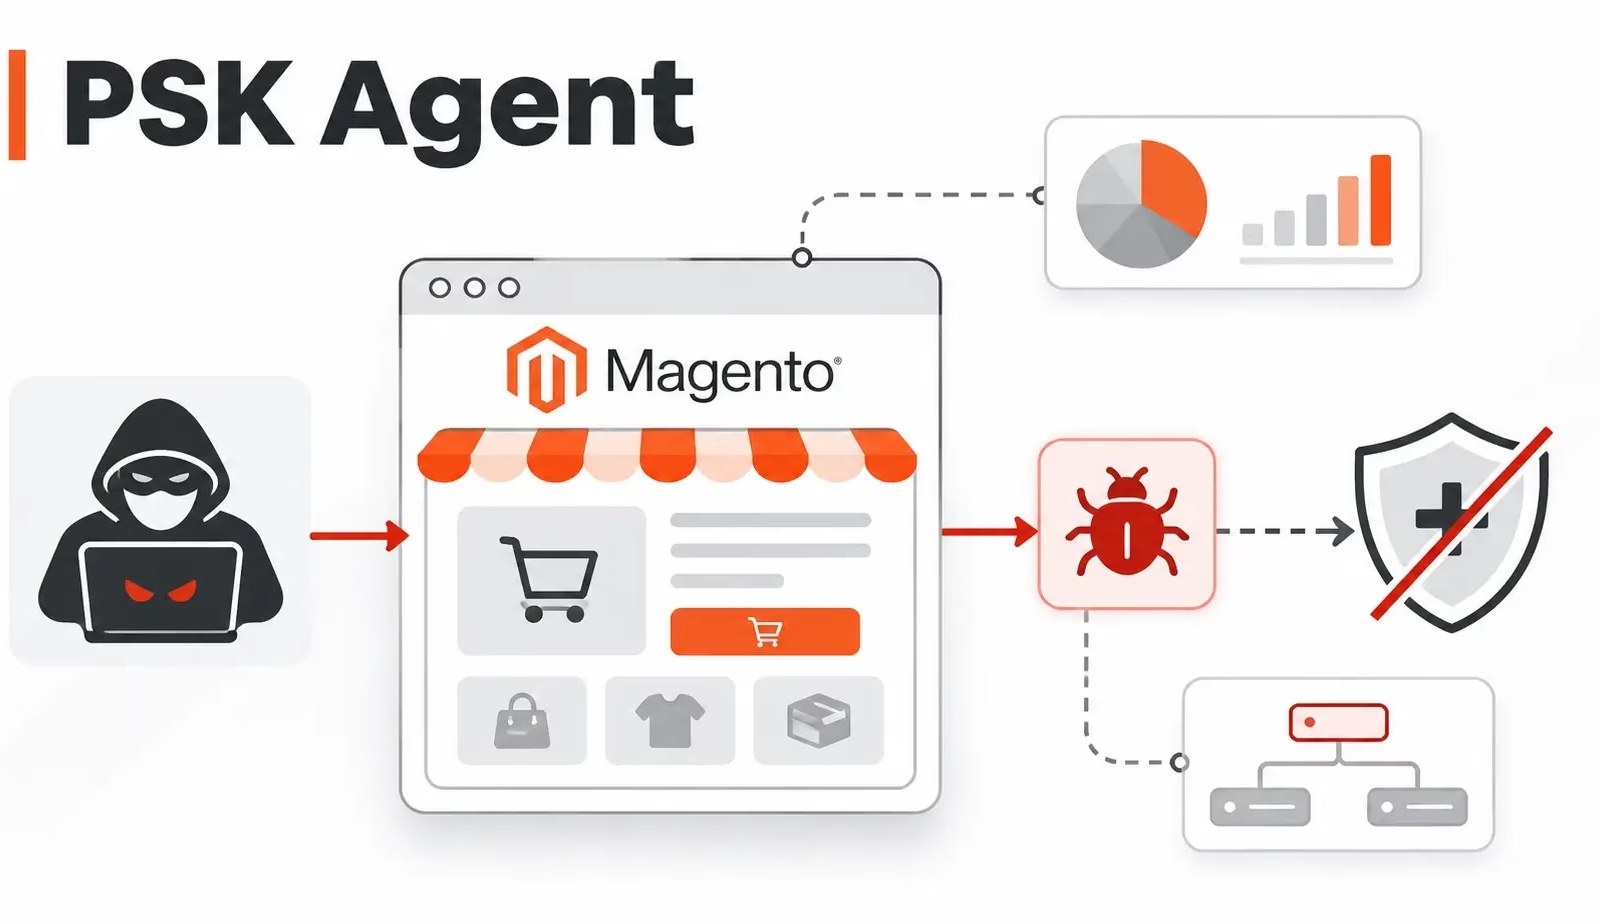
ハッカーがMagentoを悪用し、MagentoおよびAdobe Commerceのストアに「PSK Agent」をインストールしています。PSK Agentは、コマンド実行、トラフィックのプロキシ、永続的なアクセスに対応したリモートアクセス型トロイの木馬(RAT)です。
この組織的な攻撃キャンペーンは、2026年9月9日から9月13日にかけて、西ヨーロッパ、北米、アジア太平洋地域で確認されました。
攻撃者はCVE-2026-75650として追跡されている脆弱性「StyleSmuggler」を悪用し、シェルスクリプト型のドロッパー、Go言語製のマルウェアペイロード、さらに一部の攻撃ではPHP製のWebシェルを設置していました。
分析時点で、このドロッパーはVirusTotal上の検知率が0%でした。ただし、これは特定の時点における1つのサンプルの結果にすぎません。すべてのコンポーネントがウイルス対策ソフトを回避できるという証拠ではありません。
研究者らは、同一のMagentoエンドポイントに対してほぼ同じPHPペイロードを使用する5つの攻撃クラスターを特定しました。
共通の配布用URLは、12種類のペイロード亜種にわたって96回出現しました。標的を個別に選んだのではなく、自動化された攻撃だったと考えられます。
StyleSmugglerを悪用すると、認証されていない攻撃者がMagentoのテンプレート処理を通じてPHPを実行できます。Adobeはこの脆弱性にCVSSスコア10.0を割り当て、悪用が確認されたことを受けて緊急ホットフィックス「VULN-39341」を公開しました。
攻撃はまず、/paypal/transparent/response/への不正なリクエストから始まります。Magentoは、攻撃者が仕込んだPHPコードをvar/report/配下のエラーレポートに記録します。
続いて/graphqlへの2回目のリクエストでテンプレート処理を悪用し、汚染されたレポートを読み込ませて、その内容を実行させます。
このPHPペイロードは、shell_exec、system、execなど複数のコマンド実行関数を順に試します。管理者が一部の関数を無効化していても実行できるよう、確実性を高めるための手法です。
実行に成功するとpsk_agent.shを取得し、そのままBashに渡します。3,313バイトのこのスクリプトは、ホームディレクトリ、/tmp、/var/tmp、/dev/shmなどから、書き込みと実行が可能な保存場所を探します。
次の段階のペイロードは、curl、wget、Python 2、Python 3のうち利用可能なツールでダウンロードします。取得されるchi_downは、高度に難読化された10.5MBの64ビットGoバイナリです。
このマルウェアは、シェルコマンドの実行やホスト情報の収集、SOCKS5プロキシのアクセス提供が可能です。通信にはHTTP、HTTPS、暗号化チャネルを使用します。
スケジュール機能や永続化の痕跡からは、最初の侵入後もアクセスを維持しようとする意図がうかがえます。
一部の攻撃では、910行のPHP製Webシェルzer4.phpも、pub/media/など外部から到達可能なMagentoのディレクトリに設置されました。このWebシェルは、ファイル管理、アップロード、ダウンロード、PHPの評価、OSコマンドの実行に対応しています。
実行方法の1つでは、PHPのForeign Function Interfaceを使ってlibcの関数を直接呼び出します。悪用されやすいPHP関数への制限を回避できる可能性があります。コマンドにはAES-256-CBC暗号を使用しています。
別のペイロードは、被害ホストのホスト名を攻撃者が管理するサブドメインに埋め込み、DNS照会を発生させていました。この通知により、付随するHTTPリクエストが失敗しても、実行の成功を確認できます。
中国語のコメントやインフラ名から、開発者または運用者は中国語話者である可能性があります。ただし、特定のグループや政府の関与を裏付ける証拠はないと、Impervaは述べています。
注: IPアドレスとドメインは、誤って名前解決されたりリンク化されたりしないよう、意図的に無害化([.]など)しています。元に戻す場合は、MISP、VirusTotal、SIEMなど管理された脅威インテリジェンス基盤の中だけで行ってください。
1万6,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。自社チームで試してみる
翻訳元: https://cyberpress.org/psk-agent-targets-magento/