デジタルビルボードは人目を引くためのものですが、エジプトからの最近の報道によると、エジプト、マレーシア、ブラジルで、露骨な映像によって注目を集める事態が起きました。
このサイバー攻撃について、Leakers$というグループが犯行を主張しています。同グループは、LEDディスプレイにコンテンツを配信するソフトウェアを悪用したと述べています。
同グループによると、ポルノ映像を表示するために個々のビルボードに侵入したのではなく、コンテンツの配信に使われるソフトウェアにアクセスしたということです。
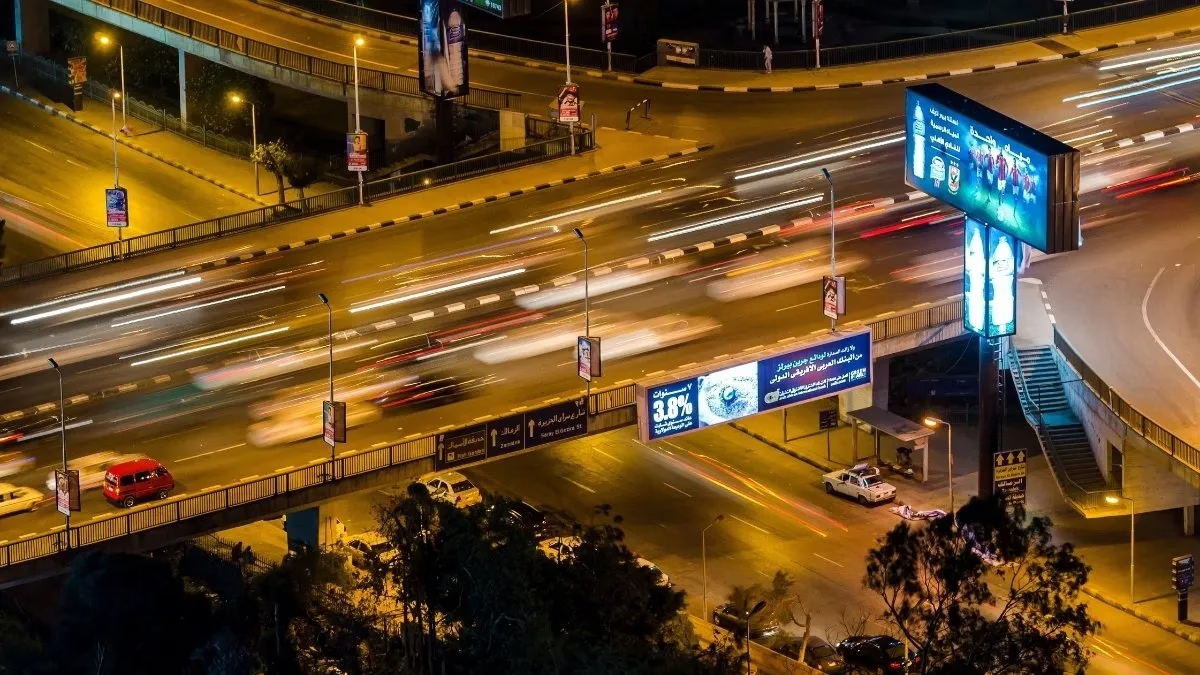
たとえば10月29日には、エジプトで最も交通量の多い幹線道路の1つを見下ろす大型ビルボードに、露骨な映像が映し出されました。オンラインで出回った動画には、攻撃者のエイリアスとTelegramチャンネルのアドレスが映像に重ねて表示されています。車を停めて撮影するドライバーもいました。
エジプト当局は、ビルボードの運営会社のウェブサイトが侵害され、その結果、複数の国で同時に不正な映像が表示されたと説明しています。マレーシアとブラジルでも同様の事例が報告されました。攻撃者はイラクと中国のシステムにもアクセスしたと主張していますが、こちらの裏付けは十分ではありません。
Leakers$の代表者はThe Cairo Reportの取材に対し、約2時間の自動スキャンで、露出している数千のシステムを見つけたと語りました。さらに、コンテンツ配信ソフトウェアに脆弱性があり、システム自体のウェブページやインターフェースからもアクセスできる弱点があったと説明しています。
これはあくまで同グループの主張です。ただ、それが正確であれば、攻撃が容易に広範囲に及んだ理由を説明できます。
- インターネットへの露出により、標的を発見可能に。攻撃者は個々の画面に物理的に近づかなくても、到達可能な管理システムをスキャンして探せる
- 繰り返し見られるソフトウェアの弱点は、被害を拡大させる。複数の設置先で使われているソフトウェアに欠陥が見つかれば、1枚のビルボードをはるかに超える攻撃の機会が生まれる
- 狙いはコンテンツ管理へのアクセス権。広告を配信するシステムを掌握した者は、ディスプレイ本体に触れずに正規のコンテンツを差し替えられる可能性がある
リモート管理の利便性が、システムを攻撃にさらしかねないことを示すもう1つの例です。欧州のスーパーマーケットにある冷蔵システムに対する最近の攻撃でも、同様のリスクが明らかになりました。冷却システムはインターネットに接続されており、整備担当者が遠隔で問題を診断・修理できるようになっています。
取るべき対策
食品廃棄や危険な交通状況を招くリスクは、システムがハッキングされて悪用されるのを防ぐために、組織が何をすべきかを見直す警鐘とすべきです。
デジタルビルボードについては、米国屋外広告協会(Out of Home Advertising Association of America)のセキュリティガイドラインが、メーカーのデフォルトパスワードに頼らないこと、複数のディスプレイでパスワードを使い回さないことを運営者に求めています。また、管理サービスへのアクセス制限、多要素認証の利用、VPNによるリモート接続の保護も推奨しています。
しかし、実際に必要な対応は、巨大なテレビを守ることというより、リモート管理されるコンピューターシステムを守ることです。
- 管理機能を公共のインターネットに開放せず、アクセスを制限する
- デフォルトのパスワードや使い回しのパスワードを変更し、多要素認証を有効にする
- サイネージ用ソフトウェア、コントローラー、ネットワーク機器を最新の状態に保つ
- サプライヤーを含め、誰がアクセス権を持つか、そのアクセスがどう保護されているかを確認する
- システムを監視し、不正アクセスを素早く止める手順を訓練しておく
これらの基本ルールは、スマート家電にも同様に当てはまります。
サイバー犯罪者はあなたの何を知っているのか?
Malwarebytesの無料デジタルフットプリントスキャンで、個人情報がオンラインで流出していないか確認できます。