- Synologyは、アップデートされていないNAS上の、すでに修正済みのDSMの脆弱性を悪用したランサムウェア攻撃が活発化していると警告
- 攻撃者はC3rb3r暗号化ツールを展開し、数千ドルの身代金を要求しているとの報告
- 被害を防ぐため、直ちにパッチを適用し、インターネットへの露出を制限し、NASへのアクセスを保護するよう呼びかけ
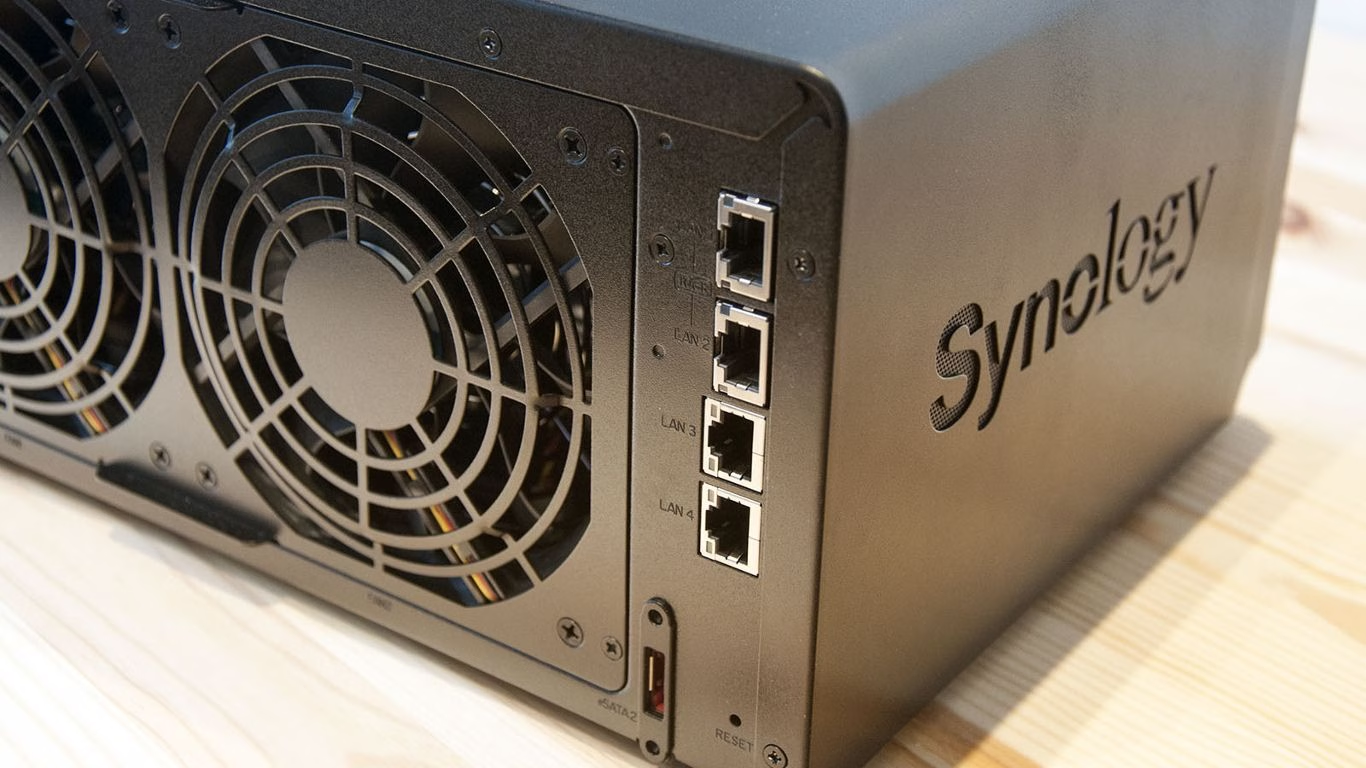
NAS(ネットワーク接続ストレージ)の大手メーカーであるSynologyは、古いソフトウェアを実行しているデバイスを狙ったランサムウェア攻撃が続いているとして、ユーザーに警告しました。同社はすべてのユーザーに対し、提供されているパッチを適用し、速やかにデバイスを保護するよう促しています。
Synologyは短い発表の中で、「2024年12月に修正された脆弱性を悪用し、古いバージョンのDSMを実行しているデバイスを標的にする攻撃者を確認した」と述べています。攻撃の目的は、データの暗号化と身代金の要求とみられます。
「Synologyは、脆弱なバージョンを実行しているすべてのユーザーに対し、システムを保護するため直ちにDSMをアップデートするよう強く求めます。また、DSMを常に最新の状態に保つため、自動更新を有効にすることも推奨します」
C3rb3rによる攻撃
発表は詳細にやや乏しい内容です。攻撃者がどの脆弱性を、どこで悪用しているのか、また攻撃がどの程度成功しているのかは明らかになっていません。
危険にさらされているデバイスの数も不明です。Shadowserver Foundationは、インターネットに接続されたエンドポイントを合計38万台追跡しています(その多くは最新バージョンのソフトウェアを実行しており、保護されている可能性が高いとみられます)。
同社は攻撃者の正体についても言及していません。ただ、BleepingComputerによると、Synologyの顧客から「大量の報告」が寄せられています。データが「C3rb3r」暗号化ツールによってロックされたとみられ、顧客は復号鍵と引き換えに「数千ドル」の身代金を要求されたということです。同メディアは、最初の報告が表面化したのは2週間以上前だと伝えています。
サイバー犯罪者が電子機器に侵入してデータを暗号化する方法は、主に2つあります。1つは、まだパッチが提供されていないゼロデイ脆弱性を悪用する方法です。もう1つは、更新やセキュリティ対策が一度も行われていないデバイスで、数カ月前や数年前にパッチが公開されたnデイ脆弱性を悪用する方法です。
Synologyのユーザーを狙った今回の攻撃は、後者に当たるようです。同社によると、攻撃者が悪用しているのは2024年12月に修正された脆弱性で、2024年11月のセキュリティアドバイザリに関連しています。このアドバイザリでは、修正された3件のバグとして、CVE-2024-10441(任意のコード実行)、CVE-2024-50629(任意のファイル読み取り)、CVE-2024-10445(侵害されたデバイスへのファイル書き込みを可能にするバグ)が挙げられていました。
DSM 7.2.2のユーザーは7.2.2-72806-1以降に、DSM 7.2.1は7.2.1-69057-6以降に、DSM 7.2は7.2-64570-4以降にアップグレードする必要があります。DSM 7.1は7.1.1-42962-7以降に、DSM 6.2は6.2.4-25556-8以降へのアップグレードが必要です。この脆弱性の深刻度が「中程度」とされているのは、最後の6.2のみです。それ以外のバージョンでは、すべて「重大」と評価されています。
NASが狙われる理由
NASは専用のストレージシステムです。企業はこれをローカルネットワークに接続し、従業員が一元管理された場所に保存されたファイルにアクセスし、共有し、管理できるようにします。複雑なエンタープライズ向けストレージ基盤を維持するリソースを持たない中小企業の間で、かなり普及しています。
NASは、一種のハイブリッドクラウドとして使われるだけでなく、業務文書の保管にも使われ、一元的なバックアップ先となることも少なくありません。コストが比較的低く、導入が簡単で、ストレージ容量も容易に拡張できます。このため、専用ファイルサーバーやクラウドストレージの契約に代わる魅力的な選択肢となっています。
しかし、それは同時にサイバー犯罪者にとって価値の高い標的になることも意味します。今回のSynologyの事例がその一例です。ランサムウェア攻撃者への最善の対策は、NASを公衆インターネットから完全に切り離すか、少なくともアクセスを厳選した少数のIDに限定することです。デバイスのファームウェアとソフトウェアを常に最新に保つことも推奨されます。
なお、NASには通常、RAIDによる冗長化や内蔵のバックアップ機能が備わっていますが、これらはランサムウェアによる保存データの暗号化を必ずしも防げるわけではない点には注意が必要です。