AI関連のサイバー攻撃が急増しています。攻撃者はAIのアクセスキーを盗んで収益化し、侵入の高速化にもAIツールを使っています。
この1カ月間で、少なくとも12のAI開発者向けプラットフォームが被害に遭いました。直近ではCommandCode、Northflank、Trigger.dev、Chainstack、WorkOSでインシデントが発生しています。
いずれの攻撃も、攻撃者は収益化できるAIアクセストークンを狙っていたとみられます。攻撃の高速化と効率化には、AIエージェントを使っていたようです。
これらは業界全体に広がる同じ潮流の一部ですが、攻撃どうしに関連はないとみられます。初期侵入の手口も、認証情報の侵害からサードパーティ依存コンポーネント、脆弱性の悪用までさまざまです。
被害を受けたのは、Andromeda、Brev(NVIDIA)、CommandCode、Fireworks AI、Lightning AI、Northflank、OpenCode、Railway、Trigger.dev、Warp、Zeaburです。攻撃者は主に、保管されている顧客のシークレットを探していました。
Cloud Security Allianceは、次のように指摘しています。「侵入者は、ホスティングプラットフォーム、評価サービス、開発者コンソールといった中間層を経由して、AIプロバイダーの認証情報に到達している。最近のゲートウェイ侵害でも、同様にこうしたシークレットが狙われた。この層は多数の下流顧客に代わって認証情報を保持しているため、一度の侵入で多くの推論アカウントのキーが同時に流出しかねない」
Wizによるインシデントの分析によると、今回の急増の背景には、LLMジャッキングとLLMブローカー基盤の台頭があります。盗んだAIアクセストークンが容易に収益化できるようになり、今後さらに多くの攻撃者が認証情報の窃取に向かうとみられます。
このサイバーセキュリティ企業は、需要を押し上げる要因として蒸留(より高性能なモデルの出力を使って、低コストのモデルを訓練する手法)も挙げています。蒸留は「特に中国のAI研究機関が行っているとの疑惑がある」といいます。
Wizは、これらの攻撃で侵害された企業の認証情報を攻撃者が悪用していることも確認したと説明しています。その中には、2件の事例があり、「ベンダー侵害の中で認証情報へのアクセスが報告されてから30分以内に、同一の最初の不正アクティビティが発生した」といいます。
同社は、複数の攻撃者が同じ侵害済みキーを使っているのも確認しました。これは「この種の認証情報の市場が活発であること」を示唆しています。
攻撃の自動化にArtexを使用
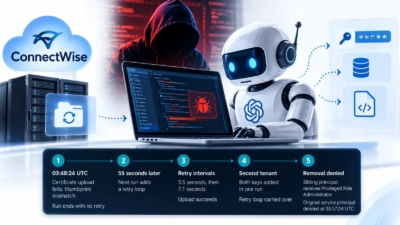
今週は、ブロックチェーン基盤・Web3サービスプロバイダーのChainstackと、企業向けアプリケーション構築用APIプラットフォームのWorkOSが、サイバー攻撃を公表しました。いずれも、オープンソースのAIペネトレーションテスト用フレームワーク「Artex」を自動化に使った攻撃です。
複数の企業が、中国のAPT「Storm-0940」によるとされる攻撃にArtexが使われたと結び付けています。最近では、ConnectWiseの顧客を狙ったキャンペーンもその一例です。
Chainstackは10月26日に攻撃を受けました。攻撃者はサードパーティのコンポーネントを経由して、開発環境と本番環境の一部にアクセスしました。
同社は今週、次のように説明しています。「攻撃者は顧客アカウント情報を含むデータベースにアクセスした。漏えいした可能性がある情報には、組織名、アカウント保有者名、Chainstackに登録されている貴組織メンバーのメールアドレス、パスワードハッシュが含まれる」
攻撃者はノードの認証情報を保管するシステムにもアクセスしていたため、これらも漏えいした可能性があります。Chainstackは顧客に対し、認証情報をローテーションするよう促しました。
WorkOSによると、10月30日に攻撃者が営業チームの使う社内アプリケーションを侵害し、ビジネス上の連絡先情報と顧客とのやり取りの要約にアクセスしました。
流出した情報には、氏名、メールアドレス、電話番号、役職、所属企業、顧客アカウントの履歴、営業関連の詳細、顧客関係の情報、顧客とのやり取り、顧客によるWorkOS製品の利用状況が含まれます。