Paubox(ポボックス)の調査によると、医療機関のリーダーの9割近くが、患者データに触れるAI生成コードは本番稼働前にセキュリティ担当者またはコンプライアンス担当者が必ず、あるいはたいていレビューしていると回答しました。それでも7割は、IT部門やセキュリティ部門が把握しないまま患者データを扱うAI製のツールを見つけたことがあるといいます。
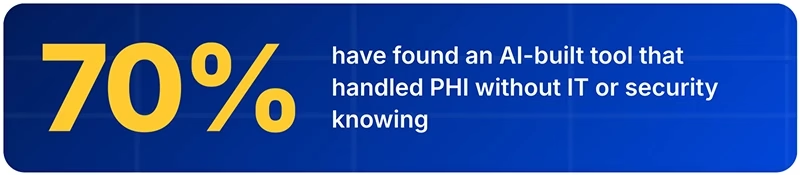
出典:Paubox
ここでいうツールとは、職員がAIコーディングアシスタントを使って作成したスクリプト、自動化処理、システム連携などを指します。問題は、コードレビューが対象にするのは提出されたものだけだという点です。ビジネスアソシエイト契約(BAA、ベンダーが患者データを扱う前にHIPAAが締結を求める契約)の確認も、誰かが接続を報告して初めて実施されます。ツールの存在がIT部門に伝わらなければ、どちらも行われません。なお、この調査ではレビュー済みのコードが問題を引き起こしたかどうかは尋ねていないため、レビューが機能しなかったとまでは言えません。確かなのは、同じ組織がこの両方の状況を報告しているということです。
回答者の93%が、AIコーディングアシスタントに実際の患者情報が、開発やテスト、デバッグの際に少なくとも時折入力されていると答えました。7割は、頻繁に、またはたいてい入力されていると述べています。そのたびに、ツールが最終形になる前の段階で、データがアシスタントのベンダーに送信されることになります。
一方で、AIコーディングアシスタントに関する文書化されたポリシーを実際に運用しているのは、回答者の半数にとどまります。それでも多くは統制に向けた準備ができていると考えており、93%は少なくとも一部の職員に安全な使い方の研修を実施したと回答しました。Pauboxは、テスト作業には合成データを使うという単一のルールを定め、ツール側で強制するよう助言しています。研修だけでは、実際の患者データがアシスタントに入り込むのを防げていないためです。
リーダーの半数超が、AI生成コードがハードコードされた認証情報の原因になったと回答しています。パスワードやAPIキーがコード内に直接書き込まれてしまう問題です。約半数は、患者データの漏えいや安全でないデータ保管につながったと答えました。
シャドーITとは、IT部門の承認を得ずに職員が独自に導入するソフトウェアのことです。回答者の4人に1人が、これを懸念事項に挙げました。7割は、IT部門の目が届かない場所で患者データを扱うAI製ツールを見つけています。患者データの漏えいと安全でないコードについては、いずれも半数超が懸念を示しました。
米保健福祉省(HHS)公民権局のディレクターを務めるPaula M. Stannard氏は、次のように述べています。「正確で網羅的なHIPAAリスク分析は、法律で義務付けられているだけではありません。医療情報を保護し、ランサムウェア攻撃を防止または軽減するためにも不可欠です。HIPAA対象事業体が、電子的保護医療情報(ePHI)に対してどのような脅威や脆弱性が存在するかを把握していなければ、多くの場合、システムがハッキングされて初めて痛い目に遭って学ぶことになります」
翻訳元: https://www.helpnetsecurity.com/2026/11/05/healthcare-ai-governance-patient-data/