Wirkenは、メッセージングアプリとAIエージェントの間に置くオープンソースのゲートウェイです。どのエージェントも所有者に牙をむく可能性があるという前提に立ち、侵害されたエージェントが到達できる範囲を制限します。
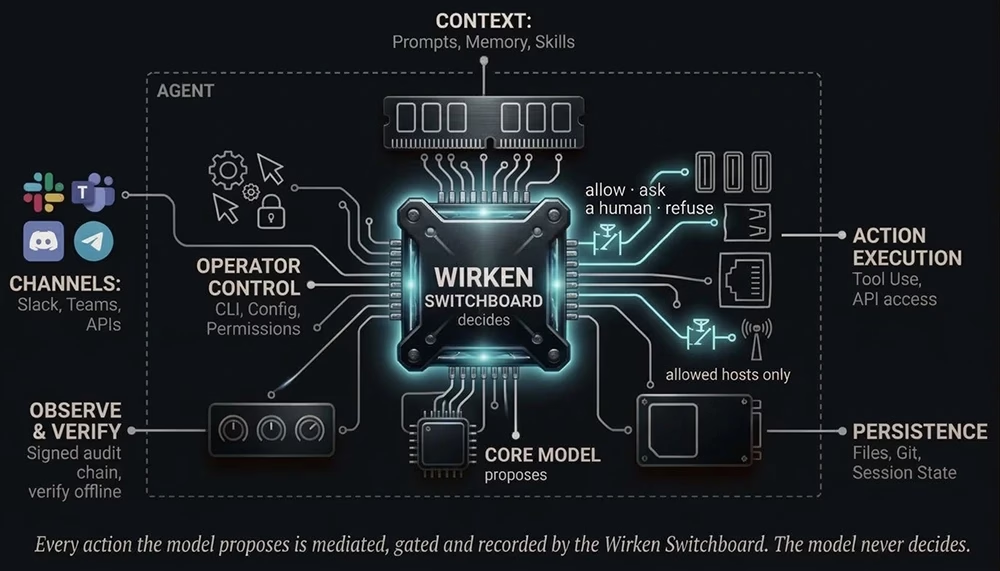
チャットやメールを読み取り、アカウントの鍵を保持し、コマンドも実行できるエージェントを想定してみてください。メッセージや共有ドキュメントに仕込まれたたった一つの隠し命令によって、機密情報を漏えいさせたり、ファイルを書き換えたりするよう誘導される恐れがあります。Wirkenは、Signal、WhatsApp、Telegram、Matrix、Discord、Slack、Teams、Google Chat、iMessageに加え、Webチャットを接続します。各チャネルは、自身の認証情報だけを保持する独立したプロセスとして動作します。
施錠された金庫、檻の中のシェル、署名付きログ
認証情報は暗号化されたボールト(金庫)に保管され、エッジで供給されます。そのため、エージェントもモデルも認証情報を直接扱いません。シェルコマンドはネットワークに接続できない一時的なコンテナ内で実行され、サンドボックスが利用できない場合は実行を拒否します。読み取り操作は自由に実行できます。一方、何かを変更する操作は初回のみ承認を求め、その回答を記憶します。削除、インストール、認証情報に触れる操作については、毎回承認を求めます。
すべての操作は、実行前に署名付きのハッシュチェーン型ログへ書き込まれ、操作のきっかけを作った人物に紐づけられます。検証はオフラインで可能です。出力例では、7セッションにわたる1234行と、検証済みのチェーンヘッド署名24件が示されています。ただし、これは検証が動作していることを示すものにすぎず、実際の運用環境について何かを保証するものではありません。改ざんされたエントリは検証に失敗します。
それでも通り抜けるもの
外向きの通信は、部分的にしか封じ込められていません。MCPサーバーの子プロセスとLLMクライアントは、独自に外向きの接続を行います。インジェクション検知は、不審な入力にフラグを立てるものの、そのまま通過させます。エージェントはゲートウェイのアドレス空間を共有しており、別プロセスとして動作するのはチャネルアダプターだけです。
Wirkenを共有チャネルで運用する場合、1人がTier 2の承認を与えると、有効期限が切れるまですべての送信者に適用されます。改ざん検知は、マシンの外に置かれた鍵に依存します。同じユーザー権限で動作する攻撃者がログと鍵の両方を書き換えれば、この検知を回避できます。また、データディレクトリを削除すると監査ログも失われるため、プロジェクトは先にエクスポートしておくことを推奨しています。
サンドボックスにはDockerが必要で、この機能は既定で有効です。Dockerがなければシェルコマンドは使えませんが、その他の機能は引き続き動作します。サンドボックスモードをoffに設定すると、コンテナなしでコマンドを実行できますが、ゲートウェイは起動時に警告を表示します。インストーラーはLinux・macOS向けのシェルスクリプトで、シェルにパイプする前に確認できるよう、ハッシュ値が公開されています。Windows 11には別の導入手順があり、利用できる機能も異なります。
WirkenはGitHubで無償公開されています。
翻訳元: https://www.helpnetsecurity.com/2026/11/09/wirken-open-source-ai-agent-gateway/