GDPR対応ツールは、規制当局が異なる基準で評価する2つの役割に分かれます。1つは、同意バナー、プリファレンスセンター、Cookie管理といった「目に見える層」です。もう1つは、処理活動記録(RoPA)、データ主体アクセス請求(DSAR)への対応、DPIA(データ保護影響評価)、移転評価といった「プログラム層」です。
過去の執行事例を見ると、どちらの層も処分の対象になっています。無効な同意も、DSARの対応期限の超過も、同様に処罰されました。そこで本ガイドでは11の選択肢を取り上げ、それぞれの重点領域を明示したうえで評価します。対象は、同意管理を中核とするプラットフォーム、プログラム全般をカバーするスイート製品、そしてプライバシーに関する約束を技術的に裏付けるデータディスカバリーエンジンです。
認証取得を支援する関連ツールについてはコンプライアンス自動化ガイドで、そこから情報を受け取る台帳についてはGRCガイドで解説しています。
評価方法
調査に基づき、5つの基準で評価しました。同意層の有効性(粒度が細かく、証明可能で、ダークパターンがないこと)、DSAR自動化の深さ(受信トレイ中心ではなく、ディスカバリーに裏付けられていること)、RoPA/DPIAのワークフロー、データディスカバリーの基盤、そしてトラフィック量やリクエスト量に応じた価格の明確さです。有料での掲載はありません。
11製品のレビューと評価
1. OneTrust — プログラム管理の標準
OneTrustは、多くの大企業が標準として採用しているプライバシースイートです。同意管理、RoPA、DPIA、DSAR、移転評価、規制インテリジェンスのフィードを、ひとつの基盤にまとめています。大企業の調達担当者が安心できる機能の深さを備えており、競合製品が価格を比較する際の基準にもなっています。
主な機能:プログラム全般をカバーするスイート、規制インテリジェンス、エンタープライズ向け連携。(重点領域:プログラムスイート)
価格体系:モジュール単位のサブスクリプション。
評価:大企業向けのプライバシー基盤です。
2. Securiti — データに根差したスイート
Securitiは、データインテリジェンスを土台にプライバシー管理を構築しています。複数のクラウドにまたがるディスカバリーと分類の結果をDSAR対応に反映するため、対象データを確実に見つけ出せます。同意は下流のシステムにまで適用され、AIガバナンスのモジュールで領域をさらに広げています。エンジニアリング志向の挑戦者といえる存在です。
主な機能:ディスカバリーに裏付けられたDSAR、同意の強制適用、AIガバナンスへの拡張。(重点領域:データに根差したプログラム)
価格体系:プラットフォームのモジュール単位。
評価:プライバシーに関する約束を、技術的に裏付けられるものにします。
3. TrustArc — 方法論に強みを持つ老舗
TrustArc は、数十年にわたるプライバシー分野の方法論(評価、認証、移転フレームワーク)を、プラットフォームのワークフローに組み込んでいます。ツールとあわせて、ガバナンスの厳格さやアドバイザリーの深さも求めるプログラムに向いています。ただし、提供形態にはコンサルティング色が強く出ます。
主な機能:評価の方法論、認証プログラム、移転関連ツール。(重点領域:プログラムスイート)
価格体系:プラットフォーム+アドバイザリー。
評価:プラットフォームを備えた、方法論の専門家集団です。
4. Osano — 価格が明快で費用対効果の高いプラットフォーム
Osanoは、同意管理とDSARワークフローを組み合わせています。価格の透明性の高さで知られ、導入も飾り気がなく実直です。ミッドマーケット(中堅企業)にとって誠実な定番であり、その下ではデータマッピング層も拡充が進んでいます。
主な機能:同意管理とDSARのバンドル、透明性の高い料金プラン、迅速な導入。(重点領域:同意管理中心)
価格体系:公開された料金プラン。
評価:中堅企業向けの、率直で信頼できる選択肢です。
5. Usercentrics — 大規模な同意管理の専門家
Usercentrics(Cookiebotの系譜を継ぐ製品)は、Webの規模で同意管理を運用します。バナーのガバナンス、パブリッシャー向けのTCF対応、中小企業から大企業までをカバーする幅広い顧客層が特徴で、広告テクノロジーのエコシステムが頼りにしています。同意管理こそが製品の本分であり、それを大規模に提供しています。
主な機能:大規模なCMP、TCF/広告テクノロジーへの対応、Cookiebotの系譜。(重点領域:同意管理中心)
価格体系:トラフィックに応じた料金プラン。
評価:Webを支える同意管理の主力製品です。
6. Didomi — 欧州発の同意オーケストレーター
Didomiは、欧州のパブリッシャーや企業向けに、同意とプリファレンスのオーケストレーションを提供します。Web、アプリ、テレビといった複数のチャネルに対応し、TCFにも精通しています。データ主権への配慮も万全で、プリファレンスデータをバナーの副産物ではなく、第一級の資産として扱っています。
主な機能:マルチチャネルの同意管理、プリファレンス管理、EUを意識した設計。(重点領域:同意管理中心)
価格体系:トラフィック/モジュール単位の料金プラン。
評価:EUネイティブのプリファレンス層です。
7. Ketch — プログラマブルなプライバシー層
Ketch は、プライバシーをインフラとして位置づけています。同意や権利行使のシグナルを、APIとオーケストレーションを通じてデータスタックへプログラム的に適用します。単に選択内容を記録するだけでなく、データ利用の許可そのものを制御します。エンジニアリングチーム向けの同意管理層です。
主な機能:API中心の強制適用、オーケストレーション、開発者にとっての使いやすさ。(重点領域:プログラマブル)
価格体系:プラットフォームの料金プラン。
評価:バナーではなく、コードとしての同意管理です。
8. DataGrail — 連携を軸にしたDSARエンジン
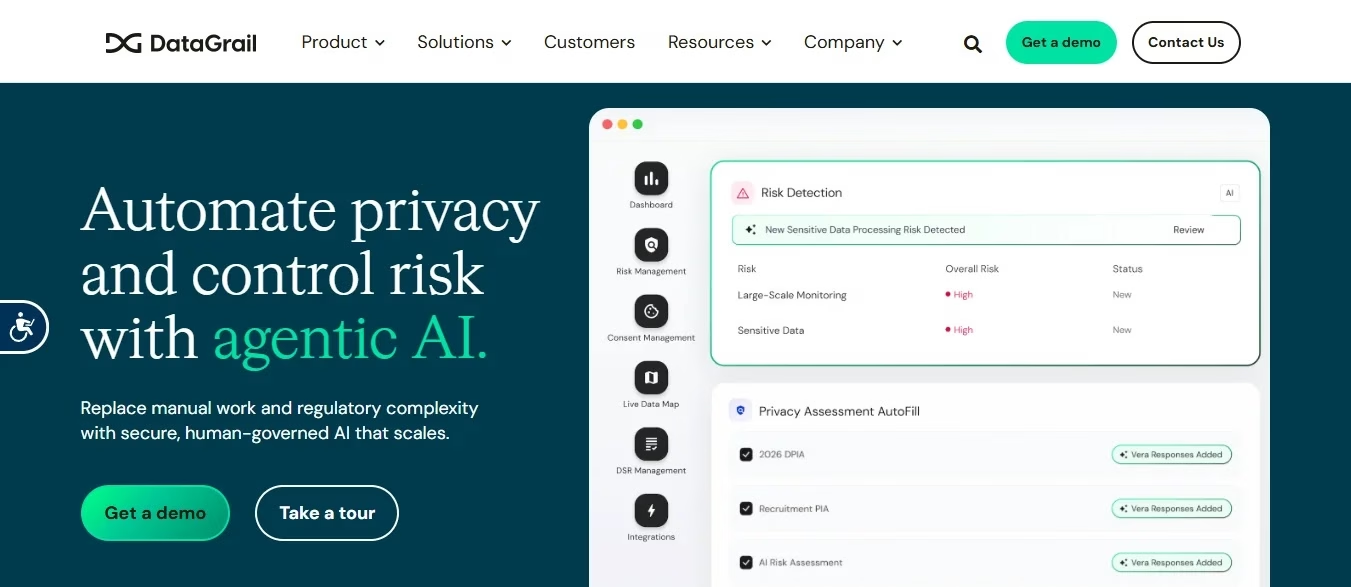
DataGrailは、連携機能によってDSARの実態把握に取り組みます。数百のSaaSコネクタが個人データの実際の保管場所を突き止め、期限に合わせて対応を自動化し、システム・オブ・レコードを継続的に探索します。リクエスト件数の多い組織に強い専門製品です。
主な機能:コネクタ主導のディスカバリー、DSAR自動化、シャドーSaaSの検出。(重点領域:DSARエンジン)
価格体系:リクエスト数/コネクタ数に応じた料金プラン。
評価:DSARの対応期限に追われる担当者の強力な味方です。
9. Mine — コンシューマー出自のDSAR挑戦者
MineのBtoBプラットフォーム(MineOS)は、同社のコンシューマー向けデータ権利アプリから発展しました。従業員の知見に基づくシグナルを活用したデータマッピング、DSAR自動化、AIによる支援機能を、挑戦者らしい価格で提供します。ディスカバリーと権利対応の領域に、新しい切り口で参入した製品です。
主な機能:データマッピング、DSARワークフロー、AIによる支援。(重点領域:DSARエンジン)
価格体系:段階制のSaaS料金。
評価:コンシューマー発の挑戦者です。
10. Ethyca — オープンソースのプライバシーエンジニアリング
EthycaのFidesフレームワークは、プライバシーエンジニアリングをオープンソース化しています。ポリシー・アズ・コードによるプライバシー宣言、データベースに対するDSARの自動実行、データ層での同意の伝播を実現します。オープンコアの形で主導権を握る、開発者ファーストの路線です。
主な機能:オープンソースのFides、ポリシー・アズ・コード、データベースレベルでの実行。(重点領域:プログラマブル)
価格体系:オープンコア+エンタープライズ版。
評価:リポジトリの中で完結するプライバシーエンジニアリングです。
11. Clym — 中小企業向けのマルチ規制ウィジェット
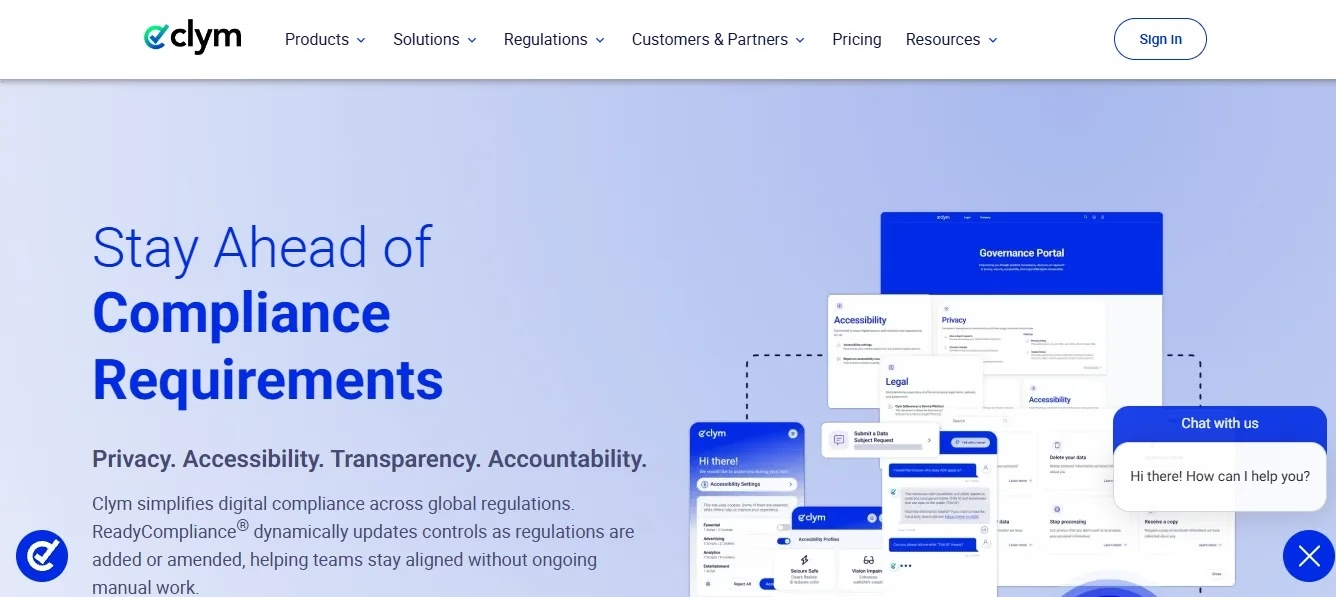
Clymは、同意管理、DSARの受付、複数規制への対応表示(GDPR、CCPA系の法令、アクセシビリティ関連など)を、中小企業向けの価格帯のウィジェットとポータルにまとめています。プログラム運用の負担をかけずに、小規模サイトでもコンプライアンス対応の姿勢を示せます。
主な機能:マルチ規制対応ウィジェット、DSARの受付、中小企業向けの価格設計。(重点領域:中小企業向け同意管理中心)
価格体系:ドメイン単位の料金プラン。
評価:小規模サイトのための、プライバシー対応の「店構え」です。
総合比較表
| 製品 | 重点領域 | 同意管理/CMPの深さ | DSAR自動化 | データディスカバリーの基盤 | 価格モデル |
| OneTrust | プログラムスイート |  |
|
(モジュール) |
モジュール |
| Securiti | データに根差したスイート | |
(中核) |
(中核) |
モジュール |
| TrustArc | 方法論スイート | |
|
 |
プラットフォーム+アドバイザリー |
| Osano | 同意管理中心の高コスパ型 | (中核) |
|
|
公開された料金プラン |
| Usercentrics | 大規模な同意管理 | (中核) |
|
 |
トラフィック別プラン |
| Didomi | EU向け同意管理 | (中核) |
|
|
トラフィック別プラン |
| Ketch | プログラマブル | |
|
|
プラットフォーム |
| DataGrail | DSARエンジン | |
(中核) |
(コネクタ) |
リクエスト数別プラン |
| Mine | DSAR挑戦者 | |
|
|
SaaS段階制プラン |
| Ethyca | オープンソース・エンジニアリング | |
(コードベース) |
(データベース) |
オープンコア |
| Clym | 中小企業向けウィジェット | |
(受付のみ) |
|
ドメイン単位 |
機能の有無一覧
| 製品 | TCF準拠のCMPか | ディスカバリーに裏付けられたDSAR対応か | RoPA/DPIAワークフローはあるか | 下流システムへ同意を強制適用できるか | 中小企業でも導入しやすいか |
| OneTrust | |
|
(中核) |
|
|
| Securiti | |
(中核) |
|
(中核) |
|
| TrustArc | |
|
(中核) |
|
|
| Osano | |
|
|
|
|
| Usercentrics | (中核) |
|
|
|
|
| Didomi | (中核) |
|
|
(プリファレンス) |
|
| Ketch | |
|
|
(中核) |
|
| DataGrail | |
(中核) |
|
|
|
| Mine | |
|
|
|
|
| Ethyca | |
(データベース) |
|
(コードベース) |
(オープン) |
| Clym | |
(受付のみ) |
|
|
|
購入時のチェックリスト
まず、同意層は規制当局の目線で評価してください。確認すべき点は、目的ごとの細かな粒度、同等の目立ち方で表示される拒否ボタン、証明可能な記録、そしてダークパターンがないことです。次に、プラットフォームの差を分けるDSARの実力を試します。試験導入の段階で、自社のシステムに対して実際にリクエストを出してください。ツールが実際に「見つけた」データの量と、単にチケットを発行しただけの量を数えます。受信トレイ型のワークフローを持つDSARツールは、忘れ去られたSaaSにデータがあった時点で機能しなくなるためです。
価格は、実際の利用量で見積もってください。CMPならトラフィック、DSARエンジンならリクエスト数とコネクタ数が基準です。DPO(データ保護責任者)が継続的に更新できるRoPAとDPIAのワークフローも求めましょう。強制適用の範囲も確認が必要です。同意が下流のシステムに伝わらなければ、見せかけにすぎません。
EUの比重が大きい組織は、データ主権への姿勢(Didomiクラスの対応)や、移転評価のツールを重視すべきです。エンジニア主導のチームは、管理されていないパイプラインの上にバナーを導入する前に、コードベースの路線(Ethyca、Ketch)を検討してください。
プライバシーリスクは、他のリスクと同じリスク台帳に集約しましょう。また、ここで紹介したディスカバリーエンジンは、データセキュリティ領域の製品と機能が重なります。分類層をひとつに統合し、両方に活用することをお勧めします。
プライバシー運用をエンジニアリングのリズムに組み込む
プライバシープログラムが成熟するのは、ツールがDPOだけの専有物ではなくなったときです。同意設定の変更は、コードと同じレビューパイプラインに乗せるべきです。バナーの利用目的は法的な成果物であるため、バージョン管理が必要です。DSARへの対応は、擬似リクエストを使って四半期ごとに訓練し、最初から最後までの所要時間を計測してください。RoPAは、ヒアリングだけに頼らず、データディスカバリー層の検出結果と突き合わせて整合させましょう。申告された処理と実際に検出された処理とのギャップは、規制当局がますます厳しく追及する監査指摘事項です。
新しいシステムの導入時には、ローンチ後ではなくローンチ前にDPIAのワークフローを回す必要があります。そのためには、エンジニアリングプロセスの中にプライバシーレビューのゲートを設け、プロダクトチームが計画に織り込めるSLAを定めなければなりません。
削除は最も守りにくい約束だと捉えてください。バックアップ環境が実際には守れない保持スケジュールは、自社のツール上に記録された負債にほかなりません。
よくある質問
エンタープライズの標準はOneTrust、データに根差したプログラムにはSecuriti(Securiti)、方法論の深さを求めるならTrustArcです。そのほか、Osano、Usercentrics、Didomi、Ketch、DataGrail、Mine、Ethyca、Clymは、重点領域で選びます。具体的には、大規模な同意管理、DSAR対応の実効性、プログラム的な強制適用、中小企業向けの対応といった観点です。
CMPと包括的なプライバシープラットフォームのどちらを選ぶべきですか?
ユーザーに向き合う同意管理にはCMPが必要です。一方、プログラムとしての義務(RoPA、DPIA、DSAR、移転)にはプラットフォームのワークフローが必要になります。大企業は通常、スイート製品を使うか、CMPとプログラム管理製品を組み合わせて運用しています。
DSAR自動化が本物といえる条件は何ですか?
ディスカバリーに裏付けられていることです。具体的には、システム横断で個人データを探し出すコネクタやデータベースレベルの検索を指します。データの保管場所を人間に思い出させるだけのチケット受信箱では、本物とはいえません。
制裁金の対象となる同意管理の誤りには何がありますか?
あらかじめチェックが入ったボックス、見つけにくい拒否ボタン、代替手段のないコンセントウォール、証明できない記録などです。バナーの有効性は法的な成果物であり、デザイン上の選択ではありません。
GDPR対応ツールはCCPAなど他の法令もカバーしていますか?
主要なプラットフォームは、複数の法域にまたがる義務(米国の州法、LGPDなど)を対応づけています。自社が事業を展開する法域が、ロードマップ上の予定ではなく、すでに正式にサポートされていることを確認してください。
総括
GDPR対応ツールは、2つの場面で信頼を得ます。1つは、有効性が美的感覚ではなく法的に判断されるバナーです。もう1つは、DSARの対応期限です。ここでは、ディスカバリーに裏付けられた自動化だけが、実際のデータ環境との接触に耐えられます。
OneTrustとSecuritiがプログラム管理の領域を牽引し、同意管理の専門製品がWebの入り口を担っています。コードベースで管理する製品は、プライバシーをデータ層に組み込みます。テストリクエストを出し、見つかったデータを数え、自社の義務が実際に存在する領域に合った製品を選んでください。
プライバシー対応が求められるインフラ全体で企業の可視性を維持するには、セキュリティオペレーションセンターの構築と運用方法に関するガイドもご覧ください。
著者:[AUTHOR NAME]、[credential]。レビュー担当:[REVIEWER NAME]。最終更新:2026年10月。GBHackers編集部:独立した調査に基づく購入ガイドであり、有料掲載はありません。
翻訳元: https://gbhackers.com/gdpr-compliance-buyers-guide/