ロシアとの関連が指摘される脅威グループTurlaが、侵害した政府機関のMicrosoft Exchangeサーバーに、「Cereal」と呼ばれる新たなツールセットを展開していたことが分かりました。あるケースでは、NATOや欧州連合(EU)のアドレスとの間で送受信されたメールを抽出するよう設定されていました。
ESETは11月10日に公開した調査結果で、Cerealを高い確度でTurlaの仕業と結論づけました。TurlaはSnakeやUroburosの名でも知られ、少なくとも2004年から活動しています。ロシア連邦保安庁(FSB)の一部であるとの見方が広く浸透しています。
ESETが確認した被害者は、カザフスタンとルーマニアの政府機関2件です。外部のコマンド&コントロール(C2)インフラは見つかりませんでした。侵害された各Exchangeサーバー自体が、C2として機能するよう転用されていたためです。
CerealがExchangeを情報収集拠点に変える
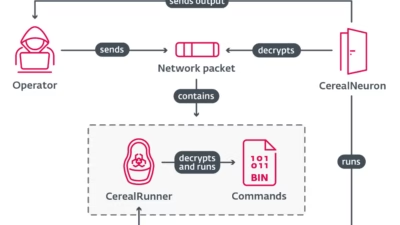
ESETによると、このツールセットは、コマンドを受け取ってメモリ上で実行し、侵害した組織の構成を把握したうえで、新たなExchangeメール収集モジュールを使って特定のメッセージを収集するよう設計されていました。
Cerealはペイロードを暗号化したまま保持し、コマンドを個別の.NETアセンブリとして受信します。メール収集モジュールは、Exchange自身のプロセス内で実行されていました。ESETは、このツールセットがExchangeの内部構造への深い理解を要する技術と、珍しい.NET実行手法を組み合わせていると指摘しています。
「侵害されたExchangeサーバーで最も注目すべき活動は、ユーザーの受信トレイに届くメッセージとは限りません」。こう語るのは、この脅威を発見したESETの研究者Matias Porolli氏です。
ESETの調査では、サーバーが最初にどのように侵害されたかは説明されていません。ただし、ホワイトペーパーとGitHubリポジトリには、侵害指標(IoC)が掲載されています。
被害政府機関はTurlaの地域的な関心と一致
ルーマニアの被害組織では、CerealがNATOとEUのメールを抽出するよう設定されていました。この被害は、ESETが2025年11月28日にカザフスタンで同ツールセットを初めて確認してから1か月後に見つかりました。
ESETは、こうした標的の選定がロシア情報機関の長年の優先事項に沿うものだと説明しています。一方で、2025年初めからロシアのドローンがルーマニア国内やその付近に墜落している状況など、地域の緊張とも関係している可能性があるといいます。カザフスタンについては、2026年1月以降、一部のロシア人亡命者が国外退去になったと報じられていることに言及しました。オペレーターがロシアの反体制派の動向を把握しようとしている可能性があるとの見方です。
ESETのテレメトリによると、Turlaが2022年以降に標的とした国の約70%は、旧ソビエト連邦の共和国か、かつてソ連と緊密な関係にあった欧州諸国です。
Turlaの関連記事:Palo Alto、ロシアのAPT「Turla」のバックドア「Kazuar」の新機能を公表
ESETは、Cerealが長期にわたる隠密のサイバースパイ活動を目的に構築されたと結論づけました。ESETの分析では、被害組織のExchangeサーバーは情報収集拠点や内部の実行ハブとなり、Turlaの.NETを用いた手口を覆い隠す役割も果たしていました。ディスク上に残る痕跡はほとんどありません。
翻訳元: https://www.infosecurity-magazine.com/news/turla-cereal-exchange-email/