海運大手のMaerskは、過去に買収した企業のシステムに脅威アクターが侵入し、データを盗まれたことを認めました。
ランサムウェアグループのWhiteArmorは、週末に今回の攻撃について犯行声明を出しました。同社のロジスティクス/サプライチェーン基盤から窃取したとされる約100GBの情報を公開すると脅しています。
レガシーシステムが侵害される
インシデントの調査は続いていますが、Maerskは現時点の証拠から「機微なデータは開示されていない」としています。
また、業務への支障は見込んでいないと説明しました。顧客は、従来どおり同社のシステムを通じて貨物の予約や管理を続けられるとしています。
Maerskは声明で、次のように述べています。「このインシデントは特定のローカルシステムに限定されています。API、EDIなどの連携を通じてMaerskに接続する他のMaerskシステムや、顧客・パートナーのシステムに影響が及んだ形跡は確認されていません」
A.P. Moller–Maerskはデンマークの海運・物流グループで、船腹量で見て世界最大級のコンテナ船社の1つです。外航貨物船、港湾ターミナル、倉庫、航空・陸上輸送サービスを130か国で展開しています。
同社は700隻のコンテナ船(世界の船腹量の約13.5%)、35か国60か所のターミナルを保有し、10万人を雇用しています。昨年の売上高は540億ドル、純利益は29億ドルでした。
Maerskはインシデントを隔離したとしていますが、影響を受けたシステムや流出したデータの種類、侵入の時期については明らかにしていません。
BleepingComputerはMaerskに追加の質問を送りましたが、公開時点で回答は得られていません。
ランサムウェア集団、100GBのデータ窃取を主張
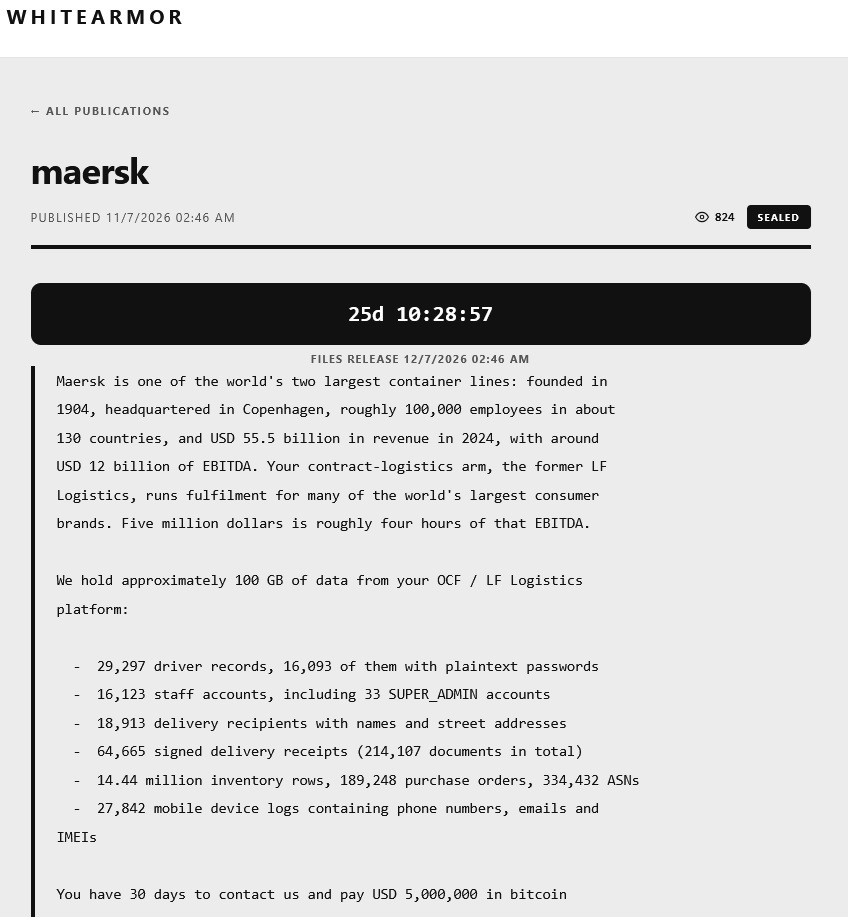
WhiteArmorは週末、データ漏えいサイトにMaerskを掲載し、500万ドルの身代金支払いを公然と要求しました。
脅威アクターは次のように主張しています。「貴社のコントラクト・ロジスティクス部門である旧LF Logisticsは、世界の大手消費財ブランドの多くのフルフィルメントを担っている。500万ドルは、その部門のEBITDAのおよそ4時間分にすぎない」
WhiteArmorは公開メッセージで「30日以内に連絡し、500万米ドル相当のビットコインを支払え」と要求しています。
WhiteArmorは、MaerskのOCF/LF Logisticsプラットフォームから盗んだとするデータを約100GB保有していると主張しています。恐喝の材料として使うとしています。
Maerskは2022年、OCF/LF Logisticsプラットフォームの元の開発元であるLF Logisticsを、Li & Fung Groupから買収しました。
脅威アクターによると、保有するデータには次のものが含まれます。
ドライバーの記録約3万件、平文のパスワード、33件のSUPER_ADMINアカウント(システム上で最も高い権限を持つアカウント)、署名済みの配送受領書、発注書と事前出荷通知(ASN)を含む14.44の在庫行です。
さらに、電話番号、メールアドレス、IMEI(国際移動体装置識別番号)を含むモバイル端末ログ2万7,842件も保有していると主張しています。
Maerskは本日の開示で、「このインシデントはローカルシステムに限定されている」と改めて述べました。そのうえで、「さらに関連情報が得られた場合や、影響を受けた関係者へ新たな調査結果を伝える必要があると判断した場合には」顧客に通知するとしています。
同社は「これまでと同様、このインシデントに関係すると称する予期せぬ連絡には注意し、通常のMaerskの担当者を通じて真偽を確認してください」と呼びかけています。
Maerskは2017年にNotPetyaの被害を受けました。このときは、4,000台以上のサーバーと4万5,000台のワークステーションからなるインフラを、ゼロから再構築する事態に追い込まれました。
当時は10日間、ITなしでの業務を余儀なくされ、被害額は最大3億ドルに達しました。