開始から7カ月が経過したAnthropicの「Project Glasswing」は、メンテナーを「圧倒」しながらも、その成果は「期待外れ」だと指摘されています。
この厳しい結論を示したのは、VulnCheckの脆弱性研究者Patrick Garrity氏です。同氏は11月9日にレポートを公開しました。
今回の分析は、Anthropicが公表しているデータに基づくProject Glasswingの成果について、Garrity氏が行っている検証の最新版です。「Anthropicの主張が誇張されたものなのか、現実に裏打ちされたものなのか」を見極めることが狙いだとしています。
Project Glasswingは、Anthropicの主力施策です。同社の最先端AIモデルをセキュリティ研究者に提供し、ソフトウェアの脆弱性の発見と修正を支援します。
Glasswing開始から7カ月、公開で修正された脆弱性はわずか217件
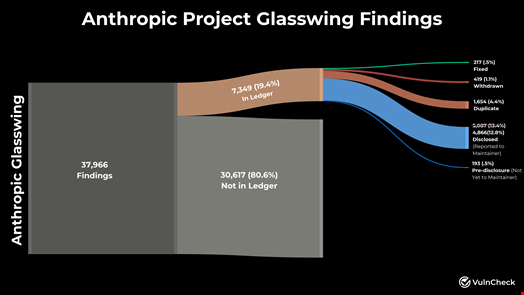
2026年11月2日付で更新されたAnthropicの協調的脆弱性開示ダッシュボードによると、Project Glasswingによって研究者が発見した脆弱性は37,966件に上ります。
しかし、Project Glasswingで特定された脆弱性および潜在的な脆弱性をAnthropicが公開で追跡する台帳(ledger)に掲載されているのは、7349件(19.4%)にとどまります。
Garrity氏の調査では、台帳に掲載された脆弱性のうち、実在する固有の脆弱性として検証されたものは5276件でした。残りは重複が1654件、取り下げられたものが419件です。
関連する5276件のうち、約13%(4866件)はメンテナーに報告済みです。193件は「事前開示」の段階にあり、まだメンテナーには報告されていません。
その結果、修正済みの脆弱性は217件となります。Glasswingのおかげで発見されたと主張される脆弱性全体の0.5%未満にすぎないと、Garrity氏は指摘しました。
同氏によると、9月に実施した前回のGlasswing脆弱性発見状況の分析以降、Anthropicは台帳に4613件の脆弱性を追加しました。ところが、同じ期間に修正済みとされたのは15件だけです。9月から11月にかけて台帳に追加された発見分のうち、相当数(1668件)は重複と判定されています。
このためGarrity氏は、Anthropicが最近主張した真陽性率94.2%に疑問を投げかけています。重複や取り下げられた発見をどのように扱っているのか、「疑問が残る」というのが同氏の見方です。
AnthropicはOSSスキャナーを投入、脆弱性開示の拡大を図る
Glasswingで発見されたとされる脆弱性と、公開で修正された脆弱性との間に開きがある理由の一つとして、人手による脆弱性報告のトリアージが追いついていないことが考えられます。
Anthropicは10月8日、2万9000件を超える脆弱性候補を発見したものの、手動でレビューできたのは約6000件にとどまると説明しました。同社は「これらの発見を検証する人的リソースがボトルネックになっている」としています。
同社は「脆弱性開示の規模を拡大すべく取り組んでいる」と付け加えました。
その一環として、独自の「Open Source Security Scanner(OSS Scanner)」を公開しました。GoogleのOSS-Fuzzプロジェクトに着想を得たセルフサービス型の新ツールで、メンテナー自身がスキャンを依頼し、発見結果のトリアージも行えます。
また、すべてを一括で受け取りたいと希望したメンテナーには、未検証の脆弱性報告をすでに5000件近く直接送付したとしています。
Project Glasswingのこうした方針転換により、AIによる脆弱性報告の問題点がより鮮明になり始めました。
たとえば、Client and URL(cURL)プロジェクトのメンテナーであるDaniel Stenberg氏は、11月6日に、GlasswingからAnthropic経由で45件の脆弱性報告を受け取ったと明らかにしました。
Stenberg氏はそのうち34件をAnthropic OSS Scannerなどのツールで分析しました。その結果、19件は脆弱性ですらなく、6件は深刻度が低いと確認されたといいます。
Garrity氏は次のように結論づけています。「AIは脆弱性発見に有用なツールであり、その点を否定するつもりはありません。しかし7カ月が経っても、証拠は開始時の触れ込みと一致していません。CVEは今年の全体のごく一部にすぎず、悪用されているものはほとんどありません。修正は停滞し、重複や取り下げが積み上がっています。Glasswingが支援を約束したはずのオープンソースのメンテナーに、トリアージの負担が移っています。裏付けとなる数字は出続けていますが、依然として辻褄が合いません」
InfosecurityはAnthropicにコメントを求めましたが、掲載時点で回答は得られていません。
画像クレジット: Stockinq / gguy / Shutterstock.com
翻訳元: https://www.infosecurity-magazine.com/news/anthropic-glasswing/