この記事のポイント
- 偽の「FC27 x Prime Gaming」報酬サイトが、EAのサインインフォームを模倣した偽ページへ誘導
- パスワードと2FAコードを収集し、ゲーマーのEAアカウントが危険にさらされる
- ログイン情報を入力してしまった場合は、EAのパスワードを変更し、アカウントのセキュリティ設定を確認する
EA SPORTS FC 27で無料の選手パックを探しているサッカーファンが、代わりにゲームアカウントを奪われる恐れがあります。FC 27は、EAのサッカーゲームシリーズの最新作です。Ultimate Teamモードでは、パックを開けて入手した仮想の選手カードを使ってチームを編成できます。
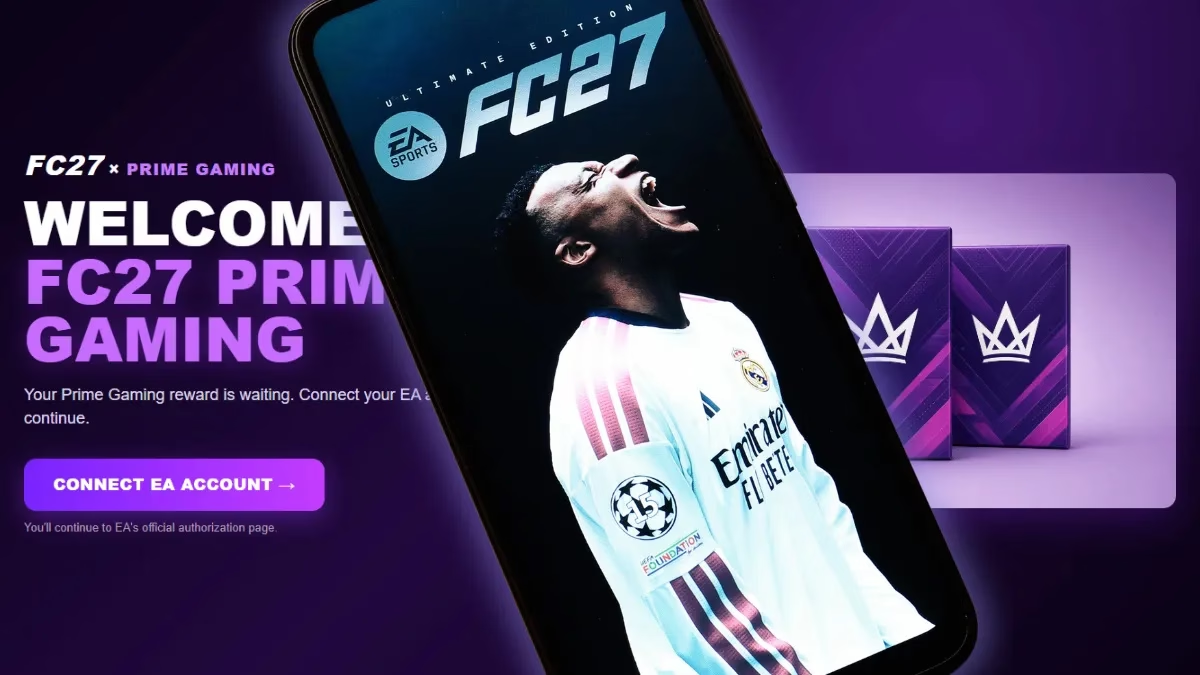
9月25日のゲーム発売後、プレイヤーのログイン情報を狙う偽の「FC27 x Prime Gaming」報酬ページを確認しました。Prime Gamingは、Amazonプライム会員向けにゲームやゲーム内特典を提供するサービスです。偽ページはこのブランドを悪用し、訪問者に「報酬が待っています」と伝えたうえで、EAのゲームやサービスにアクセスするためのEAアカウントを「連携」するよう求めます。
このシリーズには数百万人のプレイヤーがいます。EAによると、2023年にはFC 24が、EA Playを通じた利用者も含め、発売初週に世界で1,130万人以上のプレイヤーに達しました。
この偽サイトに報酬はありません。続いて表示される「EAサインイン」は、詐欺師が自ら運用するドメイン上に置かれた複製ページです。メールアドレス、パスワード、2要素認証(2FA)のセキュリティコードの入力を求め、それぞれを犯罪者が管理するサーバーに送信します。ページのコードは、サーバーからの応答に応じて、パスワードエラーを表示するか、2FAコードの入力を求めるかを判断する設計になっています。
このサイトは、EA、Amazon、Prime Gamingとは一切関係ありません。このようなページに情報を入力してしまった場合は、下記の「身を守るために」のセクションをご覧ください。
待っているという「報酬」
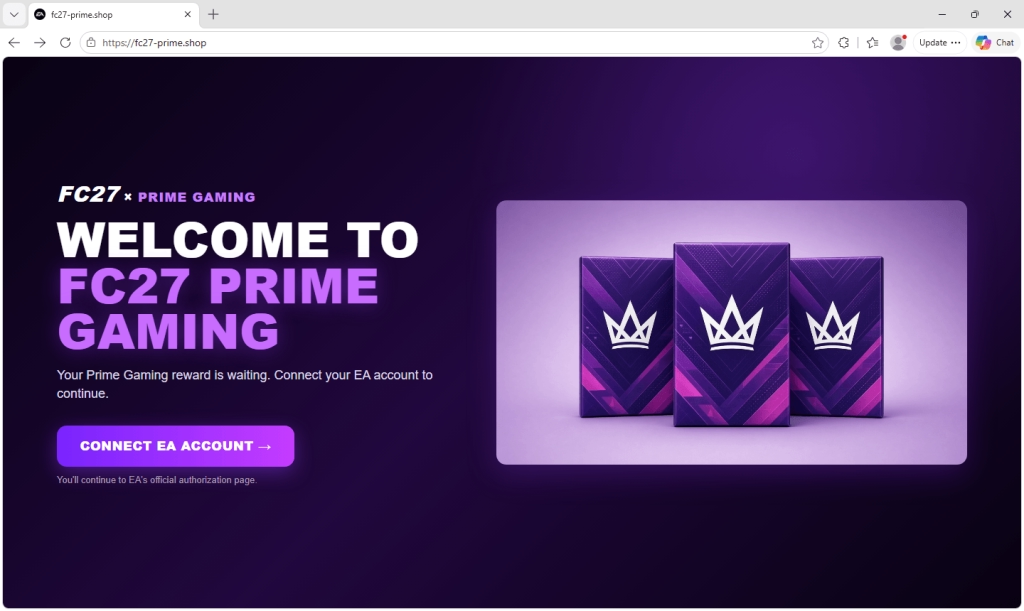
ランディングページは濃い紫色で、ゲームのプロモーションサイトのようなデザインです。「Your Prime Gaming reward is waiting. Connect your EA account to continue.(Prime Gamingの報酬が待っています。続行するにはEAアカウントを連携してください)」と表示されます。ボタンの下には、小さな文字で「You’ll continue to EA’s official authorization page.(EAの公式認証ページに進みます)」とあります。
しかし、実際にはそうなりません。ボタンをクリックすると「Connecting…」「Redirecting to EA authorization…」と表示されます。コードは1.4秒の固定時間待機したあと、同じドメイン内の/inへ移動させます。
EAのサインインページを複製
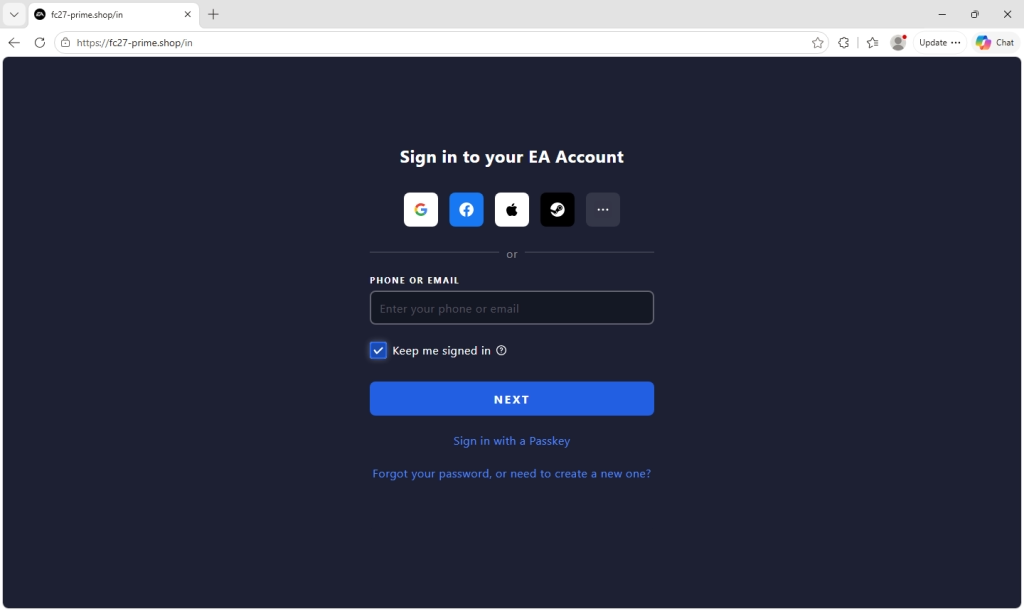
サインインページは、EA本物のページを精巧に模倣しています。ダークなレイアウトに、「Phone or Email」欄、「Keep me signed in」、「Sign in with a Passkey」、さらにGoogle、Facebook、Apple、Steamのボタンが並んでいます。
ソーシャルログインのボタンは、クリックしても何も起こりません。代わりに、ページは訪問者をメールアドレスとパスワードの入力へと誘導します。
窃取の手口を順に解説
各ステップで入力した内容は、別のサーバー(fedserv.thenewsip[.]site)に送信されます。
- メールアドレス。 メールアドレスを入力すると、パスワード入力ページに進みます。
- パスワード。パスワードを入力すると、サーバーに送信されます。ページはサーバーの応答をもとに、EA風の「Your credentials are incorrect(認証情報が正しくありません)」というエラーを表示するか、2FAコードの要求を含め次の画面に進むかを判断します。これは、入力情報をEAに対して照合しようとする動作と整合しますが、取得したページのコードだけでは、サーバー側での処理内容までは確認できません。
- コード。 アカウントで2FAが有効な場合は「Verify your identity(本人確認)」ページが表示され、「Send Code」をクリックして6桁のコードを入力するよう求められます。コードはそのままサーバーに送られます。
- 出口。最後に、ea.com上にあるEA本物のUltimate Teamウェブアプリへリダイレクトされます。2FAを設定していないアカウントでは、3番目のステップが省略されます。本物のサイトに到達したからといって、その前のサインインが正規のものだったことにはなりません。
有効な2FAコードを取得されると、攻撃者はコードの有効期限が切れる前にサインインを完了できる可能性があります。2FAが無効化されるわけではありませんが、特定のログインに限って、その確認を突破される恐れがあります。
被害者の流入元を追跡
このページは、各訪問者の流入元を記録し、その「トラフィックソース」を、入力された情報とともにサーバーへ送信します。リンク内のトラッキングパラメーターや、FacebookとTikTokの広告クリックID(fbclid、ttclid)により、Facebook、Messenger、MetaのAudience Network、Instagram、TikTokを識別します。それ以外は「direct」または「unknown」と分類されます。
このキットには、ウェブ解析ツールUmamiへの対応機能も組み込まれています。有効かどうかは別の設定ファイルによって決まりますが、今回の取得対象には含まれていませんでした。デフォルトモードでは、訪問者のその後のステップ(パスワード、コード送信、成功)が統計に表示されるかどうかはサーバーの応答で決まります。また、被害者がセキュリティコードを入力するページは、ページビューの計測対象外です。設定を変更すれば、すべてのページを計測するモードに切り替えることもできます。
これらの機能により、運営者はソーシャルプラットフォーム経由のトラフィックを追跡できます。ページがそうした流入元に対応して作られていることは分かりますが、実際にそれらのプラットフォームで広告が配信されたことの裏付けにはなりません。
- HTMLには、検索エンジンにページのインデックス登録、アーカイブ、プレビュー表示をしないよう求める記述があり、「Private team tool — do not index or archive.(社内チーム用ツール。インデックス登録やアーカイブは不可)」というコメントが付いています。
- 「Privacy Policy」と「Terms of Service」のページでは、「authorized personnel(権限のある担当者)」による「internal use(社内利用)」向けの「authentication portal(認証ポータル)」と説明されています。
- このキットには2つのスイッチがあります。1つはPrime Gamingのランディングページを無効にするもので、同じコードで単なる偽のEAサインインページが表示されます。もう1つは、被害者をEAの本物のサイトに送るか、「enrolled for weekly FC 27 rewards(FC 27の週次報酬に登録済み)」ページを表示するかを切り替えます。今回分析したバージョンでは、Prime Gamingのおとりも、EAへのリダイレクトも有効でした。
EAアカウントが狙われる理由
EAアカウントは、単なるログイン情報ではありません。コインや取引可能な選手を持つFC Ultimate Teamのクラブ、購入済みゲームへのアクセス権、保存された支払い方法などが紐づいていることがあります。アクセスを失えば、長年の購入履歴や進行状況を失いかねません。
攻撃者は、乗っ取ったアカウントであなたになりすまし、ゲーム仲間をだまして情報を共有させたり、詐欺リンクをクリックさせたりする可能性もあります。

身を守るために
- EAの公式サイトから始める。ブラウザにea.comと入力し、そこから移動してください。EAのパスワードやセキュリティコードを入力する前に、サインインページがea.com、またはaccounts.ea.comのような正規のサブドメイン上にあることを確認しましょう。
- アドレスバーを確認する。 EAのサインインページと見た目がそっくりでも、アドレスがfc27-prime[.]shopのようなものであれば、EAのページではありません。
- セキュリティコードは他人に教えない。EAの認証コードは、自分で開始したログインに対してのみ、EAの正規のサインインページに入力してください。
- 広告や投稿で見かける無料パック、コイン、報酬には警戒する。 スポンサー付き投稿だからといって、その特典が本物とは限りません。
- パスワードマネージャーを使う。 通常、無関係なドメインではEAのパスワードを自動入力しようとしないため、偽ページに気付く手がかりになります。
すでに情報を入力してしまった場合
- 2FAコードを送信していなくても、ea.comに直接アクセスし、ただちにパスワードを変更してください。
- セキュリティ設定と信頼済みデバイスを確認し、見覚えのないデバイスを削除してください。あわせて、メールアドレス、連携アカウント、購入履歴に変更がないかも確認します。
- 2FAは有効にしたままにしてください。他のサービスで同じパスワードを使い回している場合は、特にメールアカウントを優先して変更しましょう。
- 見覚えのない連携アカウントがある、ロックアウトされた、コンテンツが失われているといった場合は、EAのアカウント復旧ガイドに従い、EAヘルプに問い合わせてください。
Malwarebytesによる対策
Malwarebytes Browser Guard は、フィッシングサイトや詐欺サイトを、ページが読み込まれる前にブロックします。ウェブサイト、リンク、報酬オファーに不安がある場合は、先にMalwarebytes Scam Guard で確認することもできます。
侵害指標(IoC)
ドメイン
fc27-prime[.]shopfc27prime[.]shopfc27utprime[.]comfc27utprime[.]onlinefcutprime[.]onlinefedserv.thenewsip[.]site
被害が出る前に脅威を阻止しましょう。
Malwarebytes Browser Guardは、フィッシングページや悪意のあるサイトを自動的にブロックします。無料で、ワンクリックでインストールできます。ブラウザに追加する →
アンチウイルスソリューションに情熱を注ぐStefanは、早くからマルウェアテストやAV製品のQAに携わってきました。Malwarebytesチームの一員として、お客様を守り、そのセキュリティを確保することに力を尽くしています。