
Python Package Index(PyPI)がプロジェクトページに「セキュリティ」タブを追加しました。開発者は、個々のリリースファイルがどこから来たものかをここで確認できます。
PyPIはリリースファイルの出所をどう示すのか
セキュリティタブには、リリースファイルにデジタル証明(アテステーション)が付いているかどうかが表示されます。アテステーションは、ファイルがどのように公開・ビルドされたかを検証可能な形で示す情報です。リリースに含まれるすべてのファイルに1件以上のアテステーションがあれば、そのリリースは完全な来歴(プロベナンス)を備えていることになります。PyPI Publishアテステーションは、ファイルをアップロードしたTrusted Publisherを特定します。一方、SLSA Build Provenanceアテステーションは、ファイルをソースコミット、ビルドプラットフォーム、ビルド手順に結び付けます。ユーザーはタブ内でアテステーションの詳細を確認できるほか、リンク先のトランスペアレンシーログを開くこともできます。
リリースのどのファイルにもアテステーションがない場合、そのリリースには来歴がないことになります。PyPIのデザインコントリビューターであるNicole Harris氏は、ブログで、古いリリースや、Trusted Publishingをまだ設定していないプロジェクトではよくあることだと説明しています。同氏は、そうしたリリースが必ずしも悪意のあるものとは限らないと強調しました。アテステーションがないのは、出所を暗号学的に検証できないという意味にすぎないためです。
その場合、開発者はパッケージを評価する際に、メンテナーの履歴、リリースのパターン、リポジトリの活動状況を確認するとよいでしょう。
PyPIが警告とリリースの詳細を表示する場所
PyPIは、リリース内の一部のファイルにしかアテステーションがない場合や、同じリリースのファイルが異なるリポジトリやビルドシステムに由来する場合に、ユーザーへ警告を表示します。以前のバージョンとは別のリポジトリやワークフローからリリースされた場合や、これまでアテステーションを提供していたプロジェクトが提供をやめた場合にも警告が出ます。
ワークフローの変更には、組織の名称変更やリポジトリの移転など正当な理由があることも少なくありません。ただし、パイプラインの侵害やアカウント乗っ取りの兆候である可能性もあります。
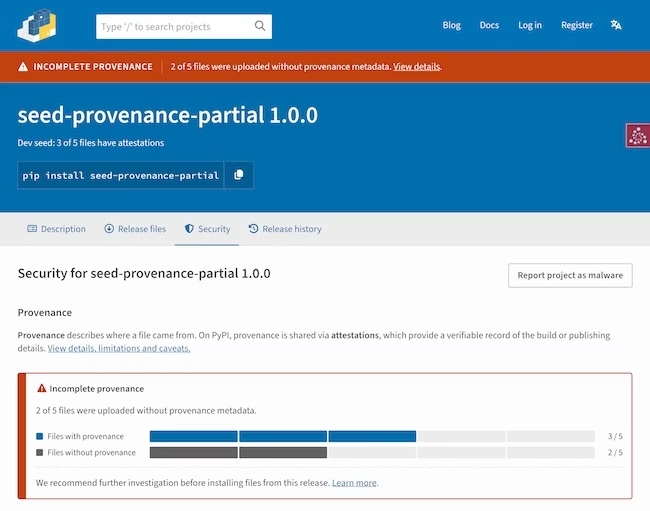
PyPIでの来歴警告の例。来歴が不完全なリリースを示しています(出典:PyPI)
刷新されたプロジェクトページでは、来歴に関する警告がページ上部に表示されます。yankされたリリース、アーカイブされたプロジェクト、プレリリースに関する通知も同じ場所に並びます。プロジェクトまたはリリースが隔離(クォランティン)されている場合は、隔離バナーのみが表示されます。すべてのファイルにアテステーションがあるリリースや、警告が該当するリリースでは、サイドバーにその状態が表示され、セキュリティタブへのリンクも付きます。
「Release Files」タブでは、ダウンロードファイルを検索・絞り込みできるほか、各ファイルの来歴ステータスも確認できます。PyPIが2026年7月に行ったポリシー変更より前のリリースについては、最初のリリースから14日を過ぎてアップロードされたファイルにフラグが付きます。この変更以降、PyPIは遅れてのアップロードをすべて拒否しています。
「Release History」タブには、各バージョンのファイル数、来歴ステータス、該当するリリースステータスが表示されます。ユーザーは同じページで各リリースを比較できます。
翻訳元: https://www.helpnetsecurity.com/2026/11/09/pypi-security-tab-release-attestations/
