最も活発なランサムウェア・アズ・ア・サービス(RaaS)であるQilinは、3カ月間で少なくとも365の被害組織を公表しました。研究者らは今回、同グループの管理者「Haise」を、ロシア・サンクトペテルブルク在住の36歳の男と結び付けています。
この関連付けの根拠となったのは、10年にわたる運用セキュリティ(OPSEC)上の失態です。NCC Groupは、ランサムウェアグループの中でQilinを1位と位置付けており、The Gentlemenを上回っています。
Qilinは2022年9月から活動しており、身代金収益の少なくとも80%をアフィリエイトに提供することで参加者を募っています。運営者は二重恐喝モデルを採用しており、システムを暗号化する前にデータを窃取し、公開すると脅迫します。
過去の報道では、RustベースのWindows用ペイロードと、C言語ベースのLinux/ESXi用ロッカーが確認されています。ロシアを拠点とする多くのプログラムとは異なり、Qilinは英語圏のアフィリエイトとも協力しています。Haiseは、Scattered SpiderやRansomHubと協力していたとTelegramで語っています。
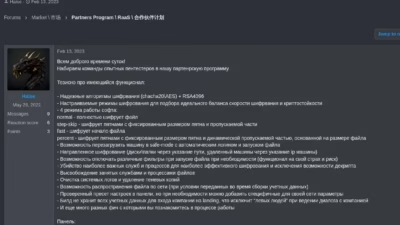
身元の特定は、ランサムウェアのアフィリエイトプログラム向けに作られたロシア語フォーラム「RAMP」から始まりました。Intel 471は、RAMPの管理者がHaiseの2022年6月の会員申請を承認した際のダイレクトメッセージをインデックス化しています。
このメッセージでは、ユーザーをTelegramのユーザー名「Alexbigboss44」で呼んでいます。FBIは2026年1月にRAMPを押収しました。Intel 471のデータによると、同じTelegramハンドルは2020年当時、ExploitおよびXSSフォーラムで「Rjun」が使っていたものです。
Flashpointは、Alexbigboss44をトラフィック、ログ、企業アクセスの取引におけるブローカー兼オペレーターとして分析しています。このアカウントは、Facebookのログ情報やGoogle広告アカウントを大量に購入し、不正広告やギャンブル関連の詐欺に利用していました。
最高技術責任者(CTO)のLeo Bogod氏は、2018〜2019年のカーディングやアービトラージから、2020〜2023年には複雑な作戦の組織化へと移行し、マルウェア、ボットネット、決済インフラへの関与を強めていった経緯を説明しています。
認証情報をたどると、実在の人物にたどり着きます。Intel 471は、RjunがDarkmarket、Verified、Zloyの各フォーラムにメールアドレス [email protected] で登録していたことを突き止めました。SpyCloudは、このアドレスに対応するパスワードとして「Rjun132」を記録していました。
Constella Intelligenceは、このアドレスをgosuslugi.ruから流出した記録と照合しました。この記録は、2025年後半に発生し、2,000万件以上が流出したとされる情報漏えいの一部です。記録には、サンクトペテルブルク在住の36歳、Aleksey Mikhailovich Yakovtsev氏の名前が記されています。
FlashpointはさらにHaiseをTelegramのユーザーID 118329521とも結び付けています。このIDでは、2018年以降5,000件以上のメッセージが記録されています。Constellaは、このIDを電話番号 +79602347275 に関連付けました。この番号は、[email protected] および [email protected] につながります。
Krebsonsecurityによると、この番号はYakovtsev氏の姉(妹)のもので、同氏は登録の際に彼女のメールアドレスをよく使っていたといいます。ロシアの航空会社の記録によると、1990年8月18日生まれのYakovtsev氏は、サンクトペテルブルクとムルマンスクの間を飛行機で移動していました。
記録には、最近はソチへの渡航が頻繁にある一方、海外渡航はないことも示されています。Rosobrnadzorの記録では、コンピューティングおよび情報システムの修士号を取得しています。
匿名アカウント「Gang Exposed」も同様の結論に至っていますが、Yakovtsev氏は接触の試みに応じていません。今回の特定は状況証拠に基づくものにとどまります。それでも、休眠状態にあったアイデンティティが、急速に拡大したランサムウェア・アズ・ア・サービスのブランドを揺るがしかねないことを示しています。
とはいえ、防御側は引き続きQilinの技術的な手口の追跡を優先すべきです。たとえば、EDRキラーのDLLサイドローディングやカーネルドライバーの悪用などです。身元の特定にかかわらず、同グループのアフィリエイトは活動を続けるためです。
16,000以上のSOCチームが、脅威調査の効率化と手作業の削減のためにANY.RUNを活用しています。チームで試す
翻訳元: https://cyberpress.org/qilin-ransomware-36-year-old-russian-hacker/