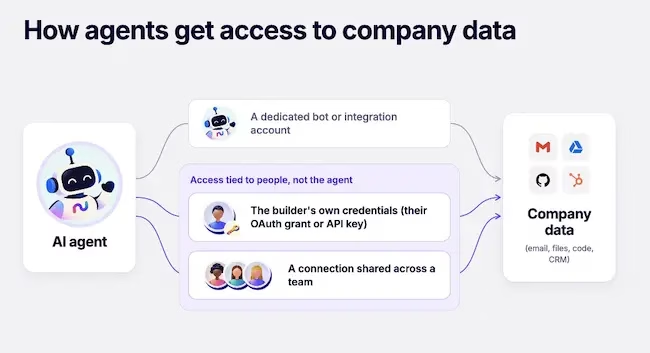
Nudge Securityによると、従業員がプロジェクト管理ツールやCRM、自動化ツールの中で作成したAIエージェントは、作成者本人の認証情報で動作することが多く、その人物が持つ社内データへのアクセス権をそのまま引き継いでいます。
出典:Nudge Security
「AI Adoption in Practice 2026」レポートは、Nudge Securityの顧客環境から集めた匿名の集計テレメトリーをもとにしています。組織内に現れるAIツールの種類、それらの接続先、稼働中のエージェント、従業員によるAIの使い方を追跡した内容です。
作成者のアクセス権を借りるエージェント
AIエージェントを1つ以上導入している組織では、保有数の中央値は7個で、約44%の組織が10個を超えるエージェントを抱えていました。エージェントは15種類のプラットフォーム上で稼働しており、エージェントを持つ組織の半数超が2つ以上のプラットフォームで利用していました。セキュリティチームは、複数の管理コンソールと権限モデルを確認しなければならないことになります。
エージェントがよく見つかったのは、AtlassianのRovo Agents、Zapier Agents、Claude Managed Agents、Cursor Automations、ChatGPT Agentsなどです。専用のボットや連携用アカウントをエージェントに割り当てるプラットフォームもあります。しかし多くの場合、エージェントは設定した従業員のOAuth許可やAPIキー、あるいはチームで共有している接続を使って動作しています。
レポートは「当社の見方では、これにより多くのエージェントは作成者の延長線上にあり、その人物の社内データへのアクセス権を持ち歩いていることになります」と述べています。
営業マネージャーがCRM内で作ったエージェントは、そのマネージャーがアクセスできる範囲すべてにアクセスできます。こうしたエージェントはプラットフォーム内で、しかも社内デバイスの外で動くため、エンドポイント向けツールでは捕捉できません。独自のIDが付与されなければ、IDプロバイダーが新たに管理すべき対象も生まれません。
監査証跡も曖昧になります。同社は「ログに記録されるのは従業員であってエージェントではないため、どの操作が本人によるもので、どれがエージェントによるものか判別しにくくなります」と指摘しています。さらに、作成者の役割が変わっても、エージェントのアクセス権が変わらないままとなる場合もあると付け加えました。
Nudge SecurityのCTOであるJaime Blasco氏は次のように話します。「日々使っているプラットフォームは、誰かがそう決めたかどうかにかかわらず、エージェントのプラットフォームになりつつあります。プロジェクト管理ツールも、CRMも、チャットツールも、いまや従業員が自分の代わりに動くものを、自分のアクセス権で、継続的に作れるようになっています。セキュリティチームにとって問うべきは、それを許可するかどうかではありません。それが起きていることを把握しているかどうかです」
検査をすり抜けるOAuth接続
同社は、74%の組織で少なくとも1つのAnthropic連携を、67%の組織でOpenAI連携を確認しました。両社ともに最も多い接続先はGoogle Workspaceでした。Anthropicは導入率こそOpenAIをわずかに下回るものの、連携はより深く業務システムに及んでいました。
こうした接続の大半はOAuth許可です。従業員がAIツールにメールやファイル、コード、メッセージの読み取りを認めようと「許可」をクリックした時点で作られます。データはクラウドサービス間を直接行き来し、社内ネットワークを通りません。そのため、AIゲートウェイやデータ損失防止(DLP)ツールからは見えません。
これらの許可は、誰かが取り消すまで有効なままです。従業員がそのツールを使わなくなってからも、長く残り続けることがよくあります。レポートは、2025年のSalesloft Driftの情報漏えいを振り返っています。この事件では、顧客がDriftのAIチャットツールに付与したOAuthトークンを攻撃者が盗み、数百社のSalesforce環境からデータを引き出しました。
ほぼすべての企業が2社のモデルプロバイダーを利用
Nudge Securityが調査した組織のうち、OpenAIは96.9%、Anthropicは94.5%に存在しており、少なくとも91%の組織が両方を利用していることになります。レポートは「中核となるモデルはインフラになりました」と述べ、組織がユースケースに応じて使い分けるクラウドプロバイダーになぞらえています。
この2大ベンダー以外でも、12種類のAIツールが半数を超える組織で確認されました。同社が監視する環境全体では、AIベンダーは合計2,927社に上りました。
毎日プロンプトに入力される社内データ
観測されたプロンプト活動全体の18%で、貼り付けられたコンテンツやアップロードされたファイルが確認されました。観測されたプロンプトの55%はOpenAI向けで、残りはそれぞれ独自のデータ保持・学習条件を持つ他のベンダーに送られていました。
最も直接的なリスクとなるのが、APIキーやアクセストークンです。Nudge Securityは「有効なキーが環境の外に出てしまえば、それを見られる人は誰でも使えてしまいます」と警告しています。プロンプトに入力されたキーやトークンはすべてローテーションするよう助言しました。
こうした共有の大半は、コードのデバッグや文書の要約といった日常業務から生じており、レポートは従業員を責めてはいません。「AIツールに入るデータは、たいていルール違反の結果ではありません。AIが役に立つことの副作用です」と説明しています。
同社はセキュリティチームに対し、エージェントが作られている業務プラットフォーム内でエージェントを棚卸しし、それぞれがどの人物のアクセス権を使っているかを突き止めるよう勧めています。あわせて、従業員がAIツールに与えたOAuth許可を見直し、不要になったものを取り消すことも推奨しています。
Blasco氏は、この問題は今後さらに深刻になるとみています。「状況は楽になるどころか、難しくなると見ています。チームが使うあらゆるプラットフォームがエージェント構築機能を加えており、そのたびに人のアクセス権をエージェントに渡すことが簡単になります」と同氏は語ります。「つまり、組織のIDプロバイダーが把握している範囲と、実際に自社データを操作しているものとの間のギャップは、今後も広がり続けるということです」
翻訳元: https://www.helpnetsecurity.com/2026/11/19/ai-agents-employee-credentials-nudge-security-report/