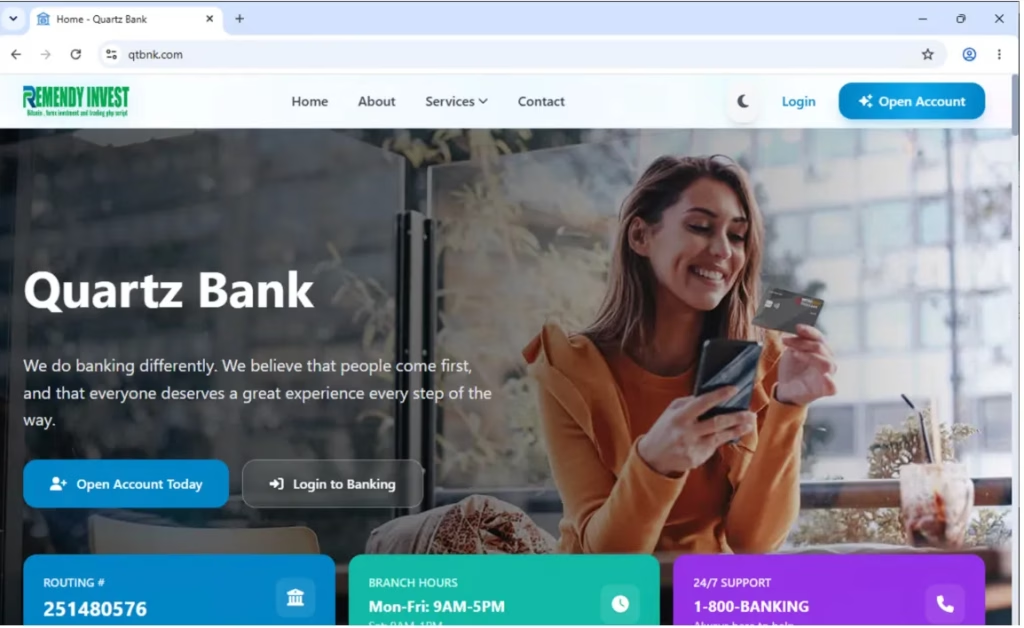
オンライン上で信頼できそうな銀行を装うのに、実在の支店も銀行免許も、本物の事業さえも、もはや必ずしも必要ではありません。Netskope Threat Labsが発見したフィッシングキャンペーンから、サイバー犯罪者が既製のPHPスクリプトだけを使い、口座開設ページやカスタマーサポートの連絡先、オンラインバンキングのポータルまで備えた、架空でありながら本物らしく見える銀行を作れることが明らかになりました。
研究者の報告によると、2026年9月下旬から7週間にわたり、Sunray Trust、Quartz Bank、Western Future Bank、Apex Trust Financial Bankといった名称を使った偽銀行ドメインが約29件出現しました。これらのページは、ログイン認証情報のほか、氏名や住所などの個人を特定できる情報(PII)を収集する目的で作られていました。
地域別では、北米で影響を受けた組織が最も多く、欧州、アジアが続きました。業種別では、金融・銀行関連の組織が被害者のほぼ半数を占めています。
名前は違っても中身は同じ銀行
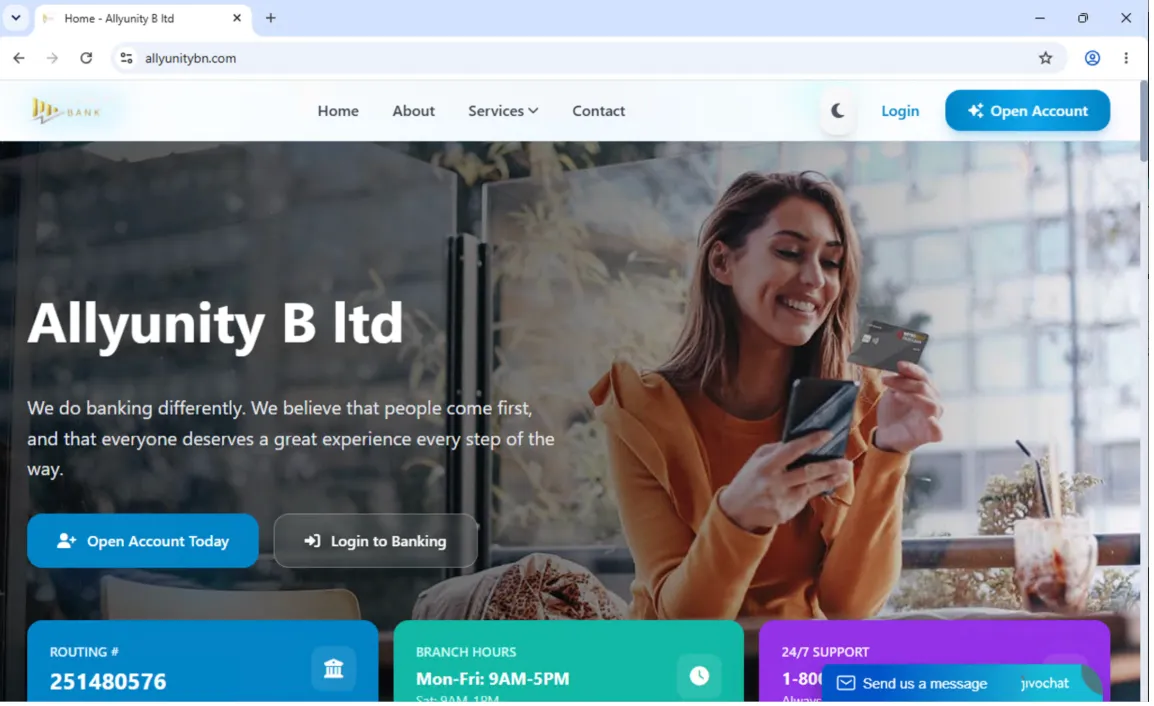
偽の銀行サイトは、何も知らない訪問者には別々の金融機関に見えるかもしれません。しかしNetskopeの調査では、いずれも同じテンプレートを土台にしていることが分かりました。レイアウトや宣伝文句、サポート番号(1-800-BANKING)、さらに銀行のルーティング番号(251480576)まで共通しています。例外は1件の展開例で、ルーティング番号が1桁だけ変わり、981480576になっていました。
これらのサイトは異なる銀行のものに見えましたが、Netskope Threat Labsは単一のフィッシングキットに行き着きました。このキットは、パスワードや個人情報を収集するためのログインフォームと口座開設フォームを備えた、既製の銀行サイトを詐欺師に提供します。詐欺師は銀行名を変えるだけで、残りはそのまま使い回せます。Netskopeが調べた6サイトでは、同じレイアウト、キャッチコピー、サポート番号が繰り返し確認されました。1サイトだけはルーティング番号が1桁異なっていました。
現在はオフラインになっているQuartz Bankのサイト(qtbnk.com)には、ページの出どころを示す手がかりが残っていました。ロゴに、元のテンプレートのブランド表記である「EMENDY INVEST, Bitcoin, forex investment and trading PHP script」が入っていたのです。
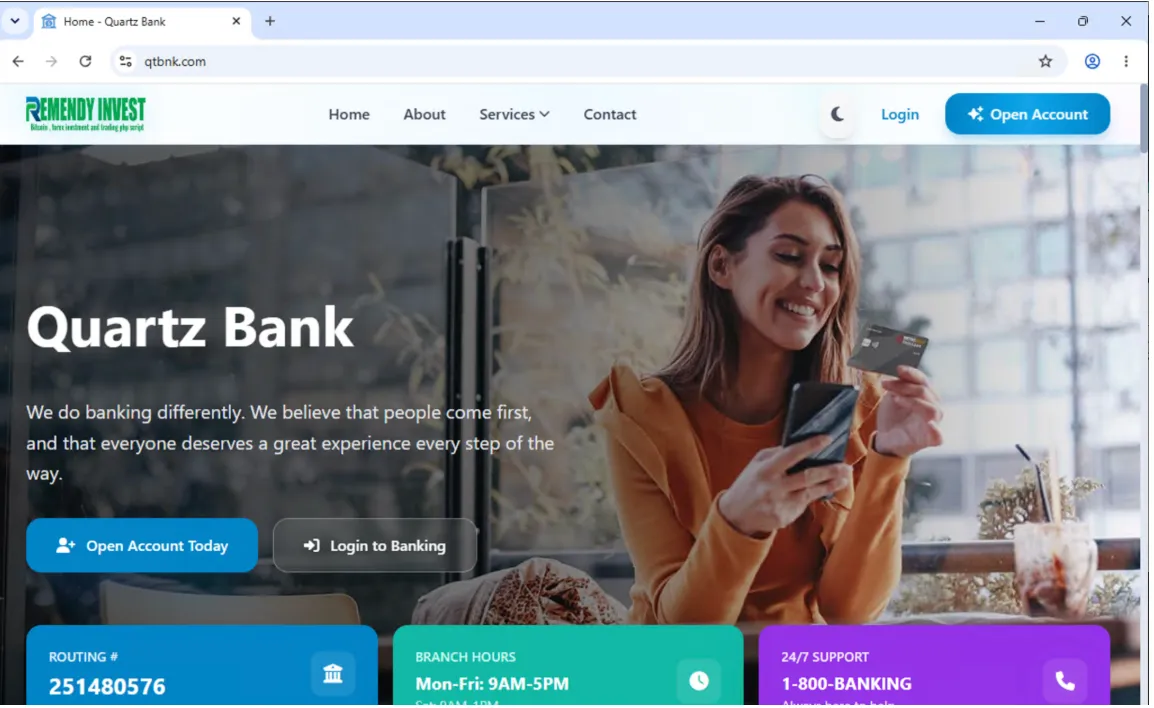
研究者は、運営者が既製のPHP製銀行スクリプトを入手または取引で手に入れ、銀行名だけを変えて使い回したとみています。あわせて、.sbs, .cc, .pro, .live, .online、.infoといった、低価格または悪用されやすいドメイン拡張子も使っていました。Sunray Trust(sunraytrustbn.sbs)のサイトは、ドメイン登録のわずか1日後に検出されています。
詐欺師は、こうした架空の銀行を老舗らしく見せるために手を尽くしています。Netskopeは、不動産サイトに連絡先としてBray Financeが掲載されていたほか、別の偽銀行が企業情報サイトに掲載され、フィッシングドメインへ直接リンクしていたことを確認しました。Netskopeによると、こうした掲載は、これらの名称が検索エンジンやAIが生成する回答に表示される助けとなり、被害者が信用する理由をさらに与えかねません。
ドメインの評判だけでは防げない理由
Netskopeが最初に発見した時点で、29ドメインのうち約3分の1はVirusTotalで検出が1件もありませんでした。残りのドメインも、約90のウイルス対策・URLスキャンエンジン全体での検出は平均5件未満でした。研究者は、CAPTCHA回避の亜種を備えたAllyunity Bankのバージョンも確認しています。
「これらのサイトは、短命であることを前提に動いています」。Netskopeの研究者は、Hackread.comに共有されたブログ記事でこう記しています。運営者は、評判ベースの セキュリティツールが検知する前に、ドメインを放棄できると説明しています。
StudySecurity
この詐欺で確認されたサイトの一覧は次のとおりです。
qtbnk.com
norexgo.com
1stggbinc.cc
oakmontfb.com
allyunitybn.com
gulfcoastcu.org
premiummaya.com
vaultroyalb.com
ardenovabank.com
glariontrust.com
kinoxcapital.com
northgatebnk.com
bank.firstcp.live
sunraytrustbn.sbs
brayfinance.online
corepayfinance.com
heritageprivate.cc
sterlingtrusts.pro
alliancetrustcu.pro
apextrustfinbank.com
westernfuturebnk.com
westlinedigital.info
clyntelitecapital.com
northfieldreserve.com
swiftpremiumcapital.com
hyperionglobalholdings.com
globalheritagestandards.com
securecapitalcorporationlimited.com
ubnazionale.live.loadingloading.com.ngHackread.comはこれまでにも、既製の銀行フィッシングツールを取り上げてきました。たとえばSpidermanキットは、欧州の実在の銀行や暗号資産サービスを模倣するものでした。しかし今回のキャンペーンは、手口がまったく異なります。既存の銀行になりすますのではなく、同じテンプレートを使ってオンライン上に開設できる架空の金融機関を、犯罪者に提供するのです。
StudySecurity
防御側にとって重要な手がかりは、ドメイン名が変わってもサイトの根底にある詳細情報は変わらないという点です。ルーティング番号や連絡先情報、ページの構成要素が繰り返し現れるため、セキュリティスキャナーがドメインを認識する前でも、次の偽銀行を見抜ける可能性があります。
翻訳元: https://hackread.com/29-fake-bank-sites-using-contact-details-steal-logins/