ロシア語圏のハッカーが、マルウェアに感染したWindows PCから、米国の銀行および連邦政府の本人確認に関する認証情報を盗み出していました。
押収されたアーカイブには、平文の銀行ログイン情報、復号済みのパスワードボールト、認証クッキーが含まれていました。調査では、銀行や連邦機関自体が侵害された形跡は確認されていません。
攻撃者は、被害者のコンピューターから認証情報を収集していました。
記録にはIRS(米国内国歳入庁)や社会保障関連のアカウントも含まれていました。銀行別では、Chaseが31件のデータセットに登場し、Capital Oneが20件、Citiが17件、Wells Fargoが15件と続きます。
Risk management tools
これらの数字は露出の規模を示すものであり、アカウント乗っ取りや金銭的被害が確認された件数ではありません。
Hunt.ioは、攻撃者のディレクトリが露出しているサーバーを調査するプラットフォーム「AttackCapture」を使い、このサーバーを特定しました。ディレクトリには1,692個のファイル(合計約1.11GB)があり、被害者のアーカイブ、タスク指示の記録、オペレーターのログなどが含まれていました。
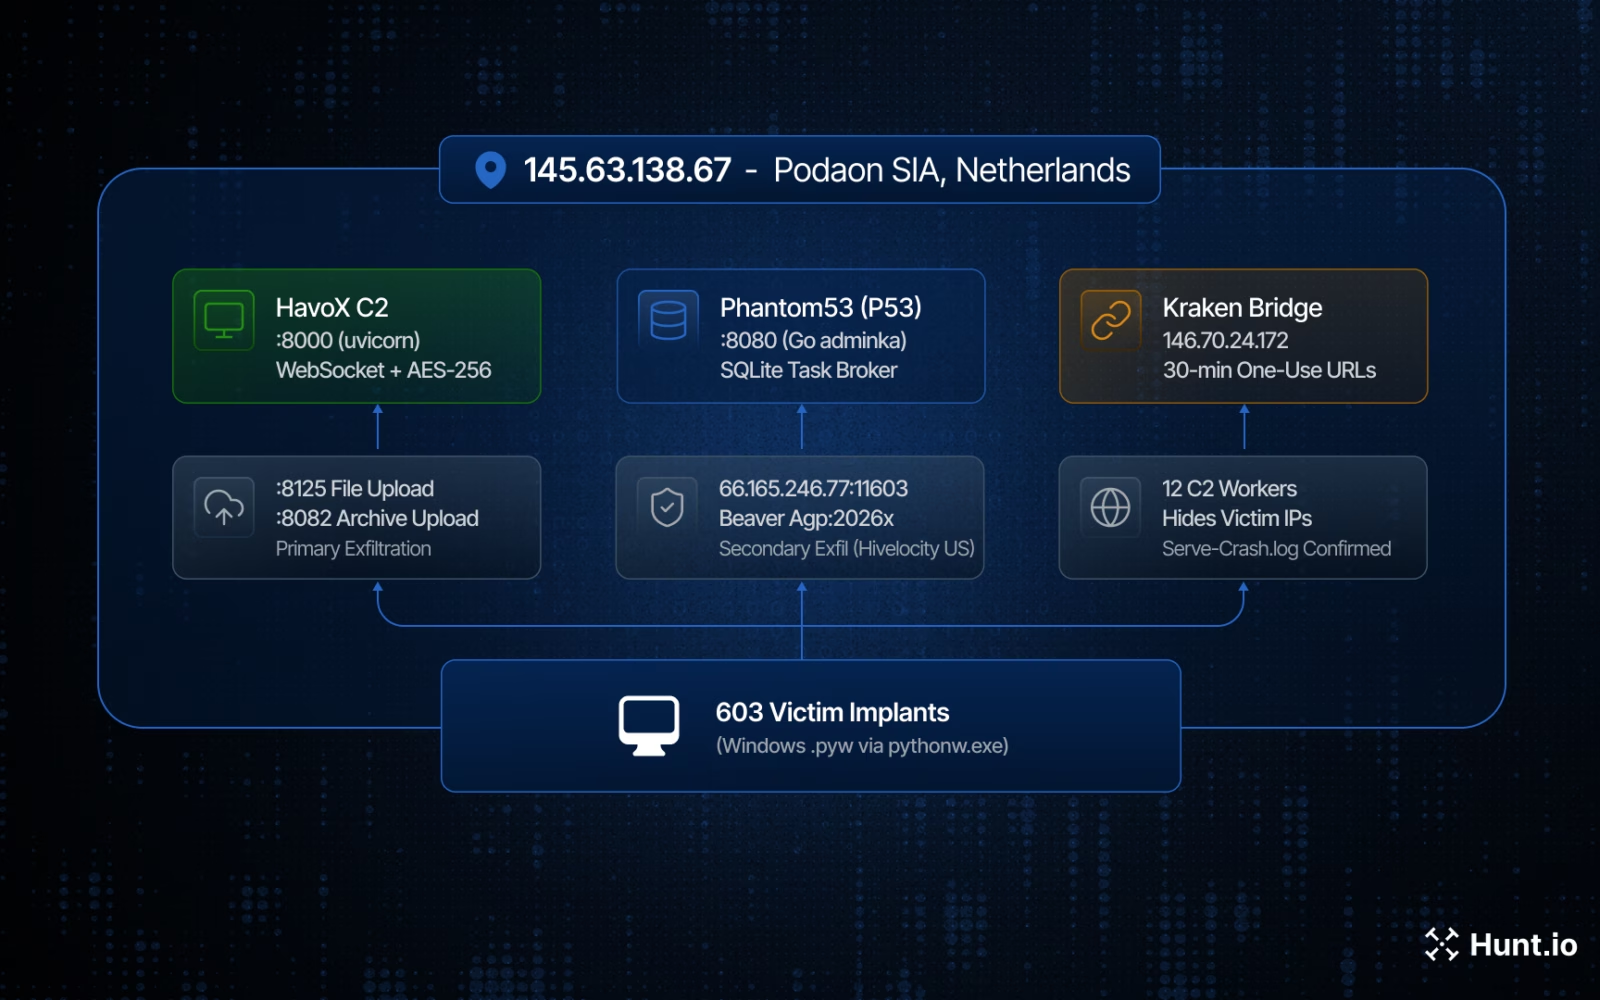
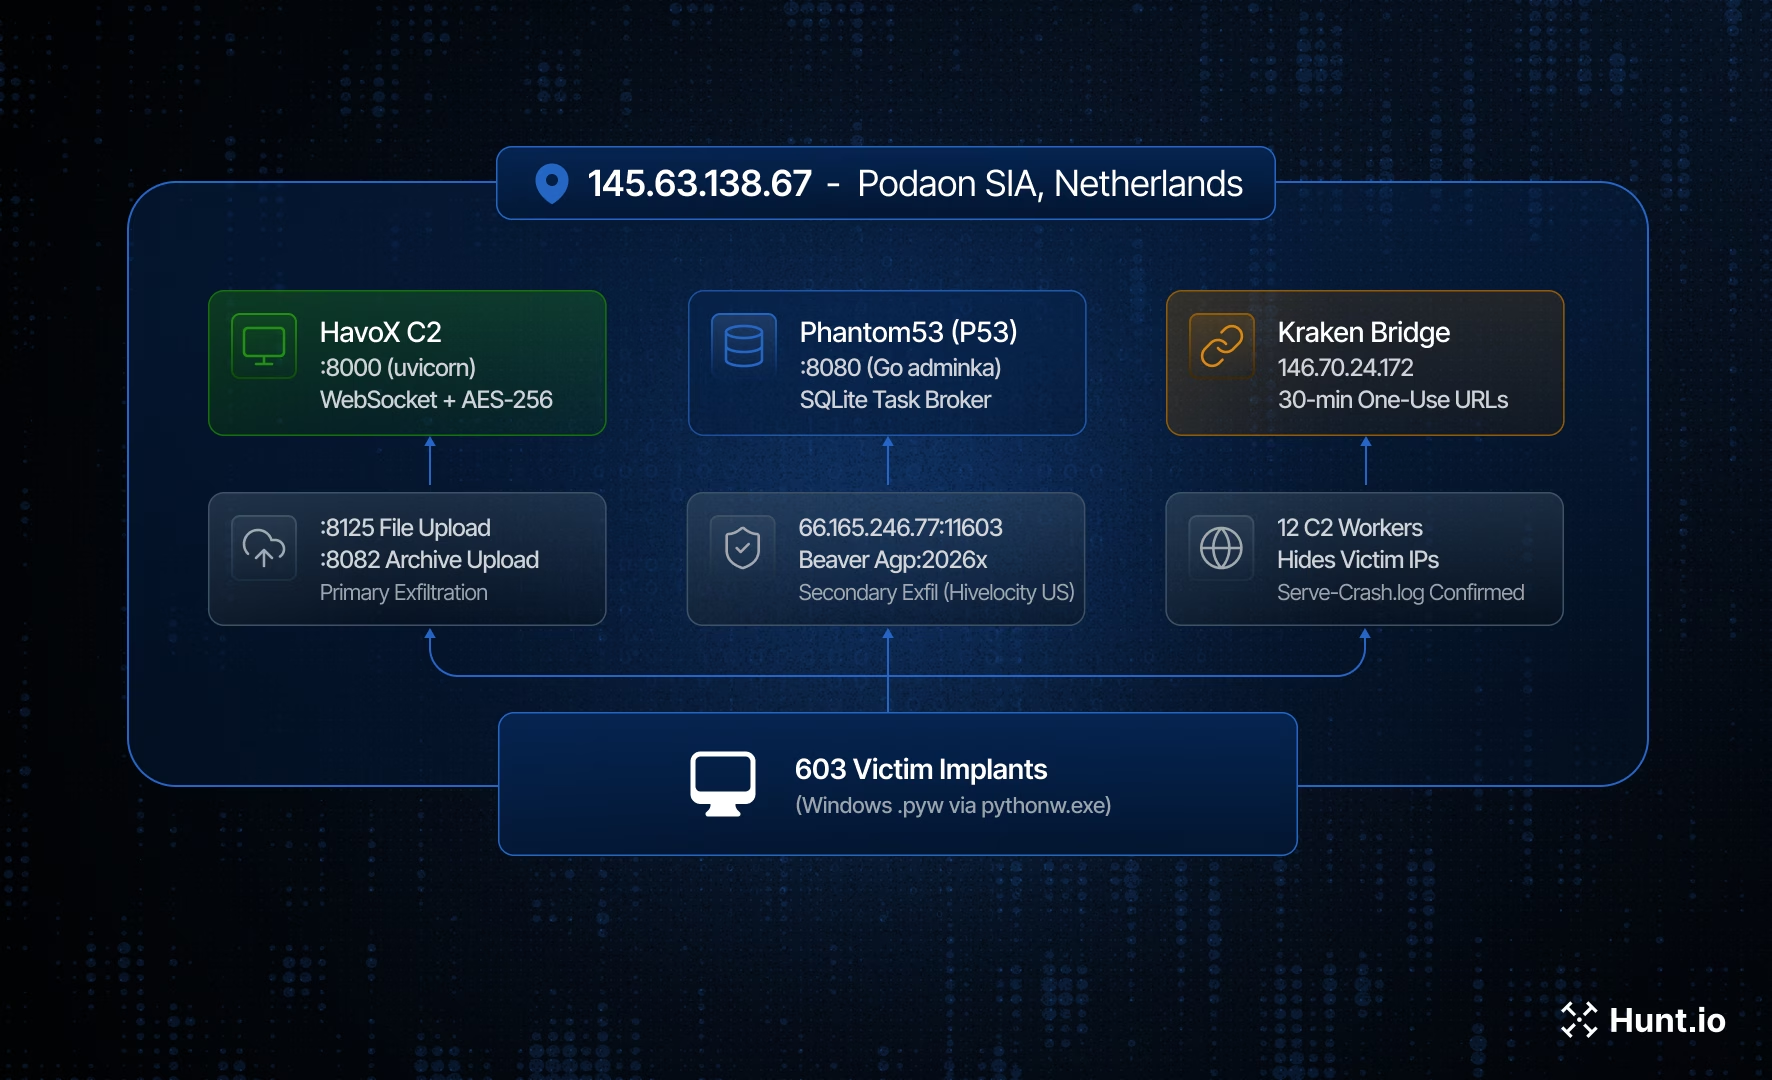
ログには、2026年10月12日から11月8日までの間に、469のホスト名にわたる603件の一意なインプラント識別子が記録されていました。これらの数字はマルウェアのインスタンスとホスト名の数であり、個人の人数ではありません。
オランダのサーバー上では、3つのコマンド&コントロール(C2)コンポーネントが稼働していました。HavoXはWindows向けインプラントを管理し、Phantom53はタスクをキューイングし、Krakenブリッジは外部パネルとこの攻撃活動を接続していました。
被害者からのコールバックは12個のCloudflare Workersドメインを経由していたため、研究者は被害者の所在地を把握しにくい状況でした。非公開ログやコードコメントに見られるロシア語の文章は、攻撃者がロシア語圏であるとの評価を裏付けています。
HavoXはPythonベースの独自インプラント管理ツールで、ポート8000で動作していました。Phantom53(P53)はSQLiteを使ったタスクブローカーとして、ポート8080で稼働していました。3つ目のコンポーネントであるKrakenブリッジ(krint)は、タスクを146.70.24[.]172の外部パネルへ転送していました。
Hunt.ioの特定によると、米国の銀行または政府機関のログイン情報を盗まれた被害者は少なくとも57人にのぼります。このうち少なくとも46人は、連邦給付や本人確認サービスの認証情報も盗まれていました。ID.meは約20件、Login.govは約19件の被害者データセットに登場しています。
認証情報窃取マルウェア
最も大規模なボールトの復元では、ある被害者から2,880件のLastPassログイン情報が回収されました。この中には、Chase、Wells Fargo、IRS.govの認証情報が含まれていました。
このアーカイブには、17個のパスキーと、LastPassの共有に使われる秘密鍵も含まれていました。Hunt.ioは、1Passwordのボールトに対するオフラインでのパスワード推測や、開発者のワークステーションからKeePassデータベースが盗まれた痕跡も確認しています。
ただし、KeePassデータベースがコピーされたからといって、その中身が復号されたとは限りません。
オペレーターは、複数の被害者から30個のクッキーデータベースファイルとJSON形式のクッキーのエクスポートも収集していました。
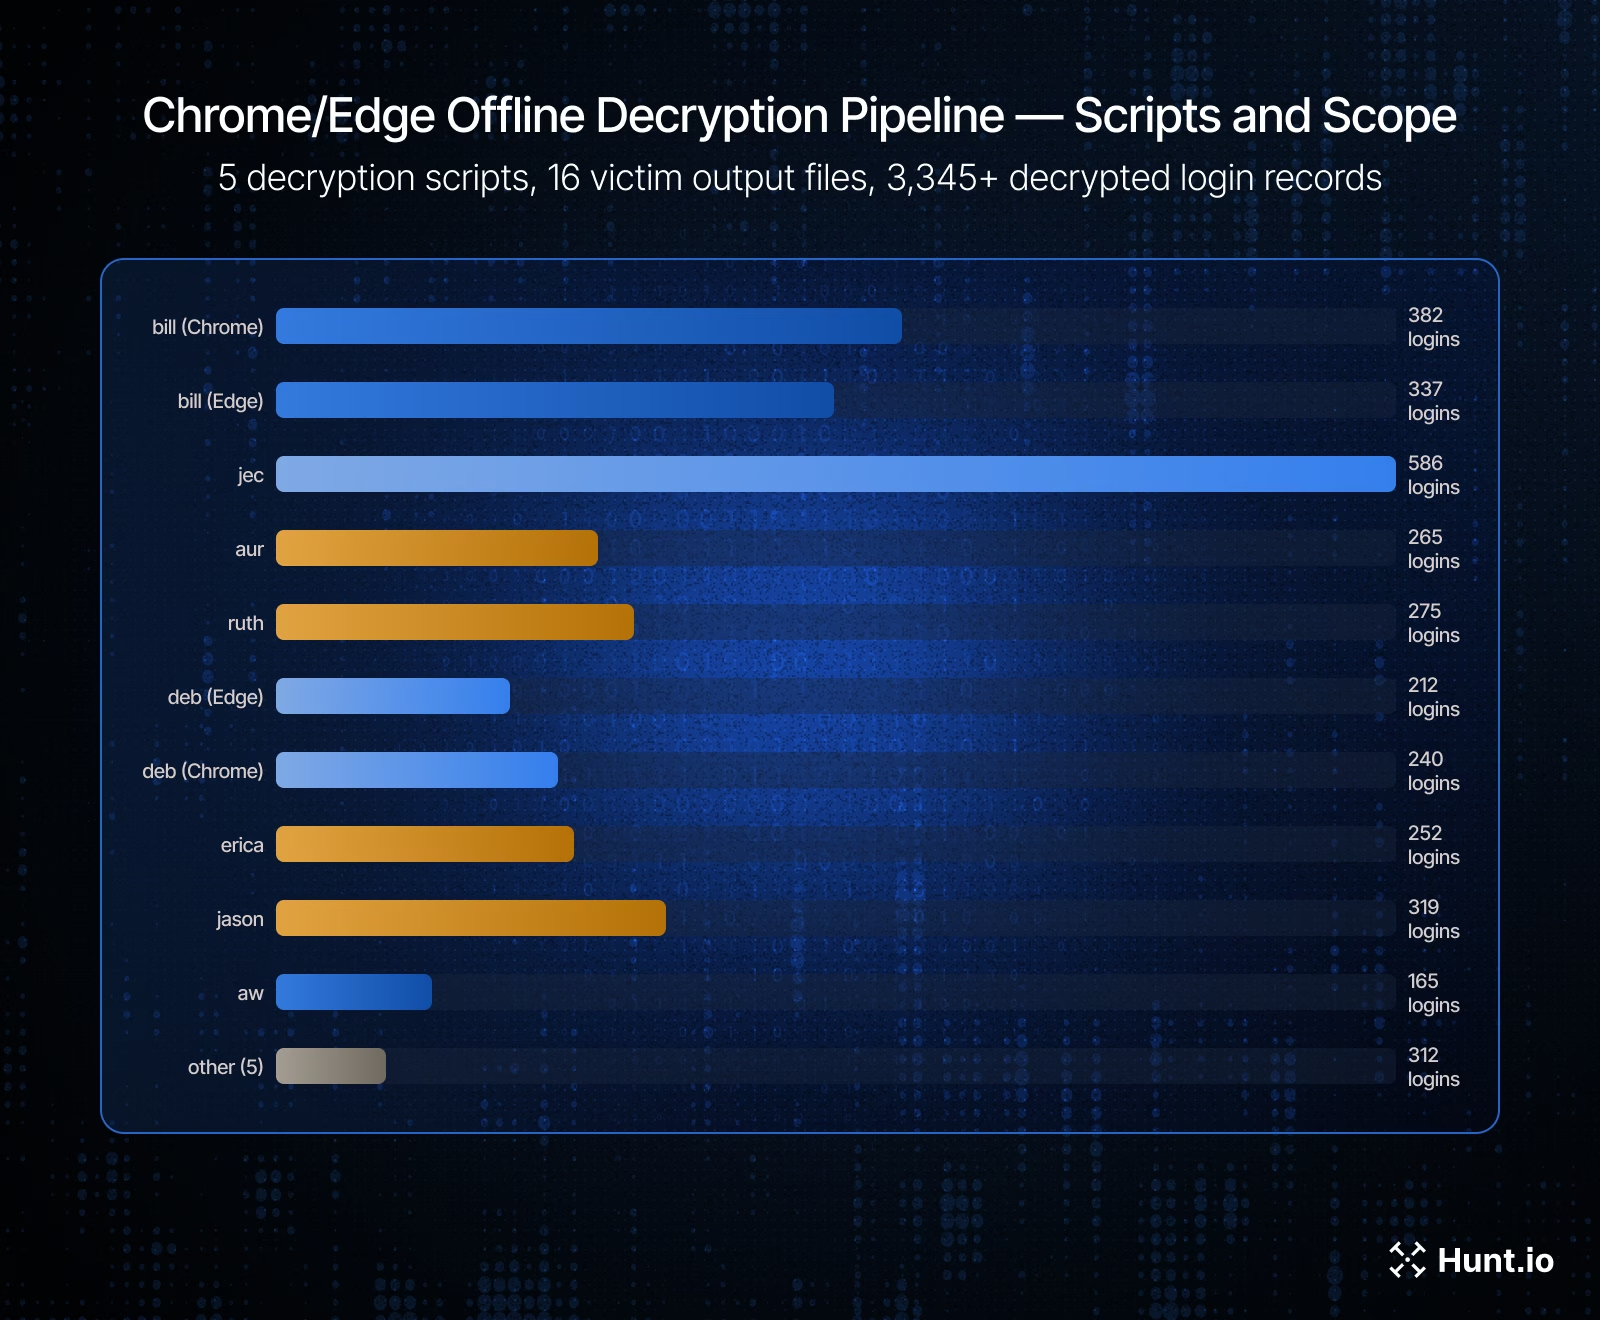
回収されたブラウザーデータには、復号済みのChromeおよびEdgeのログイン記録が少なくとも3,345件含まれていました。Hunt.ioによると、オペレーターは窃取したブラウザーデータに対するアプリバウンド保護を突破していたといいます。
この保護機能は、クッキー窃取を難しくするためにGoogleが導入したものです。Googleはその後、情報窃取マルウェアがどのように適応したかについても文書化しています。
今回の攻撃活動では、窃取されたMicrosoft 365のセッションクッキーを使って、新たな多要素認証(MFA)のプロンプトなしにMicrosoft Graphのアクセストークンを取得できたことをHunt.ioは確認しました。
攻撃者は第2要素そのものを突破したのではなく、認証済みのセッションを再利用していました。
この攻撃では、Claude、Codex、Geminiなど35のAI開発者向け製品のセッションデータも狙われていました。また、67台のホストにわたり、暗号資産関連の記録6,570件が収集されていました。
Hunt.ioは、Level.ioやScreenConnectといった商用リモート管理製品向けのツールも発見しています。
インシデント対応担当者は、インプラントを削除すればシステムへの侵入経路がすべて塞がるとは考えず、不正なリモートアクセスソフトウェアが残っていないか確認する必要があります。
被害を受けた可能性のあるユーザーは、クリーンなデバイスを使って、露出したパスワードを変更してください。可能であれば他のセッションをサインアウトし、銀行や連邦機関のアカウントに不正な操作がないかも確認しましょう。
企業のインシデント対応担当者は、影響を受けたエンドポイントを隔離し、セッションを失効させ、露出した開発者向けシークレットをローテーションすべきです。
デバイスバウンドセッションを導入すれば、セッションが元のデバイス上にあることの証明を求めるため、リプレイ攻撃のリスクをさらに下げられます。パスワードをリセットするだけでは、盗まれたすべてのセッションへの対処も、感染PCからのリモートアクセスツールの除去もできません。
IOC(侵害指標)
| 種別 | 値 | 内容 |
|---|---|---|
| IP | 145.63.138[.]67 | プライマリC2/窃取データ保管サーバー(Podaon SIA、AS211381、NL) |
| IP | 66.165.246[.]77 | セカンダリの情報送出先エンドポイント(Hivelocity、AS29802、US)、ポート11603 |
| IP | 146.70.24[.]172 | 外部のKrakenパネル(krintブリッジの送信先) |
| ポート | :8000 | HavoX C2(uvicorn ASGI、WebSocket) |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(デファング)されています(例: [.])。元の形式に戻すのは、MISP、VirusTotal、自社のSIEMなど、管理されたスレットインテリジェンス基盤の中だけにしてください。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止。ANYRUNのサンドボックスをSOCに導入。
Audit Security
翻訳元: https://gbhackers.com/credentials-stealing-malware/