この記事のポイント
- Chrome 158で204件のセキュリティ問題を修正、うち6件が深刻度「Critical」
- Anthropicの研究者Xinyang Ge氏がAIを使い、Critical評価の脆弱性2件を発見
- Androidを含め、Chromeを更新してセキュリティ修正を適用
11月17日、Googleは Windows、Mac、Linux向けにChromeの安定版(Stable)チャンネルのセキュリティアップデートを公開しました。更新は今後数日から数週間かけて順次展開されます。
大半のユーザーはChromeの安定版チャンネルを使用しています。今回のデスクトップ版アップデートにより、バージョンはWindowsとMacが158.0.8127.36/.37、Linuxが158.0.8127.36になります。修正されたセキュリティ問題は204件で、そのうち6件が最も深刻な「Critical」に分類されています。
Googleは11月17日、同じセキュリティ修正を含むAndroid向けのChrome158.0.8127.42も公開しました。配信はGoogle Play経由で順次行われます。さらに11月18日には、Android向けのChrome159.0.8154.18を一部のユーザーに向けて公開しました。今後数日かけて、対象ユーザーが広がる見込みです。
Googleによると、CriticalのGPUとMediaの脆弱性を発見したのは、Anthropicの研究者Xinyang Ge氏です。同氏はClaudeの支援を受けて調査しました。Ge氏は深刻度「High」の脆弱性も複数発見しています。
Chromeの更新方法
最も簡単なのは、Chromeの自動更新に任せる方法です。ただし、ブラウザを一度も閉じない場合や、拡張機能が更新を妨げるなどの問題が起きた場合は、更新が遅れることがあります。
展開が自分の環境に届くまで待ちたくない場合は、手動で更新できます。
Chromeの設定またはヘルプメニューからGoogle Chromeについてを開いてください。Chromeが更新を確認し、利用可能なアップデートをダウンロードします。再起動を求められたら、再起動をクリックして適用します。
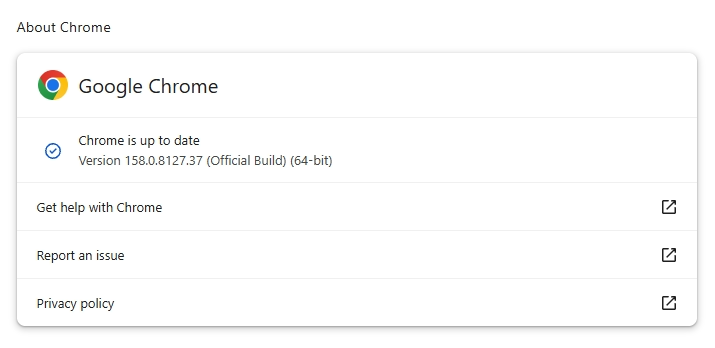
バージョン番号の仕組みの解説や、詳しい手順については、次のガイドをご覧ください。How to update Chrome on every operating system
技術的な詳細
今回のアップデートでは、GoogleがCriticalと評価した6件の脆弱性に対処しています。いずれもメモリ安全性に関するエラーです。具体的には、GPUとANGLEにおける境界外書き込み、Mediaにおけるバッファオーバーフロー、WebView、GarbageCollection、WebAudioにおける解放後使用(use-after-free)の脆弱性が含まれます。
深刻度「High」の修正でも、グラフィックス関連が目立ちます。ANGLEやGPUの脆弱性が、さらに複数含まれています。
ここでは、CVE-2026-131031として追跡されている脆弱性を詳しく見てみます。GPUにおけるCriticalの境界外書き込みです。
Google Chromeは、グラフィックスの描画や動画の再生、WebGLやWebGPUといったWeb向けグラフィックスのAPI(Application Programming Interface)にGPUを利用しています。
境界外書き込みの脆弱性があると、プログラムが本来使用すべきメモリの範囲外にデータを書き込めてしまいます。その結果、メモリが破損したり、攻撃者が悪意のあるコードをメモリ上に配置し、システムをだまして実行させたりするおそれがあります。
被害が出る前に、脅威を食い止めましょう。
Malwarebytes Browser Guardは、フィッシングページや悪意のあるサイトを自動的にブロックします。無料で、ワンクリックでインストールできます。ブラウザに追加する →