- F5がNGINXの複数の脆弱性を修正。認証不要でリモートコード実行が可能になる重大な欠陥2件を含む
- 広く展開されているインターネットインフラに影響し、臨時のセキュリティリリースが公開された
- 特にHTTP/2を有効にしている組織は、直ちにNGINX 1.31.9へアップグレードすることが推奨される
緊急のパッチ適用が必要な重大な脆弱性を抱える重要ソフトウェアのリストに、NGINXが加わりました。
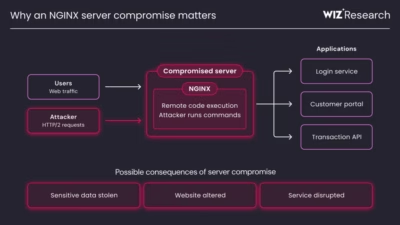
F5は臨時のセキュリティ通知を公開し、NGINXの10件の欠陥に対処しました。このうち2件は、認証されていない攻撃者がサーバー上で任意のコードをリモートから実行できるものです。
そもそもNGINXとは
NGINXはF5が所有するオープンソースのWebサーバーソフトウェアで、Webサイトやアプリケーションをユーザーに配信するために使われています。リバースプロキシ、ロードバランサー、HTTPキャッシュとしても機能し、大量のトラフィックを効率的にさばくのに役立ちます。
このツールは、ユーザーのブラウザと、Webサイトをホストするアプリケーションやサービスとの間に設置される形で、Webサーバーやクラウドインフラによく導入されています。
NGINXは、世界で最も広く導入されているWebサーバー技術の一つです。WebAtlaの2026年11月の数字によると、約7300万のWebサイトがNGINXを使っており、これはインターネット上の全サイトの約22%に相当します。Netcraftの数字はやや異なり(2億2500万サイト、調査対象全サイトの15.3%)ますが、NGINXがインターネットの重要な基盤であることは間違いありません。
近ごろは、現在のインターネットの大部分を支える技術に潜む重大な脆弱性を、AIで見つけ出すことが流行しています。最初に標的となったのはPHPです。10月下旬、そのランタイムに2件の重大な脆弱性が見つかりました。認証されていない攻撃者が、脆弱なWebサーバー上で悪意あるコードをリモートから実行したり、メモリに保存された機密データにアクセスしたりできる可能性があります。この欠陥には後に「PHP2Shell」という通称が付けられました。
続いてApache HTTP ServerでCVE-2026-119618が見つかり、さらにJavaでも、Base64デコーダーに重大なメモリ破損の脆弱性が見つかりました。こちらには「Java4Shell」という凝った名前が付けられています。これも認証なしでリモートからコードを実行できるもので、米国のサイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)が直ちにパッチを適用するよう警告を出すほどの深刻さでした。
NGINXも標的に
そして今度はNGINXの番です。The Registerによると、欠陥を発見したのは、Wizで露出管理とAppSec担当のCTOを務めるTomer Schwartz氏と、それぞれ独立して調査していたIkotas Labs、Metnir、Rapid7、Xintの研究者たちです。調査の過程では、当然ながらAIツールが使われました。Schwartz氏は同誌の取材に対し、AIによる脆弱性発見のこうした波は「新たな現実を示している」と語っています。
「インターネットに接続されたあらゆるシステムを、脆弱である可能性があるものとして扱う必要があります」とSchwartz氏は述べています。「AIが変えたのは、どの脆弱性を発見できるかだけではありません。長年放置されてきたリスクが、どれほど短期間で現実の脅威になり得るかも変えたのです」
脅威は現実のものですが、ハッカーによる悪用はまだ確認されていないようです。F5の広報担当者はThe Registerに対し、「現時点で、これらの脆弱性が実際に悪用されている証拠は確認していません。引き続き注意深く監視し、新たな情報が分かればmyF5を通じてお知らせします」と述べました。
F5が対処した10件のうち、特に注意が必要なのはCVE-2026-123633とCVE-2026-123007の2件です。どちらも深刻度は9.2/10(重大)で、後者は10年前に公開されたバージョン1.9.5までさかのぼって影響します。いずれも、影響を受けるNGINXサーバーでHTTP/2が有効になっていることが条件です。
「どちらの脆弱性も、NGINXがHTTP/2トラフィックを処理する際のメモリ安全性の問題です」と、Schwartz氏はこの件を取り上げた新しいブログで説明しています。「CVE-2026-123633では、リクエストがまだメモリを必要としているにもかかわらず、接続のメモリが解放され、use-after-free(解放後使用)が発生します。CVE-2026-123007では、フロー制御の計算が誤っているために、無効なメモリコピーが起こります」
重大な欠陥の報告が相次ぎ、終末的に聞こえるかもしれませんが、Schwartz氏は前向きな見方を保っています。「長期的には、AIを活用した脆弱性研究が基盤ソフトウェアを強化するでしょう」と同氏は述べています。ただし、それは多くのものが壊れた後の話であり、その間は猛烈な嵐を耐え抜く必要がありそうです。
セキュリティチームの一つであるRapid7は、概念実証(PoC)のエクスプロイトコードも公開しました。CVE-2026-123007を悪用し、nginxバージョン1.31.8が動作する脆弱なlinux/amd64のDockerイメージで、認証なしのリモートコード実行を達成したということです。
備えのないまま被害に遭わないよう、NGINXのインスタンスは直ちにバージョン1.31.9へ更新してください。