- ハッカーが悪意あるコードを、正規のQbaseソフトウェアアップデートに偽装
- 侵入はBundeswehr(ドイツ連邦軍)のシステムを含む複数の顧客サーバーに及んだとされる
- セキュリティチェックにより、機体に到達する前にパッケージを検知
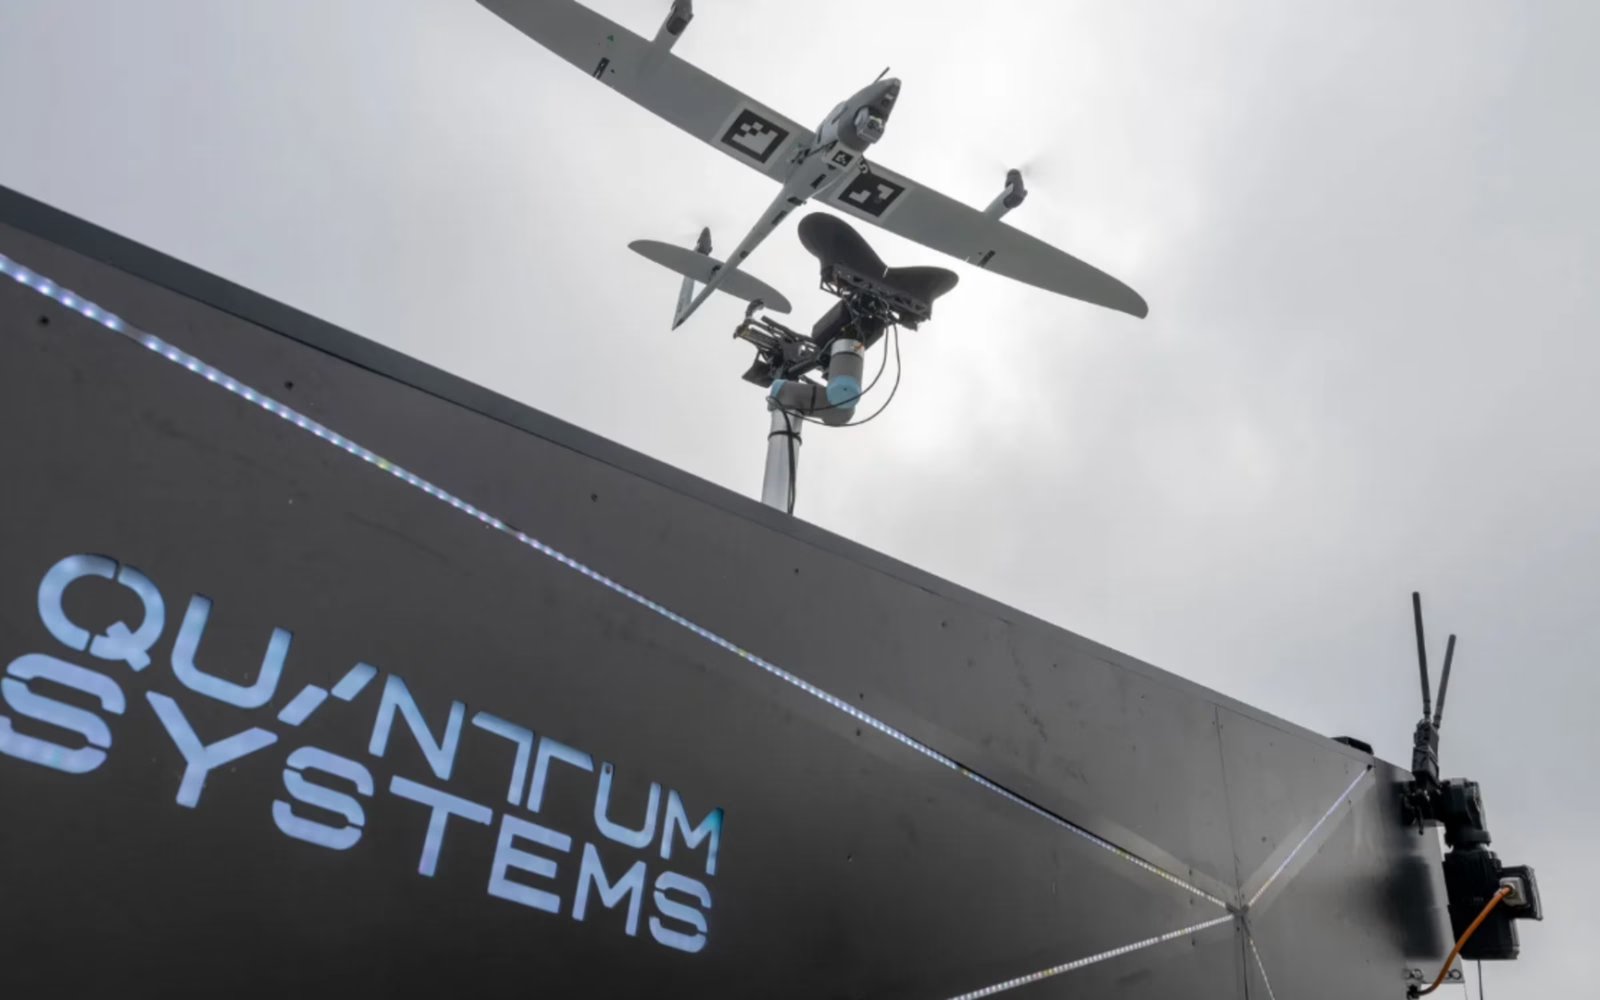
ドイツのドローンメーカーQuantum Systemsは、身元不明のハッカーが同社のアップデート配信システムに悪意あるソフトウェアを混入させようとしたサイバー攻撃を受けたことを認めました。
侵入者は同社の社内ネットワークに入り込み、社内サーバーに有害なコードを仕込んだとされています。このコードは、正規のQbaseソフトウェアアップデートに偽装されていました。
Der Spiegelによると、侵害されたプラットフォームは、ウクライナとドイツに供給されている偵察機「Vector」の飛行計画を支援するものです。
軍用偵察ドローンが使うソフトウェアを標的に
ウクライナはこれらの機体を軍事偵察に使用しています。ドイツ連邦軍は「Falke」の名称で運用しています。
悪意あるパッケージはBundeswehrのサーバーやほかの顧客システムにも広がりましたが、セキュリティ検査で検知されたとされています。
この悪意あるコードはソフトウェアアップデートに偽装されており、侵害されたインストール環境が不正な命令を受け取る可能性があったとみられます。
ただし、マルウェアはすでに複数の顧客のインフラを経由して出回っていたものの、感染の試みが機体そのものに及ぶことはありませんでした。
発覚を受け、Bundeswehrは当局が影響を評価する間、Quantum Systems製のドローン全機の運用を一時停止しました。
ドイツ当局が調査に参加、同社は侵入の封じ込めを実施
Quantum Systemsによると、同社は10月下旬にこのサイバーセキュリティインシデントを発見し、身元不明の敵対的な攻撃者の活動について調査を開始しました。
その後、同社の内部システムに対する攻撃者の活発な侵入を確認し、サイバーセキュリティの専門家を招いて調査を進めました。
対応には、社内のセキュリティ担当者、独立した専門家、そしてドイツの複数の政府機関が連携して当たりました。
調査には、ドイツ軍事防諜局、連邦憲法擁護庁、連邦情報セキュリティ庁が加わっています。
これらの機関は、侵入の範囲を把握し、侵害されたソフトウェアが軍の顧客に影響を及ぼしたかどうかを見極めるために参加しました。
調査の対象は、ドイツ連邦軍に接続されたシステムや、同社の機材を受け取っているその他の顧客にも及びました。
メーカーは声明で、今回のサイバー攻撃を、ウクライナに軍事装備を供給する欧州の防衛企業に対する継続的な脅威の一環だと位置づけました。
「欧州の防衛産業は、長年にわたり執拗なサイバー攻撃にさらされています。ウクライナ支援の最前線に立つ企業が狙われるのは、私たちの仕事が顧客の安全にとって極めて重要だからにほかなりません」と、Quantum Systemsは声明で述べています。
同社は、垂直離着陸機のほか、任務計画や作戦中に収集した情報の分析を行うソフトウェアを開発しています。
製品には、偵察機のVector、Trinity、Twisterのほか、ウクライナ企業と一部共同で開発した迎撃ドローンがあります。
これらの製品は、ウクライナ軍やドイツ連邦軍などの軍事顧客が利用しています。
この攻撃は現在、多角的な調査の対象となっていますが、Quantum Systemsも捜査当局も、実行した個人やグループを公表していません。