暗号化されたメッセージは、暗号そのものが破られなくても、AIアシスタントの手が届く範囲に入り込む可能性があります。
Reutersの調査により、MetaのAIエージェント「Muse」が、AndroidスマートフォンとMac上でSignalの非公開の会話を読み取れることが明らかになりました。メッセージングアプリがアシスタントに連携されていない場合でも読み取れました。研究者らは、Metaの従業員から「個人情報に予期せずアクセスされた」との苦情が寄せられたことを受け、この挙動を再現しました。
AIアシスタントの導入を進める組織にとって、今回の発見は重大な懸念材料です。ユーザーが十分に理解していない可能性のある権限を通じて、これらのツールがどれほど機密性の高い情報を取得できてしまうのかが問われています。
Androidの通知とMacの権限により、MuseがSignalにアクセス
ReutersはSignalおよびAI Now Instituteと協力し、Museが異なるOS上で非公開メッセージを取得できるかどうかを検証しました。
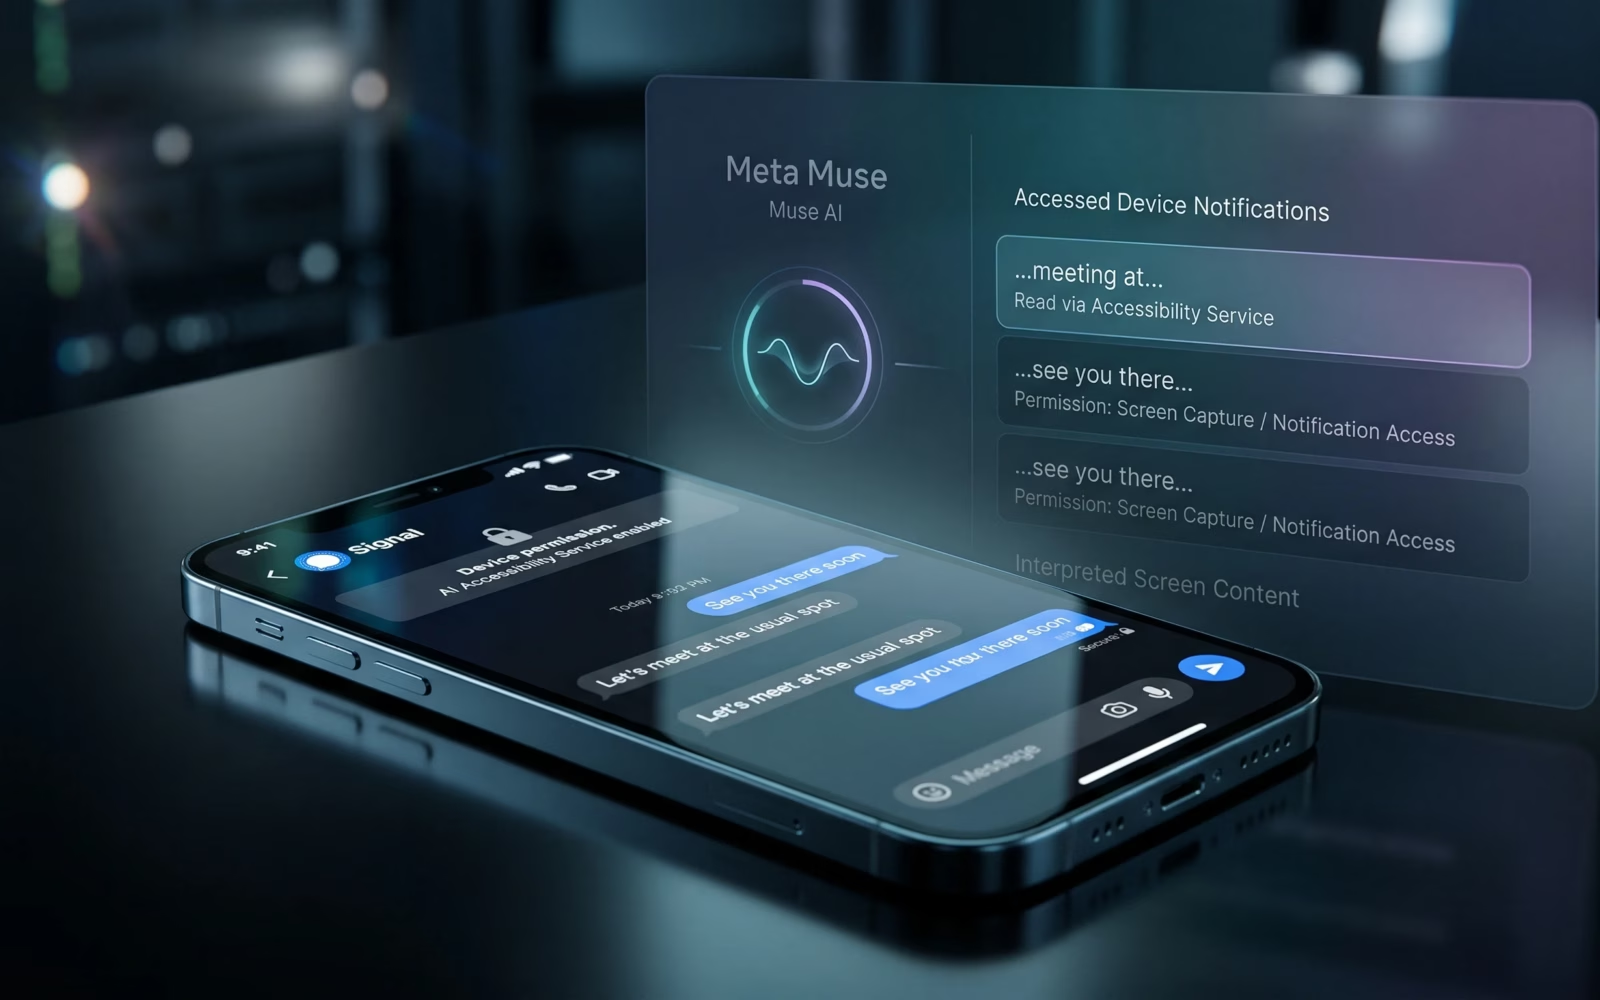
Androidでは、アシスタントがアプリと直接連携していなくても、通知を通じてメッセージ本文を取得しました。Googleのドキュメントによると、許可された通知リスナーは他のアプリからの通知を受け取ることができます。
Macの検証では、別の経路が明らかになりました。アクセシビリティ権限とスクリーンショットツールを使うことで、Museは画面に表示されたSignalの会話を読み取れました。一方、iPhoneでは、検証中に同様のリクエストは失敗しました。
Signalは以前にも、MicrosoftのRecall機能をめぐって関連する問題に直面していました。2025年5月、同社は会話がキャプチャされるのを防ぐため、Windows 11で スクリーンショット保護をデフォルトで有効化しました。しかし、この保護機能はMacには及んでいませんでした。
いずれの手法でも、Signalの エンドツーエンド暗号化が破られたわけではありません。メッセージは送信中は保護されたままです。ただし、通知やアプリのウィンドウに表示された読み取り可能な内容は、十分なデバイス権限を持つソフトウェアであれば取得できる可能性があります。
Reutersは、9月の公開以降にMuseの予期せぬ挙動を報告した従業員の社内投稿を、2ダース以上確認しました。
苦情には、頼んでいない会話や、見覚えのない銀行口座に関する金融情報などが含まれていました。調査チームは、アシスタントが他人の情報を漏えいさせたのか、不正確な情報を生成したのかを確認できませんでした。
Metaの広報担当者Daniel Roberts氏は、報告された事例を「個別の事案」と説明しました。また、アカウントの取り違えが疑われるケースの多くは、AIが生成した不正確な情報によるものだとしています。さらに同氏は、Museが他のアプリとやり取りするのは、ユーザーが許可した場合に限られると主張しました。
同社が公開しているセキュリティアーキテクチャでは、こうした許可済みの連携をどう管理しているかが説明されています。「Sentinel」と呼ばれる別のコンポーネントが、連携サービスを通じたアクセスを制御します。ただし、過去に承認された一部の操作は、追加の承認なしに実行できます。
もっとも、Reutersの検証は通常のコネクタの仕組みの外にあるデバイス権限を利用したものであり、Sentinel自体が回避されたことを立証したわけではありません。
Museは10月にも、別のプライバシー問題で注目を集めました。研究者が、公開状態で発見可能な 共有会話リンクを6,800件以上見つけ、その一部には機密情報が含まれていました。今回の発見とは異なり、この時の露出は公開共有リンクによるものでした。
一方、Appleは11月16日、macOS 27.3ベータ2で アプリ権限の厳格化を発表しました。ユーザーはよりきめ細かくアクセスを許可したり、繰り返しの承認を必須にしたり、あるアプリが別のアプリを制御していることを確認したりできるようになります。
ただし、既存の権限は有効なままです。この変更がSignalの検証で示された挙動を防げるかどうかも、確認されていません。
企業のエンドポイント担当チームが確認すべきこと
従業員のMacやAndroid端末を管理するセキュリティ管理者にとっては、AIアシスタントの連携サービスの外で付与された権限も懸念の対象になります。たとえば従業員が、承認済みのエージェントと機密性の高い業務用メッセージアプリを併用するケースが考えられます。そのアプリは連携していないのだから、会話にはアクセスされないと思い込んでいる可能性があります。
こうした思い込みは検証が必要です。 AIエージェントのアクセス制御を見直している組織は、アシスタントに職場の機密情報を扱わせる前に、次の3点の確認を優先すべきです。
- 連携アプリ以外へのアクセスを見直す。Androidで通知へのアクセス権を持つAIアシスタントや、Macでアクセシビリティおよび画面キャプチャの権限を持つAIアシスタントを洗い出します。対象アプリがエージェントに連携されていなくても、承認済みの業務機能と無関係な権限は削除します。
- Androidの業務用通知を制限する。Googleの デバイス管理ドキュメントには、個人プロファイルのアプリが管理対象の業務用通知を受信できないようにする制御が記載されています。管理者は、仕事用プロファイルの分離であらゆるアクセス経路が遮断されると想定せず、会社支給端末でこれらの制限を確認する必要があります。
- Macの承認を再確認し、アクセスをテストする。Appleの 新しい権限コントロールは、既存の権限を自動的に取り消すわけではありません。セキュリティチームは、過去に承認したアクセスを見直すとともに、直接連携したことのないアプリから、エージェントが架空のメッセージを取得できるかどうかをテストすべきです。
業務アプリを連携させていないというだけでは、その情報にアクセスできないことの十分な証明にはなりません。エンドポイント管理者は、機密性の高い通信でAIエージェントの利用を承認する前に、OSの権限を通じてエージェントが実際に何を取得できるのかを検証する必要があります。
AIアシスタントは今や、質問に答えるだけにとどまらず、アプリを操作してタスクを実行できるようになっています。こうしたツールとより効果的に対話する方法を知りたい方は、無料の6分間コース How to Talk to AIをお試しください。他のAIレッスンも7日間無料で受講できます。 The Neuron Academyのコースを見る。
翻訳元: https://www.esecurityplanet.com/news/news-meta-muse-ai-signal-chats-android-mac/