
北朝鮮、複数回のDDoS攻撃を受けウェブサイトがオフラインに
北朝鮮は今週、複数回にわたるDDoS攻撃を受け、ほぼすべての公開ウェブサイトにアクセスしにくい状態に陥りました。 トラフィックを集計した観測結果によると、障害は10月20日の午前2時01分(UTC)ごろに始まりました。着信トラフィックが突然急増したタイミングで、同国のウェブサイトにアクセスできなくなっています。 Ma
北朝鮮は今週、複数回にわたるDDoS攻撃を受け、ほぼすべての公開ウェブサイトにアクセスしにくい状態に陥りました。 トラフィックを集計した観測結果によると、障害は10月20日の午前2時01分(UTC)ごろに始まりました。着信トラフィックが突然急増したタイミングで、同国のウェブサイトにアクセスできなくなっています。 Ma
エージェント型AIは、企業のAI環境における主要なワークロードとして台頭しつつあります。問われているのは、こうしたエージェントが意図したとおりに動作し、暴走して新たなセキュリティ上の脅威を生み出さないかどうかです。エージェント型AIは、組織が直面するIDの制御とガバナンスの課題をさらに複雑にします。エージェントがエー
Riverbedは、360度のネットワーク可視化とエージェンティックAIを組み合わせた新しいRiverbedインテリジェントネットワークオブザーバビリティソリューションを発表しました。これにより、ネットワークオペレーションチームはトラブルシューティングを加速し、根本原因を特定し、新たに発生する問題を予
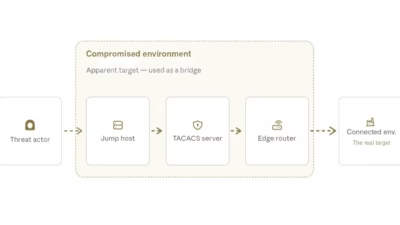
中国とつながりのある脅威アクター「Fire Ant」が、Cisco IOS XRルーターをはじめとする信頼済みインフラを侵害し、ネットワークの監視、認証情報の窃取、隠密なアクセスの維持、そして重要インフラへの侵入経路の探索を行っていたことが分かりました。 この攻撃キャンペーンは、攻撃者がルーターを単なる通信経路として
ロシアのソフトウェア開発企業Microolapは、ハッカーが同社の一部システムに侵入したことを認めましたが、ネットワーク監視プラットフォームへのアクセスやロシア大手企業に属するデータの窃取があったとする主張については否定しました。 ネットワークトラフィックの傍受・解析用ソフトウェアを開発するMicroolapは木曜

Forescoutは、人工知能の進化によって脆弱性の発見が加速する中、組織が隠れた資産、ネットワークの死角、セキュリティ上の露出を発見できるよう支援する新サービス「Rapid Insight Assessment」を開始しました。 この新しいアセスメントは、外部分析とパッシブなネットワーク監視を組み合

Bilfingerのグループ情報セキュリティ担当ディレクター、Benjamin Bachmann氏が、産業プラントの防御についてHelp Net Securityのインタビューに応じました。同氏は、攻撃者がデータを盗むことよりも操業のコントロールを狙う理由、そしてエアギャップがほとんど神話に過ぎない理
米国の航空システムを壊滅的なサイバー攻撃から守る責任を負う当局が、重要なセキュリティ改善策やプロセス変更の一部しか実施できていないことが、新たに公表された監査報告書で明らかになりました。 連邦航空局(FAA)はネットワーク監視や ID管理機能の近代化が不十分であり、運輸保安局(TSA)はサイバーセキュリティに関する自
ネットワーク監視フレームワークのCactiに、深刻度の高い複数のセキュリティ脆弱性が相次いで公表されました。バージョン1.2.30以前を対象に、認証不要のSQLインジェクションやローカルファイルインクルージョン(LFI)など、CriticalおよびHighレベルの欠陥が確認されています。 最も深刻な脆弱性はCVE-2

PathSolutionsは、TotalViewプラットフォームの新機能「TotalView AI」の提供開始を発表しました。この機能は、オンプレミスで分析されたネットワークデータをもとに、NetOpsチームへAI駆動のトラブルシューティングを提供するものです。 エンタープライズネットワークの分散化
すべての記事を読み込みました