
Cisco、Secure Email Gatewayの脆弱性が悪用されていると警告
Ciscoはこの脆弱性に対処するソフトウェアアップデートを公開しましたが、回避策は存在しないと警告しています。 Ciscoの「Secure Email Gateway」製品に存在する重大な脆弱性を悪用され、攻撃者に基盤と
Ciscoはこの脆弱性に対処するソフトウェアアップデートを公開しましたが、回避策は存在しないと警告しています。 Ciscoの「Secure Email Gateway」製品に存在する重大な脆弱性を悪用され、攻撃者に基盤と
Fortinetは、同社のメールセキュリティゲートウェイ「FortiMail」のゼロデイ脆弱性(CVE-2026-104286)が攻撃に悪用されているとして、顧客に注意を呼びかけています。 Fortinetによると、この脆弱性は実際の攻撃で悪用されているとの報告があります。同社は、修正版が公開されるまでの間、案内し
Fortinetは、FortiMailに存在する重大な脆弱性「CVE-2026-104286」について、顧客に警告を発しました。この脆弱性はゼロデイ攻撃で実際に悪用されており、脆弱なデバイス上で不正なコードやコマンドを実行される恐れがあります。 この脆弱性の深刻度は、CVSSスコア9.8の「重大」です。影響を受けるの
Dockerで高深刻度の脆弱性「CVE-2026-17106」が見つかりました。「CopyEscape」と名付けられたこの脆弱性を悪用すると、悪意のあるコンテナが、docker cpコマンドで指定したローカルの保存先の外側にファイルを作成したり、上書きしたりできる可能性があります。 この欠陥はコンテナからホストへのコ
MECCHA CHAMELEONで最近修正された脆弱性により、攻撃者が制御するSteam Workshopのマップを通じて、Windowsシステム上の任意の場所にファイルを書き込むことが可能でした。被害者が端末を再起動すると、リモートコード実行につながるおそれがありました。Vulnerabilityassessmen
SonicWallは、同社のNetExtender Linux Clientに存在する2件の重要度「高」の脆弱性に対し、セキュリティアップデートをリリースしました。このうちの1件はパストラバーサルの脆弱性で、攻撃者が任意のファイルを書き込める可能性があります。SocialSecurity protection 最も深
新たに公表されたDockerの脆弱性CVE-2026-17106は、悪意あるコンテナがdocker cpで指定された保存先の制限を突破し、Docker CLIを実行しているホスト上のファイルを上書きできてしまうというものです。 この欠陥があっても、コンテナが自動的にホストを完全に制御できるわけではありません。むしろ、
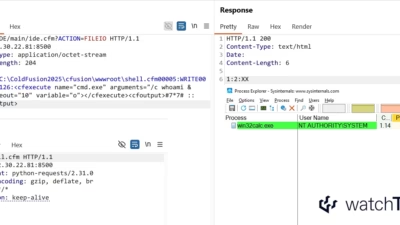
Adobeは最近のアップデートで、危険な脆弱性群にパッチを適用しました。これらの欠陥の一部は、攻撃者がサーバー上で直接コードを実行できる状態を許してしまうものでした。この深刻な問題は、Adobe ColdFusion 2025からUpdate 9までのバージョンに影響します。また、ColdFusi

広く展開されているオープンソースのWebメールインターフェースであるRoundc...

SmarterTools SmarterMailにおいて、認証前にリモートコード...
すべての記事を読み込みました