
Oracleの1,449件のパッチをすべて適用していても、この攻撃は防げなかった
セキュリティ 攻撃者はもはや製品を「壊す」だけでなく、その「仕組み」を悪用する準備を整えている、とOracleサポートの専門家は指摘し
セキュリティ 攻撃者はもはや製品を「壊す」だけでなく、その「仕組み」を悪用する準備を整えている、とOracleサポートの専門家は指摘し

Huntressが確認、OracleのSQLiを使って珍しいkhuntツールキットを展開khuntによりOSコマンド実行、認証情報窃取、レジストリハイブの窃取が可能に対策には入力値のサニタイズなどが有効攻撃者が、古典的なSQLインジェクション(SQLi)攻撃と巧妙なデータベースの手口を組み合わせることで、基盤とな
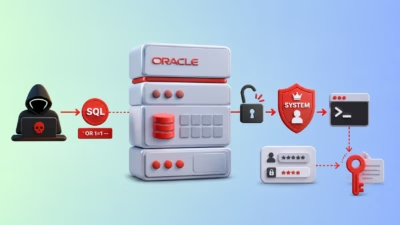
KHuntは、Oracleを利用したWebアプリケーションに対する「よくある」SQLインジェクションが、データベースエンジン内部で完全な侵入後活動用ツールキットをコンパイルすることで、SYSTEM権限でのリモートコード実行と認証情報窃取へと武器化され得ることを示しています。 今回のインシデントは、Oracleに対する

eSecurity Planet のコンテンツおよび製品に関する推奨事項は、編集上の独立性を保っています。当サイトを経由してパートナーのリンクをクリックいただくと、収益が発生する場合があります。 詳細はこちら 何十年も前から知られている手法であるにもかかわらず、SQLインジェクション(SQLi)は今なおサ

ハッカーがSQLインジェクションの脆弱性を悪用し、企業ネットワークへの侵入に使われたOracleデータベースの内部に、ポスト・エクスプロイテーション・ツールキットを直接インストールしていたことが分かりました。 この攻撃は、Oracleデータベースサーバーをホストするサーバー上で認証情報の窃取をHuntressのセキュ