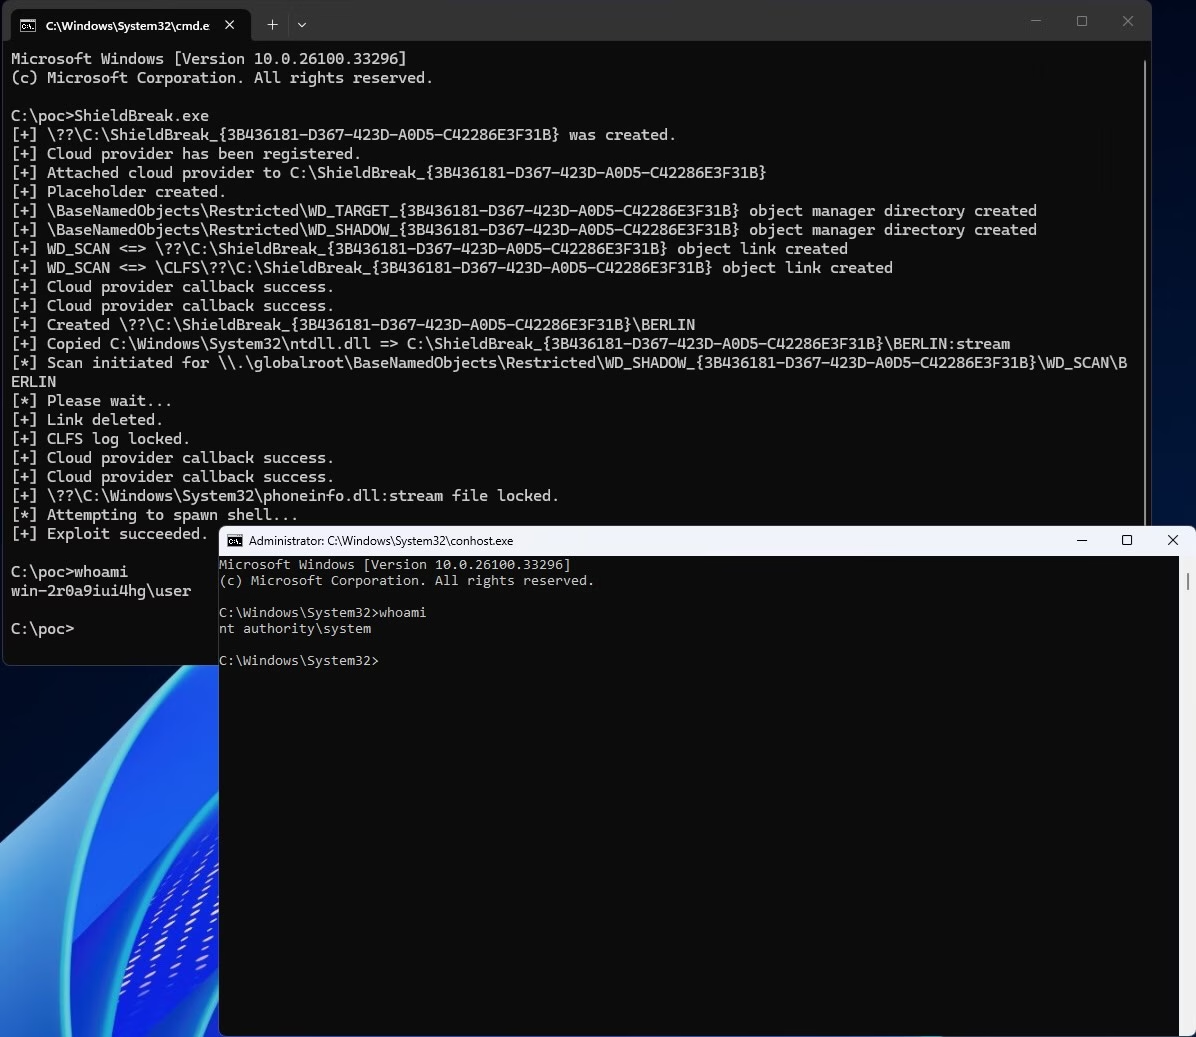
Nightmare Eclipseというハンドル名で知られるセキュリティ研究者が、Microsoftが2026年8月のPatch Tuesdayセキュリティ更新プログラムを公開した直後に、新たなMicrosoft Defenderゼロデイ脆弱性のエクスプロイト「ShieldBreak」を公開しました。
この新たな脆弱性は、6月に開示され1カ月後にMicrosoftがパッチを適用した別のDefender権限昇格の欠陥「RoguePlanet」に対するバイパスと説明されています。
しかし、Microsoft Defender for Endpoint向けにShieldBreakの悪用検知クエリを公開したサイバーセキュリティの専門家Kevin Beaumont氏は、この2つのエクスプロイトの仕組みは大きく異なると述べています。
「RoguePlanetはファイルシステムのレースコンディション脆弱性で、仮想ディスクとNTネイティブファイル操作を利用して隔離プロセスをだまし、システムファイルを上書きさせるものでした」とBeaumont氏は指摘しています。「一方ShieldBreakは、cfapi(Cloud Filter API)を介したDefenderのクラウドハイドレーションスキャン中にユーザーモードのコールバックフックを使ってファイル内容を書き換えるものです」
Nightmare Eclipse氏によると、ShieldBreakを使えば完全にパッチ適用済みのWindows 10、Windows 11、Windows Serverシステム上でSYSTEM権限を取得できるといいます。
「Microsoftは脆弱性CVE-2026-50656に対して適切なパッチを適用できていません。このPoCは、パッチの完全なバイパスを示すものです」と同氏は述べています。
「このPoCは最新版のWindows 11 25H2(Canaryチャンネルを含む)およびWindows Server 2025でテスト済みで、成功率は100%です。なお、Windows 10(および対応するサーバー版)は現時点でサポート対象外ですが、同様にShieldBreakに対して脆弱です」
Tharrosのプリンシパル脆弱性アナリストであるWill Dormann氏は、火曜日にこのエクスプロイトが実際に動作することを確認しました。同氏によれば、ShieldBreakエクスプロイトによって攻撃者が権限を昇格させるには、Microsoft Defenderが有効になっている必要があるとのことです。
ShieldBreakエクスプロイトの公開は、Microsoftの脆弱性開示およびバグ報奨金制度の運用をめぐって、同社とNightmare Eclipse氏との間で続いている激しい対立の一環です。
Microsoftは、Nightmare Eclipse氏による一連の開示に対し反応を示し、顧客に「実害をもたらす悪意ある行為」に及ぶ者に対して法的措置も辞さないと警告しました。これを受けて、サイバーセキュリティの専門家の間では、Microsoftがこの研究者本人を直接脅しているのではないかとの見方が広がりました。
2026年4月以降、この研究者はMicrosoft DefenderやBitLockerをはじめとするさまざまなWindowsコンポーネントを標的とした、LegacyHive、RoguePlanet、BlueHammer、RedSun、YellowKey、GreenPlasma、MiniPlasma、そしてUnDefendと、次々にゼロデイエクスプロイトを公開してきました。
Microsoftは7月にRoguePlanetの脆弱性を修正し、YellowKey、GreenPlasma、MiniPlasmaの欠陥も2026年6月のPatch Tuesdayで修正しましたが、Nightmare Eclipse氏が開示したそれ以外の脆弱性については、依然として正式なパッチが提供されていません。
「Microsoftはこの脆弱性の報告を認識しており、その内容の妥当性と影響範囲について積極的に調査を進めています。Microsoftはセキュリティ問題の調査と、影響を受ける製品の更新により顧客を保護することに全力を尽くしています」と、Microsoftの広報担当者は新たなShieldBreakゼロデイエクスプロイトについてのコメントを求めたBleepingComputerに対し回答しました。
「重要な点として、私たちは協調的な脆弱性開示を支持しています。これは業界標準の慣行であり、研究者による発見が公表される前に十分な調査と対応を経ることを保証することで、顧客を保護すると同時に研究コミュニティを支えるものです」
更新 8月13日 07:53 EDT: Microsoftの声明を追加しました。
攻撃者が正規の認証情報を入手すると、その行動のうちブロックされるのはわずか37%
全体的な防御スコアだけでは、初期侵入後に何が起きるかが見えなくなります。攻撃者が正規の認証情報を使い始めると、防御の成功率は急激に低下します。
The Blue Report 2026は、顧客の本番環境で実施された3億3,800万件のシミュレーションをもとに、手法ごとに防御力を測定しています。