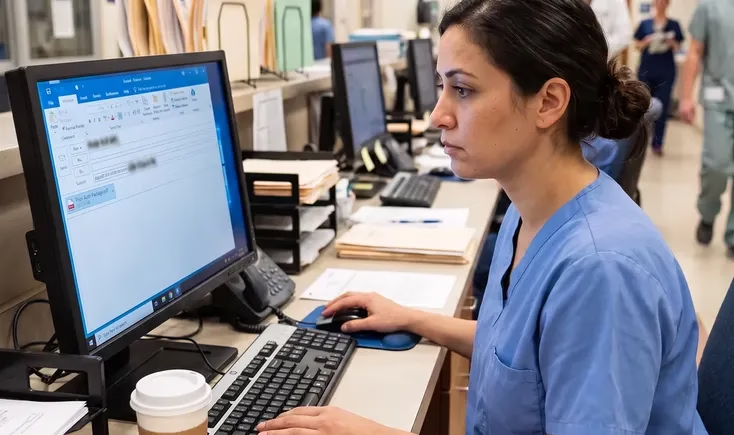
ある看護師が、手術の予定を守るために事前承認の取得を急いでいます。保険会社のポータルサイトは、彼女が昨年設定して忘れてしまったアカウント認証情報を要求してきます。「承認済み」の書類をアップロードするにはITチケットが必要で、データ損失防止(DLP)システムが送信を隔離してしまい、案件はセキュリティ部門の対応待ちキューで止まってしまいます。
そこで彼女はOutlookを使って詳細をメールで送ってしまいます……当然そうなりますよね。
ポリシーを忘れたからではありません。彼女が通る経路上のあらゆる管理策が、リスクを取り除くのではなく、ただ「管理」しているだけだからです。そして、その書類仕事の裏では、患者が手術までの日数を指折り数えて待っているのです。
これはメールだけの話ではない
同じ光景は、SharePointでもOneDriveでも、ある銀行がクリントン政権時代から使い続けているSFTPの受け渡し場所でも繰り返されています。業界が根本的な弱点を修正せず、その周りに層を重ねているところならどこでも起きることです。層が一つ増えるたびに、管理コンソールが一つ増えます。コンソールが増えるたびに、摩擦が生まれます。摩擦は人々を回避策へと押しやります。その回避策がやがて情報漏えいとなり、その漏えいが次の層を導入するためのビジネス上の根拠になるのです。
30年分の堆積物
SFTPは登場から30年近く経ちますが、いまだに世界の規制対象ファイルの驚くほど大きな割合を移送し続けており、その弱点はこれまで一度も秘密ではありませんでした。静的な認証情報は、推測可能で、フィッシングされやすく、使い回しが可能です。Verizonの2026年版レポートでは、ついにエクスプロイトが盗まれた認証情報を上回ったことが明らかになりましたが、そのエクスプロイトはあくまで足がかりに過ぎません。攻撃者は内部に潜む固定的な秘密情報――SSHキー、サービスパスワード、APIトークン――を収集し、その後は正面玄関から堂々と侵入してきます。
攻撃チェーン全体で見ると、認証情報の悪用は依然として侵害全体の39%に関与しており、CrowdStrikeの2025年版Global Threat Reportでは、検知の79%がマルウェアを使わないものだったことが判明しています。侵入は、マルウェアではなく、正規の認証情報とハンズオンキーボード型の活動にますます依存するようになっているのです。侵入経路は変わりました。しかし、被害の規模を決定づける要因は変わっていません。
それに対する業界の答えは、また層を重ねることでした。許可リスト、ファイアウォール、ロックアウトのカウンターです。多要素認証(MFA)でも、ハードウェアに紐づいた鍵でも、有効期限付きの認証情報でもありません。そして2022年に流出した秘密情報の64%が、2026年になってもまだ有効なままだったのです。盗まれた鍵は、放っておいても自然には無効化されません。
受信箱がファイリングキャビネットになった
メールも、臓器が違うだけで同じ病を患っています。医療業界がいまだにメールに頼っているのは(HHSのデータによれば2025年だけで170件のメール関連の漏えいが発生しています)、すでに開いていて、すでに宛先を把握しており、事前承認を今すぐ動かさなければならないときにすでに機能するからです。
根本的な弱点はこうです。規制対象データが、それを読み取るために作られたシステムの中に居座ってしまうのです。メールサーバーはメールを読み取らなければならず、検索、プレビュー、バックアップ、eディスカバリーはすべてそれに依存しています。TLSと施錠されたディスクがあっても、それは立派な錠前が付いたファイリングキャビネットに過ぎません。そして、それらの層(転送時の暗号化、送信をブロックするDLP、誰も使いたがらないポータル、アラートの洪水)は、本当に重要な問いに一切答えていません。つまり、相手側は依然としてそのパケットを入手できるのか、そしてPHI(保護対象保健情報)をメールストア内に居座らせずに済ませられるのか、という問いです。
最新の層は、トークン単位で課金される
そして業界は生成AIを発見し、検知をプロンプト任せにすればいいと考えました。
まともな検知スタックであれば、簡単な部類にあたる8割は決定論的にすでに把握できています――会員ID、MRN(医療記録番号)、診断名らしきテキストなどです。モデルが本当に価値を発揮するのは、スコアが曖昧な残り2割の厄介な部分だけです。ところが実際に売り込まれているのは、あらゆるデータを、自分では制御できないパイプラインの中で、従量課金制でモデルに送信するという手法です。PHIかどうかを判定させるために、わざわざPHIをモデルへ移動させておきながら、それを「イノベーション」と呼んでいるのです。
SFTPの脆弱なパスワード問題は、MFAではなくファイアウォールをあてがわれました。今度はそのファイアウォールにLLMが追加されようとしています。パスワード自体を修正した者は誰もいません。修正されないアーキテクチャの上に載ったモデルは、より豊かな語彙で漏えいを見守っているだけで、しかもその「見守り」に対して課金してくるのです。
ずっと前から存在していた解決策
答えは、これまで一度も「もう一つの層」でも「さらなる摩擦」でもありませんでした。メッセージはそのまま流し、保護すべきコンテンツだけを取り除けばよいのです。アプリケーション層で暗号化し、リンクだけを残す。それも、本来の宛先の人物にだけ開き、その後は失効するリンクです。新規アカウントも、ポータル用パスワードも不要で、1年後に盗まれるようなものを何も残しません。
安全な経路は、その仕事をきちんと最後までやり遂げるものでなければなりません。看護師はファイルを送っているのではなく、レビュー担当者、承認、署名、記録という一連のプロセスを完結させようとしているのです。受け渡しの時点で止まってしまうリンクは、その一段階をカバーするに過ぎません。残りの作業は結局メールで行われることになり、PHIもそれに付いていってしまいます。必要なのは、一つの経路、一つの画面であり、社内での作業のほうが社外よりも速く完結する仕組みです。
責任の所在は移りますが、業務そのものは止まりません。
暗号技術が最初に打ち立てた発想は、攻撃者はすでに鍵を手に入れているものと仮定し、それでも問題が起きないように設計することでした。30年にわたる層の積み重ねは、攻撃者は決して鍵を手に入れないという前提に立っていました。そのどちらが時代の試練に耐えたかは、もはや明らかです。
看護師にOutlookより速く仕事を完結できる経路を与えれば、彼女は毎回それを使うでしょう。メッセージはきちんと届きます。どこにも何も居座ることなく、来年の情報漏えい通知になる種を残しません。そして、手術の予定は守られるのです。
翻訳元: https://www.cybersecuritydive.com/spons/securitys-30-year-habit-layering-around-the-problem/830105/