- BigCommerceが、Ribonアプリの認証情報侵害を通じたサプライチェーン侵害を確認し、加盟店のストアフロントに影響
- Master of Maltが顧客に通知、氏名・メールアドレス・電話番号・住所が漏えい
- 攻撃は2026年9月13日から17日にかけて発生、ICOに通知済み。法律事務所は影響を受けた小売業者にフィッシングリスクを警告
ECプラットフォームのBigCommerceが最近サイバー攻撃を受け、一部ユーザーの機密データが流出しました。
被害を受けたユーザーの一つであるオンライン酒類販売業者のMaster of Maltは、この攻撃を確認し、顧客の個人識別情報(PII)が攻撃によってアクセスされたことを顧客に通知しました。
BigCommerceは、ECプラットフォームで、Shopifyと比較的似た存在です。企業はこれを使うことで、コマース基盤全体を自前で構築することなくオンラインストアを構築・運営できます。ストアフロント、ショッピングカート、各種決済プロバイダーとの連携、商品在庫管理、SEO・マーケティングツールなどの機能を提供しています。
同プラットフォームは2009年から存在しており、2024年末のSEC提出書類によれば、エンタープライズプラン契約を少なくとも一つ持つアカウントが5,884件あります。2025年のプレスリリースでは、BigCommerceは「150カ国にまたがる数万社のB2C・B2B企業」に利用されているとしています。
ソフトウェアサプライチェーン攻撃
BigCommerceでは、ユーザーはRibonと呼ばれるサードパーティ製アプリなどをインストールできます。Ribonはオンラインショッピング体験を向上させるツールを提供するECアプリです。一部の加盟店はRibonをストアに組み込み、顧客向けストアフロントに機能を追加したり、訪問者と各種ウェブサイト要素とのやり取りを最適化したりしています。Ribonを利用しているストアの正確な数は分かっていません。
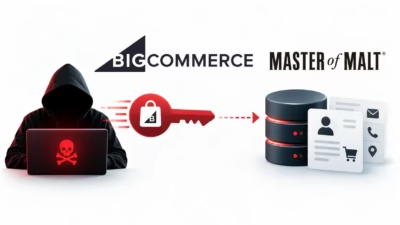
Master of Maltによると、身元不明の脅威アクターがRibonの持つBigCommerceのアプリケーションキーの侵害に成功し、これを使って自社システムに保存されていた顧客データにアクセスしました。この攻撃は2026年9月13日(日)に発生し、4日後の9月17日にようやくアクセスが遮断されました。
BleepingComputerの取材に対し、BigCommerceはRibonおよびRibon 1.5の認証情報が侵害されたと述べました。
「2026年9月17日、Commerceは、Fastr傘下の企業『Be A Part Of』が所有・運営するサードパーティアプリケーションRibonおよびRibon 1.5の認証情報が侵害され、悪意のあるスクリプトを少数の加盟店のストアフロントに注入するために使用されたことを確認しました」と声明は述べています。同社は同メディアに対し、「顧客とその購入者の利益を最優先に考え、攻撃者のアクセスを無効化するため対象ストアからアプリケーションをアンインストールし、該当する加盟店に直接通知するとともに、開発元の調査を支援するためログデータを提供しています」と語りました。
この声明のキーワードは「少数の加盟店のストアフロント」という部分です。BigCommerceは、今回の攻撃は規模も被害も比較的小さかったことを示唆しています。しかし、Master of Maltの報告では事情が異なると述べられています。
「今回、私たちが攻撃の標的だったわけではないことが明らかになっています。攻撃の対象はRibonであり、これは数百のBigCommerceストアに導入されていました。攻撃者はRibonからアクセスキーを侵害すると、それを使ってBigCommerce内に保存されているデータにアクセスしました」
氏名とメールアドレス
今回の件がSnowflake事件の再来となるかどうかは、今後の展開次第です。
一方でMaster of Maltは、攻撃が既に止められ、これ以上の侵害リスクはないとBigCommerceから通知されたことも明らかにしました。今回の侵害の影響を受けたすべての企業に連絡が取られています。この酒類販売業者は、今回の攻撃で流出したデータについて次のように述べています。
「大変申し訳ございませんが、攻撃者はお客様の氏名、メールアドレス、電話番号、住所にアクセスできる状態にありました。ただし、パスワードやクレジットカードなどの決済情報は別のシステムで保管されており、そちらは一切侵害されていないため、これらの情報にはアクセスできませんでした」
Master of Maltは、今回の攻撃を英国情報コミッショナー事務局(ICO)に報告しました。法律事務所Emery Reddyは今回の一連のインシデントについて潜在的な請求権者を募っており、「複数の小売業者」が現在、今回の件に関連するデータ漏えいについて顧客に通知を行っているとBleepingComputerは報じています。
「BigCommerceのECプラットフォームを利用する複数のオンライン小売業者が、小売業者自身ではなく、Ribonというサードパーティ製アプリケーションに端を発するデータ侵害について、顧客への通知を開始しています」と同法律事務所は述べています。Emery Reddyはまた、フィッシングや詐欺攻撃の可能性についても警告しています。