米サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は週末、米政府機関に対し、Citrix NetScalerの2件の重大な脆弱性を悪用する攻撃からシステムを保護するよう命じました。
Citrixは、これらの脆弱性(CVE-2026-88771およびCVE-2026-88772)に対処するセキュリティアップデートを公開しました。これに先立つ数日前から、各国のサイバーセキュリティ機関やITベンダー、セキュリティチームが、Citrixの顧客に非公開で連絡を取り、NetScalerアプライアンスを停止するよう助言していました。
たとえばオランダ国家サイバーセキュリティセンター(NCSC-NL)は、CVE番号が付与されていない2件の重大なNetScalerのゼロデイ脆弱性について、国内の組織に警告したと伝えられています。これらの脆弱性を悪用すると、攻撃者はシェルコードをメモリ上に直接配置できます。
日曜日、Citrixは2件の脆弱性がゼロデイ攻撃で実際に悪用されていることを確認し、顧客にただちにシステムへパッチを適用するよう呼びかけました。
どちらの脆弱性も、認証なしの攻撃者が脆弱なNetScalerアプライアンス上でリモートコード実行を可能にします。1件目は、デフォルト設定のNetScaler ADCおよびNetScaler Gatewayのすべての環境に影響します。2件目はDTLSが有効になっている場合に限られます(CitrixによるとVPN仮想サーバーではDTLSがデフォルトで有効です)。
Citrixは日曜日のブログ記事で、「未対策のNetScaler環境で、CVE-2026-88771とCVE-2026-88772の悪用を確認しています。Citrixは影響を受ける顧客に対し、該当する更新バージョンを可能な限り早く適用するよう強く求めます」と警告しました。このページには、検索エンジンにインデックスさせない「noindex」メタタグが設定されています。
「これらの脆弱性は、展開構成や有効な機能によって異なります。特定の条件下では、リモートコード実行、サービス拒否、HTTPリクエストスマグリング、ポリシーのバイパス、TCP初期シーケンス番号の予測につながる問題が含まれます」
Citrixはまた、NetScaler Consoleを通じて「汎用的な侵害指標(IoC)」を提供しています。すでに侵害を受けた可能性のあるNetScaler環境を、セキュリティチームが特定するためのものです。ただし同社は、これらのIoCは「フォレンジック上の価値が限定的で、実際の侵害を特定できない可能性がある」と警告しました。さらに、顧客に「経験豊富なフォレンジック調査員の支援を受ける」よう勧めています。
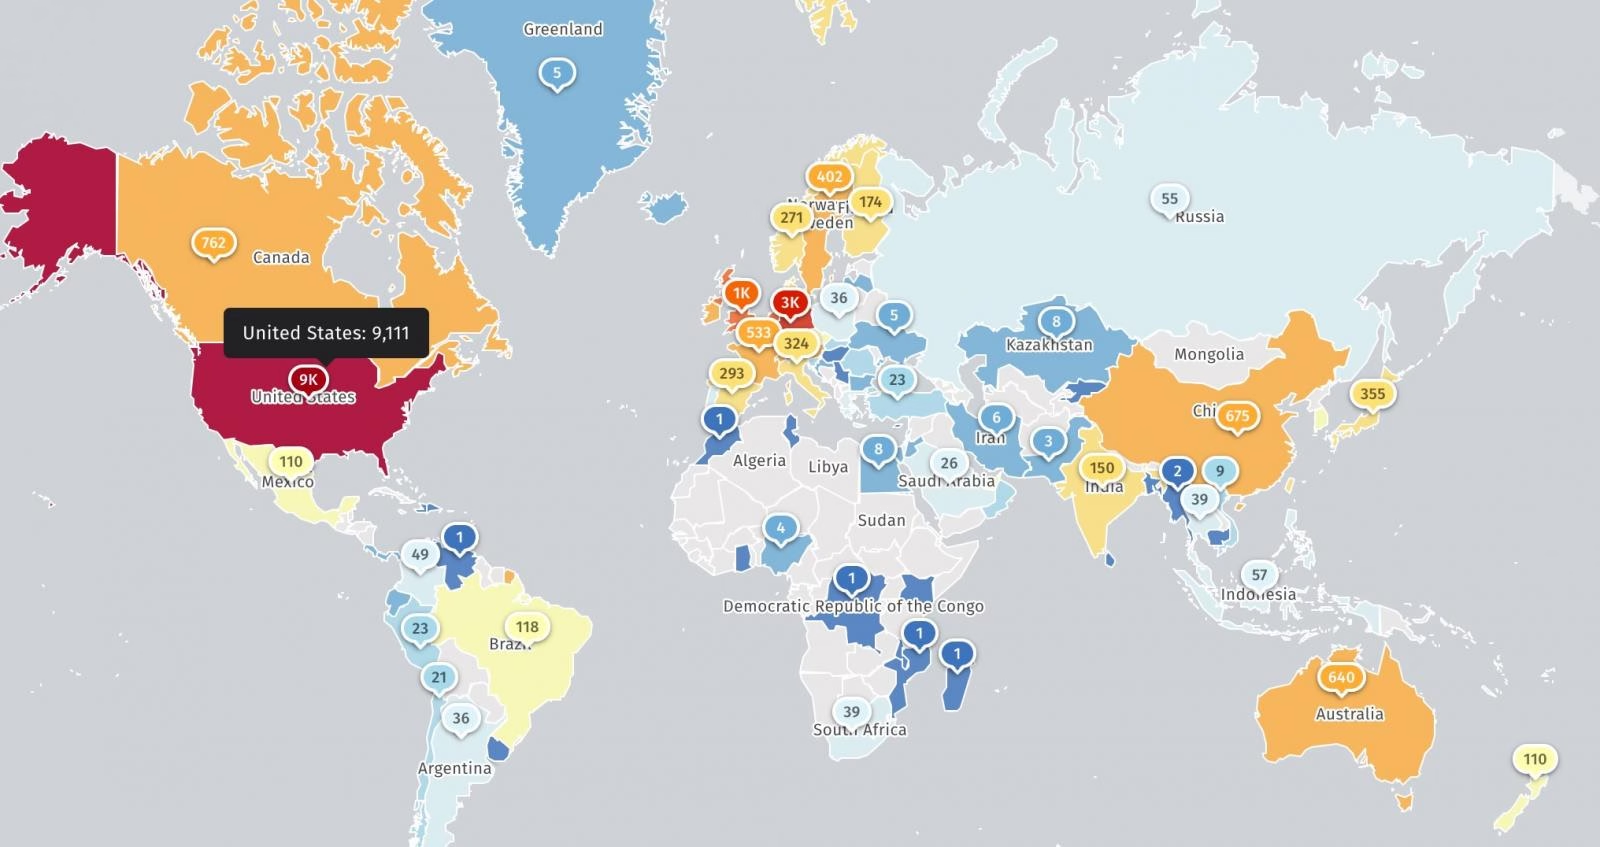
脅威監視団体のShadowserverは現在、NetScalerのフィンガープリントを持ち、インターネットに公開されているIPアドレスを2万3,000件以上確認しています(NetScaler ADCは2万2,000件近く、Gatewayは1,500件強)。ただし、このうちハニーポットの数、パッチ適用済みの数、脆弱な構成の数は分かっていません。
CISAは日曜日、CVE-2026-88771とCVE-2026-88772を既知の悪用された脆弱性(KEV)カタログにも追加しました。KEVカタログへの追加に合わせ、連邦文民行政機関(FCEB)に対し、拘束力のある運用指令(BOD)26-04に基づき、脆弱なCitrixアプライアンスをすべて9月30日までに保護するよう命じています。
CISAは「悪用に成功した場合に生じ得る影響の大きさに加え、悪意のある攻撃者がこれらの脆弱性の少なくとも一部をすでに悪用していることを踏まえ、ユーザーと管理者にCitrixのアドバイザリを確認するよう強く求めます」と警告しました。
「可能であれば、パッチを適用する前に侵害の兆候を確認することを推奨します。CitrixはNetScaler Consoleを通じて侵害指標を提供し、追加のガイダンスも公開しています。組織が侵害を疑う場合は、アップデートの適用前にフォレンジック証拠を保全することが重要です。アップデートにより、フォレンジック上の可視性が失われるおそれがあるためです」
この2件の脆弱性は、今年初めから攻撃者が実環境で悪用しているCitrixの脆弱性のうち、最新のものにすぎません。
3月には、Citrixが別の2件のNetScalerの脆弱性(CVE-2026-3055とCVE-2026-4368)について、管理者にパッチ適用を促しました。その数日後、攻撃者が攻撃での悪用を開始しています。さらに最近では9月上旬、8月中旬に修正されたNetScalerの認証バイパスの脆弱性(CVE-2026-19490)を、攻撃者が悪用し始めました。
CISAは2021年11月以降、実際に悪用されたCitrixの脆弱性を26件指摘しており、そのうち6件はランサムウェアグループに悪用されました。