不正リングは、個々のアカウントに明らかに異常なリスクプロファイルを生じさせる必要がありません。協調的な活動を多数の低活動アカウントに分散させれば、従来のアカウント単位の対策が検知の基準とするしきい値を、各アカウントが下回った状態を保てるためです。
ネットワークの視点で見ると、金融詐欺は、従来の対策が検知する孤立したアカウントのイベントとはまったく異なる姿をしています。金融詐欺の多くは共犯者のネットワークによって実行されており、その形態は高度に組織化されたグループから緩やかな協力関係までさまざまです(INTERPOL Financial Fraud assessment、2024年)。つまり、検知における課題は、不審な活動が存在しないことではなく、その活動がどこで可視化されるかにあります。
本記事では、リンケージ分析(関連付け分析)によってアカウントやインフラをまたぐ活動を結び付け、個別のリスクスコアリングでは見逃されかねない協調パターンを明らかにする方法を検討します。あわせて、関係性に基づく検知につきまとう不確実性と誤検知への対処も取り上げます。
本分析は、大規模な検知システムを設計・評価する不正対策・リスク担当のエンジニア、トラスト&セーフティのチーム、そして セキュリティアーキテクト向けに書かれています。
セキュリティ製品&サービス
本記事では「Evidence-to-Action Linkage Pipeline(エビデンスからアクションへのリンケージパイプライン)」を提案します。流れは、観測 → 確率的エンティティ解決 → 信頼性・一意性・新しさ・裏付けによる重み付け → クラスタ推定 → 可逆的なアクション、という順序です。これは概念的な設計フレームワークであり、較正済みのモデルでも、実証的に検証されたモデルでもありません。実際の動作は、合成データによる例で示します。
| 段階 | 入力 | 出力 | 主な失敗モード | セーフガード |
| 観測 | アカウント、デバイス、ネットワーク、決済の生イベント | 構造化された観測レコード(ノード/エッジ) | 不完全またはノイズを含む生のシグナル | 複数ソースでの取得と検証 |
| 確率的エンティティ解決 | 観測レコード | 重み付けされた同一性の候補リンク | ノイズの多い識別子に対する過信したマッチング | 確認可能なしきい値を伴う信頼度スコアリング |
| 信頼性・一意性・新しさ・裏付けによる重み付け | 候補リンク | 重み付きグラフのエッジ | 古い識別子や一意でない識別子によるリスクの水増し | 時間減衰、一意性による割引、裏付けの要求 |
| クラスタ推定 | 重み付きグラフ | 候補クラスタ | クラスタの断片化や汚染 | クラスタ単位の評価指標、しきい値の調整 |
| 可逆的なアクション | 信頼度付きの候補クラスタ | 比例的な対応(フリクション、レビュー、エスカレーション) | 不確実な証拠に基づく不可逆な措置 | 人によるレビューのゲート、可逆を原則とするポリシー |
ここで、新規作成された5つのアカウント A1〜A5 を考えます。個別に見れば、どのアカウントにも目立った点はありません。24時間のサインアップ集中期間中に、A1〜A3 はデバイス D を使用し、A3〜A5 は決済情報の断片 P を提示します。A3 が両グループの橋渡し役です。断片 P は、無関係なカード名義人同士でも共有し得るため、一意性の重みが低くなります。6か月前に最後に観測された過去のIPアドレスとの関連は保持されますが、時間減衰によって大きく割り引かれます。
その結果、関係グラフでは1つの候補クラスタが形成されます。一方、確率的エンティティ解決では、単一の同一人物だと断定せず、不確実性をそのまま残します。どのアカウントも単独では措置のしきい値を超えないため、対応はアカウント停止ではなく、追加認証とアナリストによるレビューになります。この例はあくまで説明のためのものであり、実際に観測された結果でも、検証済みの結果でもありません。
不正の背後にある関係性をモデル化する
アカウント単位の データは、より広い関係モデルの中に置くことで、不正リングの検知に役立つようになります。アカウントが重要であることに変わりはありませんが、追跡する対象はもはやアカウントだけではありません。デバイス、IPアドレス、セッション、電話番号、メールドメイン、決済手段も、それぞれ別個のノードとして表現できます。
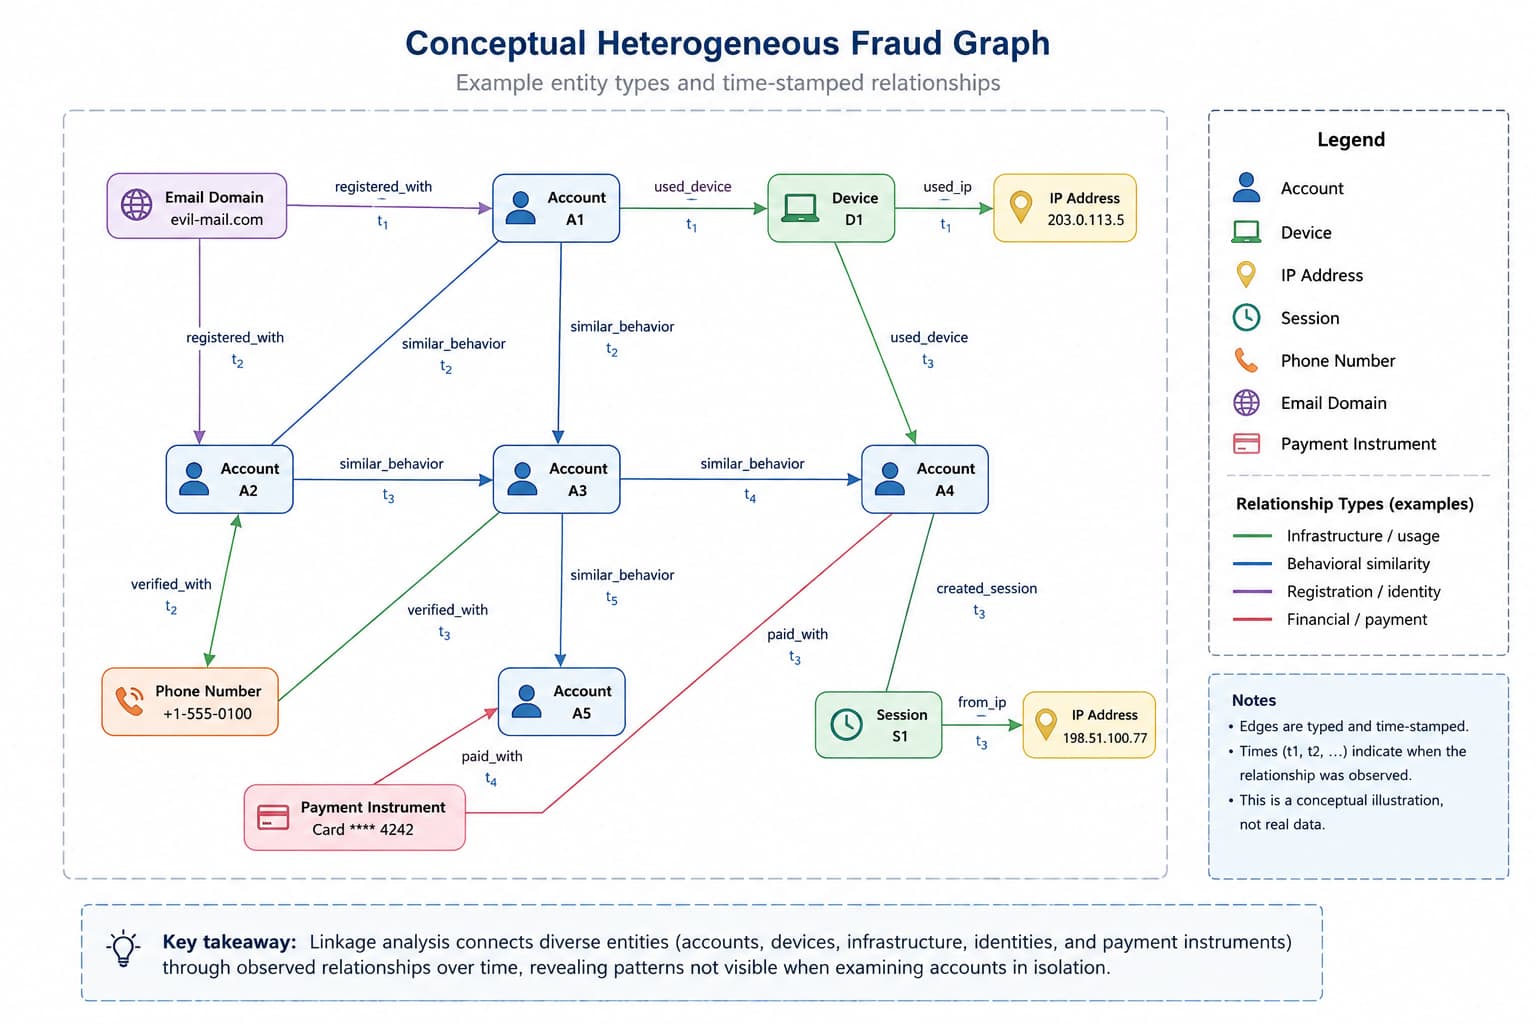
観測された活動が、これらのノード同士を結び付けます。エッジには関係の種類に関する情報を持たせることができ、時間情報も保持しておけば、その関係がいつ発生したかをシステムが把握できます。ヘテロジニアスグラフ(異種グラフ)では、複数の種類のノードとエッジを共存させられます。そのため、さまざまな金融エンティティとそれらの間の関係を、同一のネットワーク内で表現できます(Majumder et al.、2025年)。
これにより、後続の分析では、より豊かな証拠の単位を扱えるようになります。アカウントが何をしたかを問うだけでなく、その活動が関連するエンティティやイベントのネットワークのどこに位置するかを調べることができます。
ネットワークの視点を補強するリンケージシグナル
関係性が見えるようになったら、次の作業は、どの関係がリスクの見立てを実際に変えるのかを見極めることです。デバイスの共有は、正当な再利用を反映しているだけかもしれません。しかし、同じアカウント群がインフラを使い回したり、識別子を繰り返し使ったり、ごく近い時間帯に行動したりしていれば、その意味合いは変わります。
行動グラフやデバイスグラフでは、ログイン、取引リクエスト、OS、デバイスIDを通じて類似性を浮かび上がらせることができます。こうしたシグナルは、偶然の一致として単発で現れるのではなく、複数のアカウントにまたがって繰り返し現れる場合に特に有用です。
周囲のネットワークは、識別子だけでは得られない文脈を補ってくれます。短いグラフ上の経路によって、一見無関係なアカウント同士の距離が縮まることがあります。また、密な多対多のパターンは、同じリソース群との繰り返しのやり取りを明らかにします。協調は、複数の弱いシグナルが揃い始めたときに最も強くなります。
確実性を過大評価しないエンティティ解決
関係性を見つけることと、同一性を確定することは同じではありません。決定論的リンケージは、レコード同士が直接の一致を裏付ける証拠を共有している場合に適しています。一方、複数の不完全または不正確な観測から同一性を推定しなければならない場合には、確率的リンケージが必要です。
この違いは、得られたグラフをどう解釈すべきかに影響します。信頼度による重み付けを行えば、すべての関係を「つながっている/いない」の二択に押し込めることなく、各推論の強さを保てます。信頼度の低いマッチも、検証済みのリンクほどの重みは持たないものの、有用な文脈として役立てられます。
この慎重さは、不正検知において重要です。特に、なりすまし(ID詐欺)がリスク評価の対象に含まれる場合はなおさらです。再利用された電話番号、共有デバイス、共通のIPアドレスは、無関係な人々を結び付けてしまうことがあります。こうしたシグナルを決定的な同一性の証拠として扱えば、グラフは偶然の一致を協調的な活動であるかのように見せてしまいかねません。
検知手法とその調査上の価値
ルールベースの検知は、活動があらかじめ定義した条件に合致する場合にうまく機能します。個別エンティティのリスクスコアリングは、アカウントやイベントに付随する特徴量を評価します。リンケージ分析は、エンティティ間の関係を調べることで、この両者を補完します。この関係の層の中では、グラフ分析の手法ごとに役割が異なります。
| 手法 | 貢献する点 | 解釈可能性 | 複雑さ | データ要件 |
| 連結成分 | 観測された関係を通じてつながるグループを見つける | 高い | 低い | グラフ構造 |
| コミュニティ検出 | 大きなネットワーク内の密に結合したグループを特定する | 高い〜中程度 | 低い〜中程度 | グラフ構造 |
| 中心性 | 構造上重要なノードや影響力のあるノードを浮き彫りにする | 高い | 低い〜中程度 | グラフ構造 |
| ラベル伝播 | 既知のラベルやスコアをネットワーク上の関係を通じて広げる | 中程度 | 中程度 | グラフ構造+シードラベル |
| グラフ埋め込み | 構造的な関係を数値表現として学習する | 中程度〜低い | 中程度〜高い | グラフ構造+学習目的 |
| グラフニューラルネットワーク(GNN) | グラフの関係とエンティティの特徴量から同時に学習する | 低い | 高い | グラフ構造+特徴量、通常はラベル/学習データも必要 |
調査対象として不審なクラスタを浮かび上がらせることが目的であれば、比較的透明性の高い構造的手法で十分な場合があります。トポロジーだけでは捉えきれないパターンに検知が依存する場合には、よりデータを要する学習ベースの手法が有用になります。
変化する不正パターンのための時系列分析
すべての接続を同じ新しさのものとして扱うと、グラフは誤解を招くものになりかねません。昨日観測された共有デバイスと、はるか昔に観測されたものとは、必ずしも同等ではありません。アカウントやインフラが変化し続けるのであればなおさらです。
エッジのタイミングは、最近の活動と過去の関連を区別する助けになります。時間減衰関数は古いやり取りの重みを下げ、動的な表現は新しいノードやエッジの出現に合わせて適応できます(Cheng et al.、2025年)。
タイミングは、活動の急増(バースト)を見つけるうえでも役立ちます。狭い時間枠内に関連するイベントが集中している場合は、同じ活動が数週間や数か月に分散している場合より、強い協調を示している可能性があります。静的なグラフではこうした違いが平板化され、古いリンクが残り続けてリスクが過大に見積もられるおそれがあります。
リスクがグラフを伝わるとき
リスクの伝播を使えば、最初に懸念を引き起こしたエンティティを超えて調査を広げられます。課題は、それぞれの接続にどれだけの疑いを伝えるかを決めることです。不正グラフには、不正なエンティティと正当なエンティティの間の直接的な関係が含まれ得るため、近接しているだけでは共通の意図の証拠になりません(Xu et al.、2024年)。
「関係者だから怪しい」という短絡的な判断を減らすため、システムでは次のような対策を取れます。
- 伝播したリスクにも信頼度スコアを保持する
- 直接的な関係と間接的な関係を区別する
- 重大な判断は人によるレビューを経由させる
こうしたセーフガードにより、関係に基づくリスクを、根拠となる証拠の強さに見合った範囲にとどめられます。グラフは調査を強化できますが、個々のエンティティに対する措置を正当化するために必要な証拠の代わりにはなりません。
検知品質の評価
不正検知器は、それが支援することを期待される判断に照らして評価すべきです。クラス不均衡がある場合、精度(accuracy)だけに頼ることの価値は下がります。少数派である不正クラスを十分に検出できていなくても、数値上は良好な結果が出るためです。適合率、再現率、偽陽性率を用いれば、アラートの品質とカバレッジをより有用な形で把握できます。
グラフベースのリンケージ分析では、何をスコアリングの対象とするのかという、もう一つの問いが生じます。GNNによる分析は、個々のノード、エンティティ間の関係、あるいはグラフ全体の性質についての予測など、異なるレベルで動作させることができます。
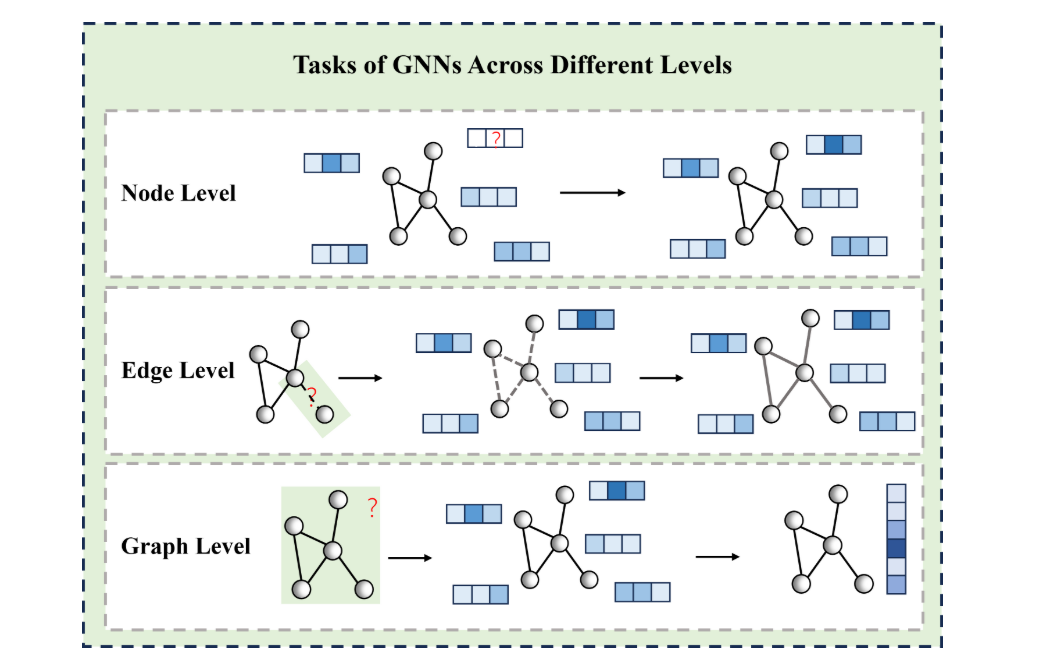
この区別は、成功の定義において重要です。エンティティ単位の指標では、不審なアカウントがどれだけ適切に分類されているかを測れます。しかし、不正リングの検知では、関連するエンティティが調査を支援できる形でまとめて浮かび上がっているかどうかも評価する必要があるかもしれません。
クラスタ単位では、クラスタの適合率と再現率、汚染(正当なエンティティが誤って取り込まれること)、断片化(1つのリングが複数のクラスタに分断されること)、precision@k(調査の歩留まり)、アナリストの作業負荷を評価します。検証は、当初の判断時点で利用可能だった証拠だけを使った時間ベースで行い、遅れて確定するラベルは、あらかじめ定めた成熟期間の経過後に評価します。
敵対的な行動がグラフをどう変えるか
敵対的な適応は、不正行為そのものが変わるより先に、グラフの証拠としての価値を変えてしまいます。かつては非常に安定して見えた関係も、不正を行う側が、使い回しているインフラによって協調が露見していると気付けば、一時的なものになり得ます。
デバイスのローテーションは長期的なハードウェアのリンクを弱め、レジデンシャルプロキシはIPアドレスの再利用の解釈を難しくします。合成ID(シンセティックID)は、アカウントと実在の行為者との関係を複雑にします。さらに、仲介アカウントを使って、一見ごく普通のエンティティを不審なノードの間に挟み込むこともできます。
実務上の帰結として、グラフの特徴量は時間とともに古くなるものとして扱い、再評価する必要があります。ある関係がかつて有益だったからといって、リスクが持続していると推測することはできません。攻撃者にはその周囲のネットワークを変えようとする動機があるため、なおさらです。
グラフモデルから本番システムへ
グラフは不審な関係を浮かび上がらせることができますが、本番システムでは、その情報をどれだけ速く実行可能な形にする必要があるかを判断しなければなりません。ストリーミング計算は、ライブの判断を大きく左右し得るシグナルに向いています。一方、より広範なグラフ分析は、コストの高い探索やモデル推論を要する場合、定期的に計算する方が適していることがあります。
この選択は、特徴量の鮮度とレイテンシに影響します。古いグラフに基づく結果は、技術的には正しくても、判断層に届いた時点では運用上意味をなさないことがあります。
サイバーセキュリティの分析チームにとっては、最終的な出力が調査を支援するものでなければなりません。アナリストは、どの関係がアラートの根拠となったのか、それらがどの程度強く影響したのかを確認できる必要があります。証拠が間接的だったり不確実だったりする場合、措置を講じる前の重要なチェックとして、人によるレビューが機能します。
リンケージデータの責任ある利用
本番のグラフは、アカウント単位の視点では決して現れない接続を明らかにすることがあります。可視性が広がる分、システムが本当に必要とする情報は何か、その利用をどこまで広げてよいかを定める必要性も高まります。この範囲を適切に管理するには、明確な境界を設けなければなりません。
- グラフに取り込む データを最小限にする
- 保存したリンクをいつ失効させるかを定める
- 機微な関係へのアクセスを制限する
- 重大な判断を監査可能にする
- 保護対象の属性や、過度に侵害的な属性を除外する
こうした管理策により、プライバシーと公平性は、後から行うコンプライアンスチェックではなく、システム設計の一部になります。また、モデル化し、保持し、利用する内容を、調査対象の不正リスクに見合った範囲にとどめる助けにもなります。
実務上の結論
リンケージ分析は不審な関係を明らかにできますが、その関係の重みが増すのは、他の証拠がそれを裏付ける場合に限るべきです。行動分析はアカウントが何をしているかを記述でき、ルールは既知の不正の形態を捉えられます。統計モデルや機械学習モデルは、より大きな特徴空間にわたってリスクを推定できます。そのうえでリンケージシグナルを使えば、アカウント悪用の兆候が孤立したものなのか、それとも連結したパターンの一部なのかを示せます。
前述のEvidence-to-Action Linkage Pipelineは、この慎重さを形式化したものです。リスクは、解決、重み付け、クラスタリングがそれを裏付けて初めて観測からアクションへと進みます。しかも、その場合でも可逆的な対応にとどまります。
人による調査は、なお不確実なケースを扱うことでシステムを完成させます。このアーキテクチャは、グラフ分析を証拠の連鎖の一部として位置付けます。近接性、共有識別子、モデルの複雑さに過度な重みを置くことなく、協調的な不正の検知を改善できます。
翻訳元: https://hackread.com/account-level-risk-pipeline-detecting-fraud-rings/