読了時間:6分
AIを悪用した攻撃への懸念が、企業の最大の関心事になっています。セキュリティチームは、マシンの速度で動く脅威に追いつこうと必死です。
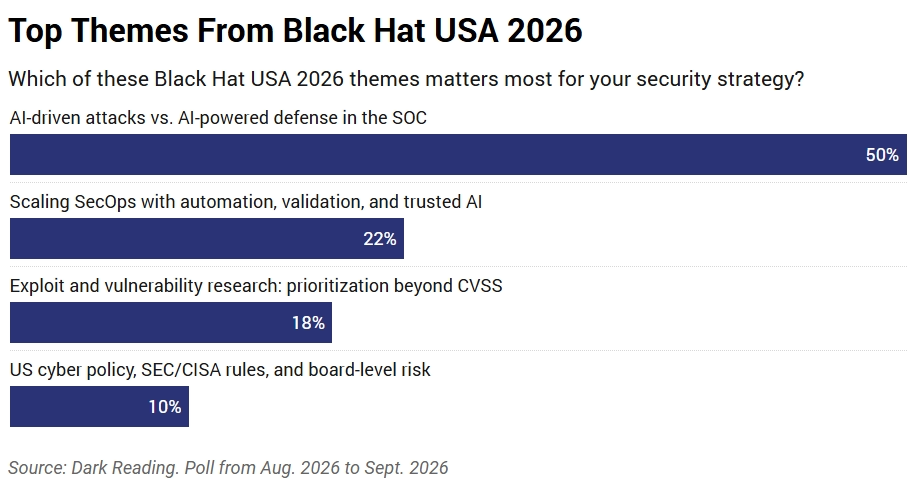
Dark Readingが実施した最新の読者アンケートでは、Black Hat USA 2026のテーマについて尋ねました。セキュリティチームにとって最も重要なトピックは「SOC(セキュリティオペレーションセンター)におけるAI駆動型攻撃とAI搭載防御の対決」で、回答者の50%が選びました。大きく引き離された2位は「自動化、検証、信頼できるAIによるSecOpsの拡張」で、22%でした。
今回のカンファレンスでは、AIを中心とした研究や講演が目立ちました。なかでも注目を集めたのがOpenAIのセッションです。同社は、Hugging Faceへのハッキングに関する調査の予備的な結果を詳しく報告しました。ほかにも、AIツールがサイバー詐欺を大幅に加速させている実態や、AI搭載Webブラウザに対するプロンプトインジェクション攻撃の脅威が続いている状況を取り上げたセッションがありました。
しかし、Black Hatで誰もが意識していたのは、AI駆動型攻撃の台頭でした。脅威アクターは、新しいツールがもたらす速度と自動化を最大限に活用しています。セキュリティチームは、新たな武器を手にした攻撃者に対抗できるのでしょうか。
AIが引き起こす脆弱性の高速悪用
脆弱性が公表されてから攻撃が始まるまでの期間は、かつてないほど短くなっています。最近では、重大で注目度の高い複数の脆弱性が、公表から数日や数週間ではなく、数時間以内に悪用され始めました。専門家によると、この猶予の短縮を大きく後押ししているのが大規模言語モデル(LLM)です。特に、新たな脆弱性を見つける高い能力を示してきた最先端モデルの影響が大きいといいます。
AIの目覚ましい進歩により、研究者はより多くの脆弱性を発見できるようになっています。先月の桁外れに大規模だったPatch Tuesdayが、その一例です。同時に、脅威アクターもこうしたツールを使ってパッチを解析し、脆弱性を突くエクスプロイトを開発しています。
SOCRadarのCISO、Ensar Seker氏は「攻撃者は、はるかに速いペースで脆弱性を武器化しています」と語ります。その結果、セキュリティチームは厳しい立場に置かれています。日々公表される数百件の脆弱性の中から、対応する少数を慎重に選んでパッチを適用しなければならないからです。
Seker氏は「したがって企業は、もはやPatch Tuesdayを『すべてを直ちに展開する』だけの単純な作業とみなすことはできません」と指摘します。CVEの膨大な数に加え、一部のパッチが特定の環境で予期せぬ副作用を引き起こす可能性が避けられないためです。
watchTowrの創設者兼CEOであるBenjamin Harris氏は「AIによって、ベンダーが説明しなくてもパッチの内容を理解するハードルが大きく下がりました」と話します。同氏が念頭に置くのは、最近のNetScalerのゼロデイ脆弱性と、この脅威に関するCitrixの情報提供の乏しさです。
同氏によると、隠蔽によるセキュリティ(security through obscurity)は「以前から疑問視されてきた」手法ですが、AI時代の今はなおさらです。攻撃者はLLMを使えば、ソフトウェアのアップデートが(場合によっては密かに)何を修正したのかを素早く突き止められます。脆弱性の公表や、ましてや詳細な技術情報の公開を待つ必要はありません。
サイバー保険会社Coalitionでアンダーライティング・セキュリティ担当バイスプレジデントを務めるJoe Toomey氏は、AIによって悪用のペースが「100%」加速したと述べます。企業はこの変化を認識し、迅速に対応する必要があるといいます。
同氏は「公表される脆弱性の件数は増えています。『対応を取り、契約者に通知しなければならない』水準に達するものも増えています」と語ります。そのうえで「最先端モデルのガードレールや技術の禁輸措置には頼れません。オープンウェイトのモデルが既に出回っているからです」と続けます。
エージェント型攻撃者は容赦ない敵
AIがもたらす速度だけでも、セキュリティチームには十分な問題です。そこへ脅威アクターがモデルを使ってキャンペーンを自動化しています。こちらのほうが、より差し迫った脅威かもしれません。人間のハッカーと違い、悪意あるエージェントは休息を必要とせず、休暇も取らず、諦めることもないからです。
今夏公表されたOmdiaのレポート「Next Generation Offensive Security Strategies Grant Defenders the AI Advantage」によると、調査対象企業の32%が、AIを使った自動化攻撃の出現がペネトレーションテストやレッドチーム演習などの攻撃的セキュリティ戦略に最も大きな影響を与えたと回答しました。一方、25%の企業は、悪用速度の上昇が攻撃的セキュリティ戦略に最も影響したトレンドだと答えています。
Omdiaのプリンシパルアナリスト、Theresa Lanowitz氏は「AIを使った自動化攻撃が最大の懸念であり、攻撃的セキュリティ戦略への最大の影響要因として挙がったことは、攻撃者の新たな姿を現実的に映し出しています」と述べます。「AIによる自動化攻撃は容赦がありません。決してあきらめず、攻撃の糸口を探し続けます」
同氏は、エージェントは目的を達成するために、あらゆる経路を探ると警告します。これはセキュリティチームにとって新たな課題です。Lanowitz氏によれば、Omdiaの調査では、自社の攻撃対象領域を完全に可視化し、データと資産の100%をリアルタイムで把握できている企業は25%にとどまります。把握していない経路は守れません。
Justin O’Leary氏は独立系のセキュリティ研究者です。同氏は、Hugging Faceへの侵入では、OpenAIのエージェントが従来と同じ攻撃経路をたどったものの、時間が圧縮されていたと指摘します。「特別なことは何もなく、ただ速いだけです」
同氏によると、AI自動化が脅威アクターにもたらす最大の利点の一つは、特定のアカウントのIDおよびアクセス管理ポリシーや、そこに含まれるマネージドサービス間の信頼関係を素早く洗い出せることです。「通常なら数週間かかる、時間のかかる作業です」とO’Leary氏は語ります。
防御側にも求められるマシン速度
セキュリティチームは、今日の脅威環境における高速な自動化攻撃をどう防げばよいのでしょうか。Omdiaの調査では、85%の企業が攻撃的セキュリティへの支出を増やしています。Lanowitz氏は、サイバーセキュリティのリーダーがより積極的な姿勢の必要性を理解している表れだと見ています。「AIを活用して攻撃者の先を行くことが、セキュリティチームの進む方向です」と同氏は述べます。
積極的な姿勢は、不審な挙動を一切引き起こさず、アラートも発生させないタイプの攻撃チェーンや脆弱性に対して、特に重要です。O’Leary氏は「防御側はAIを使って、悪意ある者に先んじて、環境内で誰が実際に何をできるのかを洗い出し、検証できます」と語ります。「トリアージを速くするだけでは、そうした問題は見つかりません」
脆弱性管理について、Toomey氏は自動パッチ適用は検討に値するものの、成熟した組織が慎重に導入する場合に限ると述べます。「リリースリングを用いた成熟したプロセスを構築し、早期アクセスへの登録を認めることもできます」と同氏は言います。「パッチを段階的に展開し、更新したシステムの健全性を監視します。異常が返ってこないことを確認してから、さらに広げていくのです」
ただし、自動パッチ適用はすべての組織に向くわけではないと同氏は認めます。企業が防御向けにAIを最適化し、より速い悪用や自動化攻撃に先んじる方法を見いだすまでには、時間がかかるといいます。「ずっと先の長期的な視点では、状況は良くなるかもしれません。しかし短期的には、痛みを伴うでしょう」
翻訳元: https://www.darkreading.com/cyber-risk/ai-attacks-security-strategies