Atlassianは、自社管理型のDataAlly製品に存在する重大な任意ファイルアクセスの脆弱性(CVE-2026-21589)を修正するパッチを公開しました。その1日後、watchTowrの研究者が脆弱性の技術的な解説を公開してから数時間後には、攻撃者がこの脆弱性を悪用しようとする動きが確認されています。
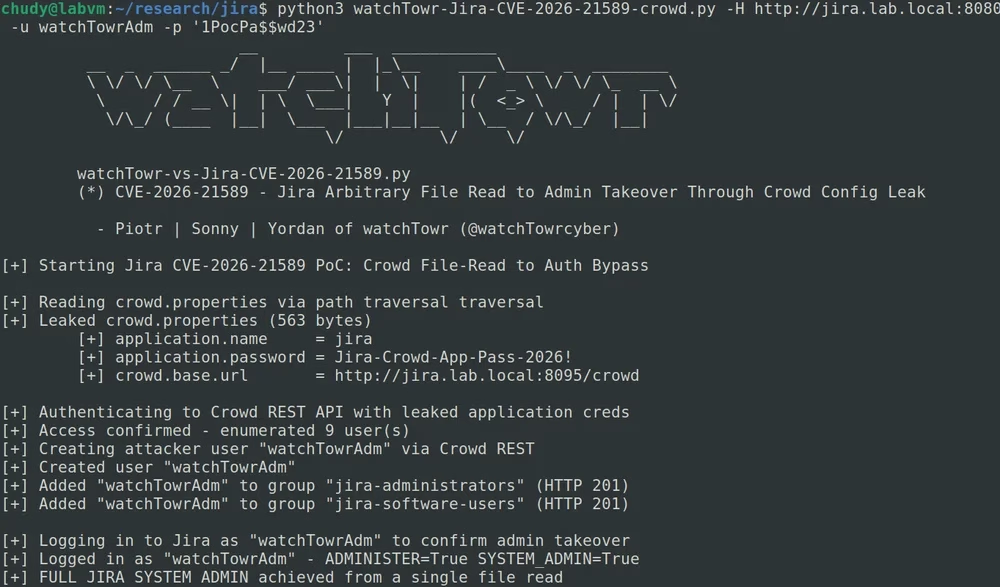
CVE-2026-21589のPoCの動作の様子(出典:watchTowr)
脅威インテリジェンスベンダーのPrevidianは火曜日の深夜、「悪用の試みが当社のハニーポットネットワークに到達し始めた」と警告し、攻撃元IPアドレスの一覧を共有しました。
CVE-2026-21589について
CVE-2026-21589は、AtlassianのBitbucket Data Center、Confluence Data Center、Jira Service Management Data Center、Jira Software Data Center、Bamboo Data Center、Crowd Data Center、Crucible、Fisheyeのすべてのバージョンに影響します。
悪用に成功すると、攻撃者は脆弱なインスタンスのWebアプリケーションのルートディレクトリ内にある特定のファイルにアクセスできる可能性があります。
Atlassianはアドバイザリで、「構成によっては機密ファイルが存在し、リスクが高まる場合がある」と説明しています。一方で、「悪用には対象ファイルの正確な名前とパスを事前に把握している必要があり、この脆弱性ではディレクトリの内容を列挙したり一覧表示したりすることはできない」とも述べています。
CVE-2026-21589の技術的な詳細
攻撃的セキュリティ企業のwatchTowrは、修正内容を詳しく調べてCVE-2026-21589の原因を特定しました。原因は、脆弱な各製品が共通で使用するライブラリatlassian-plugins-webresource*.jarにありました。
watchTowrが脆弱なJARファイルとパッチ適用済みのJARファイルを比較したところ、ルーティングのコードに特有の挙動が見つかりました。二重コロン(::)をスラッシュ(/)に変換する関数です。この挙動により、攻撃者は..::..::..::<dir>::file.txtのような形のパストラバーサル用ペイロードを、リソース配信用のルートに紛れ込ませることができます。このルートではスラッシュを除去する防御策が事実上すり抜けられてしまいます。
watchTowrはJiraのカラーピッカー用プラグインのルートを利用し、通常は保護されているWEB-INF/web.xmlの読み取りに成功しました。ConfluenceとBitbucketでも同等のルートがあることを示しています。事実上、アプリケーションサーバー内のあらゆるファイルを読み取れる状態でした。
ファイルの読み取りだけでは「重大」の評価にはふさわしくないように思われました。そこで同社は、一部の構成には機密ファイルが存在するというアドバイザリの示唆をたどって調査を進めました。
その結果、Atlassian Crowdの環境では、WEB-INF/classes配下にcrowd.propertiesが保存されていることがわかりました。このファイルにはアプリケーション名とパスワードが平文で含まれています。
漏えいした認証情報を使えば、攻撃者はAtlassianのIDおよびSSOの基盤であるCrowdと直接「やり取り」できます。ユーザーの一覧取得や新規アカウントの作成に加え、jira-administratorsなどのグループへの追加も可能で、事実上Jiraの管理者になれます。
watchTowrはPoCエクスプロイトを作成しましたが、公開はしていません。一方で、Jira、Confluence、BitBucketのインスタンスがCVE-2026-21589に対して脆弱かどうかを確認できるスクリプトを提供しています。
Atlassianは、できるだけ早く修正済みバージョンにアップグレードするよう顧客に強く促しています。
すぐに対応できない場合は、アップグレードできるまで脆弱なインスタンスをインターネットから切り離すか、外部ネットワークからのアクセスをブロックするよう勧めています。
さらにAtlassianは、アクセスログのリクエスト行に特定の兆候がないかを分析し、侵害の痕跡を確認するよう顧客に呼びかけています。
翻訳元: https://www.helpnetsecurity.com/2026/10/07/exploitation-critical-atlassian-flaw-cve-2026-21589/