詐欺グループが、スポンサー提携先を探すブランドになりすまし、YouTubeクリエイターのGoogleアカウントを狙っています。
攻撃者はクリエイター本人の動画に言及した個別メールを送り、標的を精巧な偽のコラボレーションプラットフォームへ誘導します。クリエイターは一見ごく普通の案件契約のように手続きを進めますが、その最後にGoogleでのサインインを求められます。
ESETの研究者によると、最近確認されたキャンペーンの一つは、ワイヤレス音響・映像機器の正規メーカーであるHollylandになりすましています。NikeやSpotifyの名前を使って誘い込む、ほぼ同一の亜種も確認されています。
「認証」ステップに仕掛けられた罠
詐欺師は手間をかけて標的にGoogleアカウントの認証情報を入力させます。まずメールで報酬条件を交渉し、その後クリエイターを洗練されたサイトへ誘導します。このサイトには、キャンペーンの指標、大手ブランドのロゴ、収益計算ツール、契約や支払いを扱うとされるツールまでそろっています。
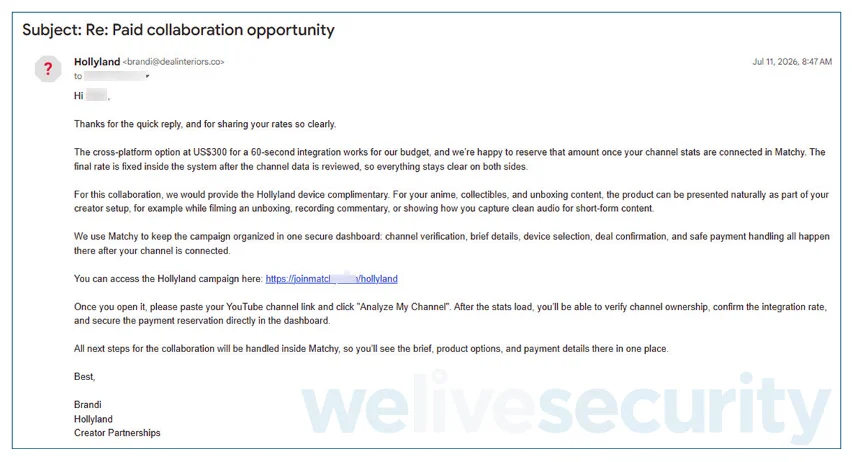
偽のコラボレーションプラットフォームへ誘導する2通目のメール(出典:ESET)
このサイトはクリエイターのチャンネルから公開データを取得し、自分向けにカスタマイズされた体験だと思わせます。そのうえで初めてGoogleのサインインを促します。名目は、チャンネルの所有権を確認する手順です。
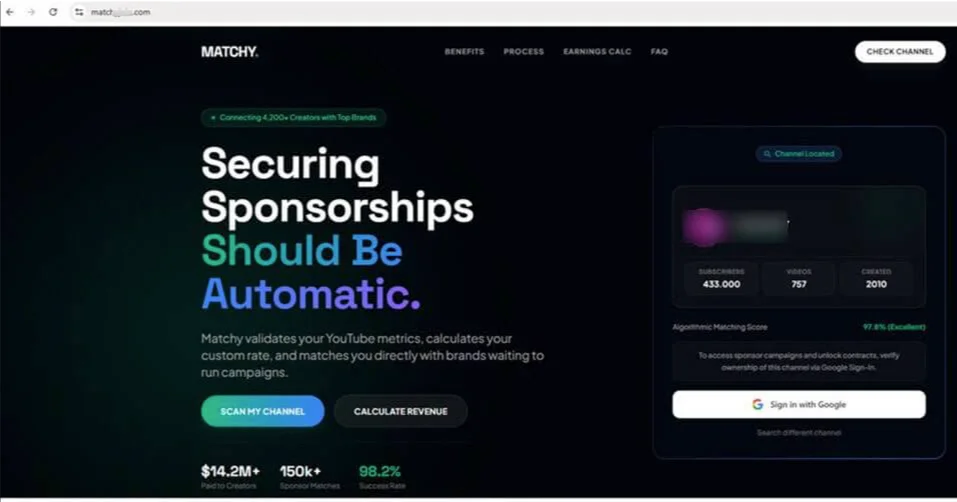
「Googleでログイン」の要求画面(出典:ESET)
被害者にとって不幸なことに、パスワードとワンタイム認証コードを入力すれば、GmailやDriveからYouTubeチャンネルそのものまで、アカウントのすべてを攻撃者に渡すことになります。
被害に遭ったあるクリエイターによると、侵入者は電話番号と復旧用メールアドレスを自分のものに差し替え、新しいバックアップコードも生成しました。本人が取り戻しにくくするためです。
詐欺を見抜くには
偽のコラボレーションプラットフォームの名称、見た目、ホスティングするドメインは定期的に変更されています。
ESETが確認した事例では、名称はMATCHY(joinmatchy[.]comまたはmatchyjoin[.]com)やSCOUTY(joinscouty[.]com)でした。ほかにも最近報告された詐欺の試みでは、TUBIVE(mytubive[.]com)が使われていました。
ESETの研究者は次のように説明しています。「これらはすべて、一部の構成要素を維持したまま、クリエイターを誘い込むための偽の身元だけを入れ替える『モジュール型』の手口を示しています。各サイトは基本的な機能が共通しており、ファビコン、メタディスクリプション、ソースコードの一部も共有しています」
これらのメールがHollyland(あるいはNike、Spotify、Maono)から送られたものではないと見分ける最も分かりやすい手がかりは、送信元メールアドレスがこれらの企業とまったく無関係な点です。
誘導先の「コラボレーションプラットフォーム」をじっくり調べれば、ほかにも不審な点に気づくはずです。これらのページは、簡単な確認を通過することに主眼を置いており、詳しい調査には耐えられないからです。
似た例もあります。ゲーミングチェアやデスクを設計・製造するブランドのAndaSeatは最近、Creoventura(creoventura[.]com)という代理店を名乗るスポンサー案件について注意を呼びかけました。
同社は「Creoventuraは、AndaSeatといかなる関係もありません。提携もしていません」と投稿しました。Creoventura社のサイトにある「取引先ブランド」の一覧を、はっきり否定した形です。(偶然かどうかは分かりませんが、HollylandとMaonoもこの一覧に載っています)
この代理店のサイトは一見すると正規のものに見えます。会社登記番号や実在の住所まで掲載しています。しかし、名乗っている姿とは異なることを示す点がいくつかあります。
たとえば、サイト上の社名Creoventuraは、英国の公式登記簿の綴りCreoventureと微妙に異なります。登記簿に記載された事業内容も、インフルエンサーマーケティングではなく、IT・経営・エンジニアリングのコンサルティングです。
また、サイトのSNSアイコンのリンク先は、X、LinkedIn、Instagram、TikTokの汎用トップページにとどまり、実際の企業プロフィールではありません。さらに、このドメインは2026年8月にNamecheap経由でわずか1年間の契約で登録され、所有者情報も非公開です。いずれも詐欺キャンペーンで使い捨てられるサイトに典型的な特徴です。
クリエイターが身を守る方法
ESETは、スポンサー案件のオファーを受けたクリエイターに、先へ進む前に独自に真偽を確かめるよう助言しています。メールに返信したりリンクをクリックしたりせず、ブランドの公式な連絡先を自分で調べ、オファーと送信者が本物かどうかを問い合わせるべきだとしています。
送信者のメールアドレスや、誘導先プラットフォームのドメインも精査してください。プロらしいデザインや見慣れたロゴがあっても、正規のサイトだとは限りません(偽のコラボレーションプラットフォームが示すとおりです)。
ESETは次のように助言しています。「Google、Apple、Facebookなどのシングルサインオン(SSO)でサインインする前、またはアクセスを許可する前に確認してください。サインインページがプロバイダー自身のドメイン(例:accounts.google.com)にあることを確かめてください。偽のページは本物と見分けがつかないほど似ている場合があります」
「次に、権限の一覧を確認してください。たとえば、チャンネルの確認だけが目的のサイトに、チャンネルを管理する理由はありません。見覚えのないアプリケーションやサービスを許可しないでください」
最後にESETは、強力で固有のパスワードと、二要素認証またはパスキーでアカウントを守るよう促しています。
アカウントがすでに侵害された疑いがあるクリエイターは、素早く対処する必要があります。
GoogleのセキュリティチェックアップDを実行すると、最近のセキュリティイベント、ログイン中のデバイス、復旧用情報、サードパーティとの連携を確認できます。見覚えのないものは削除してください。あわせてパスワードを変更し、二要素認証が無効なら有効にしましょう。
アカウントからロックアウトされた場合や、身に覚えのない変更に気づいた場合は、Googleの公式アカウント復旧ページを利用できます。
翻訳元: https://www.helpnetsecurity.com/2026/10/08/scams-targeting-youtube-creators-sponsorship/