AWSは、AIエージェント向けのオープンソースサンドボックス「Strands Box」を公開しました。OSレベルの分離に加え、エージェントがこれまでに実行した操作を踏まえて次の操作の可否を判断できるルールを組み合わせているのが特徴です。Boxは開発者プレビュー段階にあり、Apple silicon搭載のMacで動作します。Linuxへの対応も予定されています。
コーディングアシスタントを運用している方なら、Strands Boxが狙う課題はおなじみでしょう。エージェントはファイルを読み、シェルコマンドを実行し、自ら書いたコードを動かし、APIを呼び出します。AWSが「YOLOモード」と呼ぶ、人間によるレビューなしにすべての操作を承認する状態で動かしているケースも少なくありません。この状態のエージェントは、作業ディレクトリの外に出たり、破壊的なコマンドを実行したり、別の用途のために用意された認証情報を拾ってしまったりする恐れがあります。
コンテナやmicroVMを使えば、エージェントがアクセスできる範囲を囲い込めます。しかし、いったんその囲いの内側にツールが入ってしまえば、エージェントがそのツールをどう使うかについて、分離の仕組みは何も制御できません。
出口は一つ、しかもポリシーを経由
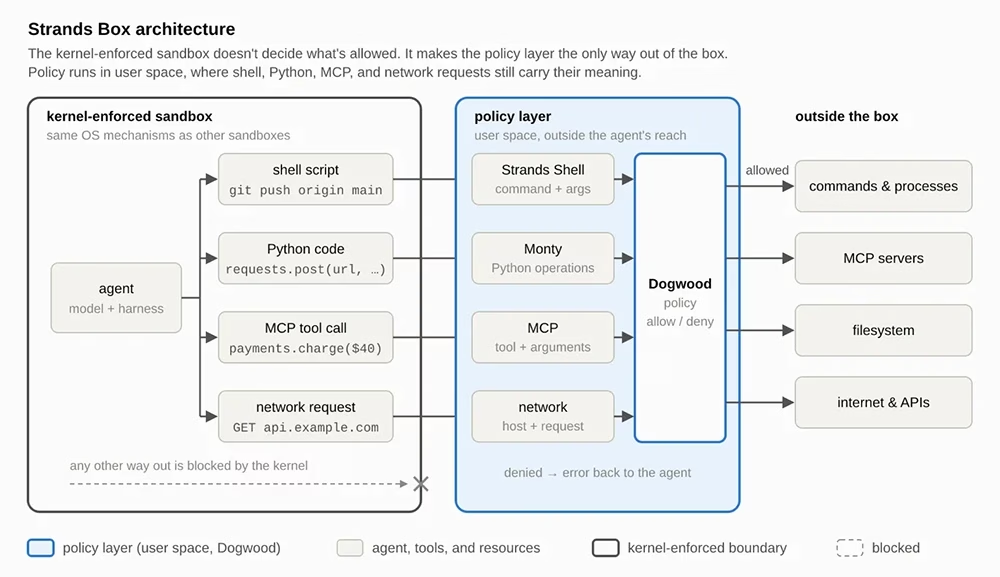
Strands Boxは、macOSのSeatbeltを使ってエージェントをカーネルレベルで強制されるサンドボックスに閉じ込めます。そして、シェルコマンド、Pythonコード、ツール呼び出し、ネットワークトラフィックを、4つのチェックポイントに経由させます。シェルインタプリタ、Pythonインタプリタ、MCPサーバ向けのブローカー、そしてネットワークトラフィック向けのゲートウェイです。AWSがこの設計について公開した解説記事を執筆したMarc Brooker氏は、サンドボックスの役割は「ポリシー層がボックスから出る唯一の経路であることを保証すること」だと述べています。
各チェックポイントは、操作を許可するかどうかをDogwood Local Engineに問い合わせます。Dogwoodは、AWSが今年オープンソース化したポリシー言語で、エンジンが検査する対象は、ルールで許可されない限りすべて拒否されます。4つのチェックポイントはいずれも共通のイベント履歴に書き込むため、ルールはツールをまたいだ操作を関連付けられます。たとえば、顧客データ用ディレクトリのファイルをエージェントが読み取った後は、読み取りがシェルコマンドによるものでもPythonスクリプトによるものでも、外部へのHTTPリクエストをブロックするといったルールが書けます。
Brooker氏が挙げる例には、テストに合格した後に限ってgit pushの実行を許可する、決済APIの利用を1日100ドルに制限する、といったものがあります。AWSの解説では、インシデント対応エージェントによるSlackへの投稿を10分間に3回までとする例が紹介されています。4回目の投稿にはルール名を示したHTTP 403が返され、エージェントは待つべきだと判断できます。
ネットワークゲートウェイはシークレットの扱いも担います。設定済みのAPIキーについては、エージェントが保持するのはプレースホルダートークンだけです。ゲートウェイが外部への送信時に本物の値へ差し替えます。AWSへの呼び出しでは、ゲートウェイがリクエストに署名します。そのため、エージェントが環境変数をダンプしても、これらのキーについてはプレースホルダーしか見つかりません。
ツールがカバーしない範囲
box.tomlでエージェントに直接許可したファイルは、OSによって保護されます。これらへの読み書きはポリシーエンジンにも履歴にも届きません。特定のファイルをルールで制御したい場合は、直接許可のリストに入れず、インタプリタ経由でアクセスさせる必要があります。
「顧客から寄せられる現実のエージェント分離の課題に対処するうえで、私たちのアプローチは正しいと考えていますが、この分野に選択肢がトレードオフを伴わないものはありません。特にStrands Boxは、信頼しなければならないコードが多くなります(セキュリティの専門家はこれをTCB、つまり信頼されたコンピューティングベースと呼びます)。インタプリタやプロトコルインターセプタといった複雑なコードも含まれます。私たちはこのコードをRustで構築し、セキュリティを高めるためにテスト、ファジング、検証に投資してきました。しかし実際には、コードが増えればバグの余地も増えます。この分野ではバグがポリシーの回避につながりかねません」とBrooker氏は説明しています。
ルール自体の作成にも手間がかかります。Brooker氏は、Dogwoodのポリシーは読み書きが難しく見えることを認めたうえで、最先端のコーディングエージェントならすでにうまく書けると述べています。AWSはこの作業向けに、ポリシー作成スキルも提供しています。インストール済みのハーネスを検出し、box.tomlの雛形とベースラインのポリシーを生成するCLIも、ロードマップに入っています。
Strands BoxはGitHubで無償公開されています。
翻訳元: https://www.helpnetsecurity.com/2026/10/12/aws-strands-box-open-source-ai-agent-sandbox/