日本のクラウドプラットフォーム「IDCFクラウド」の大部分が、壊滅的なランサムウェア攻撃によって深刻な機能不全に陥りました。同クラウドは数百社の企業や政府機関が利用する重要なインフラです。現時点で、被害を受けた組織は495に上ることが確認されています。クラウド事業者のIDCフロンティアは、侵害されたサーバー上のデータを自力で復旧できる可能性は極めて低いと警告しました。このため、隔離された外部バックアップを持たない顧客は、データが永久に失われかねない厳しい状況に直面しています。
この深刻な侵入が発生したのは10月7日の午前3時40分頃(日本標準時)です。攻撃者はソフトバンク子会社が運営するクラウドプラットフォームの主要ゾーン、東日本リージョン1のインフラに侵入しました。IDCフロンティアはランサムウェア攻撃を公式に確認し、マルウェアの横展開を食い止めるため、被害を受けたシステムへのネットワークアクセスを遮断しました。
広範囲に及ぶ被害とデータ喪失のリスク
最も深刻な影響が集中しているのは、Tesla、Henry、Pascal、Jouleの4つのアベイラビリティゾーンです。これらのゾーン内でホストされていた仮想サーバーは完全に停止し、一切応答しない状態が続いています。IDCフロンティアは、侵害された環境内にある顧客データの抽出や復元は、不可能とまでは言わないまでも極めて困難であると正式に認めました。同社の現時点での見解によると、データを取り戻せるのは、被害を受けた顧客自身が独自に保管している外部バックアップを利用する場合に限られます。
同社は被害組織に対し、被害のない別のリージョンの施設に情報システムを新たに再構築するよう緊急に呼びかけています。東日本リージョン1の残る2つのアベイラビリティゾーン、東日本のその他のリージョン、西日本リージョンについては、これまでのところ攻撃者が侵入した形跡は確認されていません。それでも同社は万全を期す措置として、顧客に自力でのバックアップ確保を強く推奨するとともに、全リージョンの管理コントロールパネルへのアクセスを一時停止しました。包括的なセキュリティ監査が続くなか、IDCフロンティアのエンジニアは、顧客からの確認済みの依頼に限り、サーバーの起動や停止といった基本的な仮想マシン操作を手作業で実施しています。
大手企業にも広がる二次被害
この攻撃の影響は、クラウド事業者の枠を大きく超えて急速に拡大しました。10月9日、東日本旅客鉄道(JR東日本)は、IDCフロンティアへの侵害に起因して顧客の機微な情報が流出した可能性があると警告しました。JR東日本のチケット予約サービス「えきねっと」と会員制プログラム「大人の休日倶楽部」のメール配信業務は、侵害された外部委託先が管理していました。このため、それぞれ約167万件と約39万件の個人データが重大な脅威にさらされています。
会員制プログラムの会員については、メールアドレスに加えて、生年月日、会員番号、クレジットカードの有効期限が漏えいした可能性があります。ただし、JR東日本は、氏名、住所、電話番号、クレジットカード番号の全桁が攻撃者に取得された形跡はないと説明しています。これとは別に、同社の子会社であるビューカードも、約403万件のメールアドレスが漏えいした可能性があると発表しました。危険にさらされたデータの合計は約609万件に達しますが、各データベース間で相当数の重複がある可能性があります。攻撃者が実際にこれらのデータを外部へ持ち出したかどうかは、確認されていません。
独立したバックアップの重要性
コンテンツ管理システム「Movable Type」の開発元として知られるSix Apartは、この攻撃が事業に与えた深刻な影響を示す具体例となりました。IDCFクラウドの停止を受け、同社のクラウド版を稼働させていた31台の重要なサーバーが突然停止しました。ホストされていたすべてのウェブサイトと、その管理画面にアクセスできなくなりました。同社は、感染したインフラ上で侵害されたサーバーを復旧しようとしても無駄だと、すぐに判断しました。
10月8日までに、Six Apartは31台すべてのサーバーをさくらのクラウドへ移行しました。この復旧を可能にしたのは、攻撃のわずか数時間前にあたる10月7日午前1時に作成されたバックアップです。重要なのは、このバックアップがGoogle Cloudに保管され、侵害されたIDCFのインフラから完全に隔離されていたことです。この先見の明によってシステムは迅速に復元されましたが、最後のバックアップ作成後に加えられた変更は失われました。
攻撃者の主張を検証する
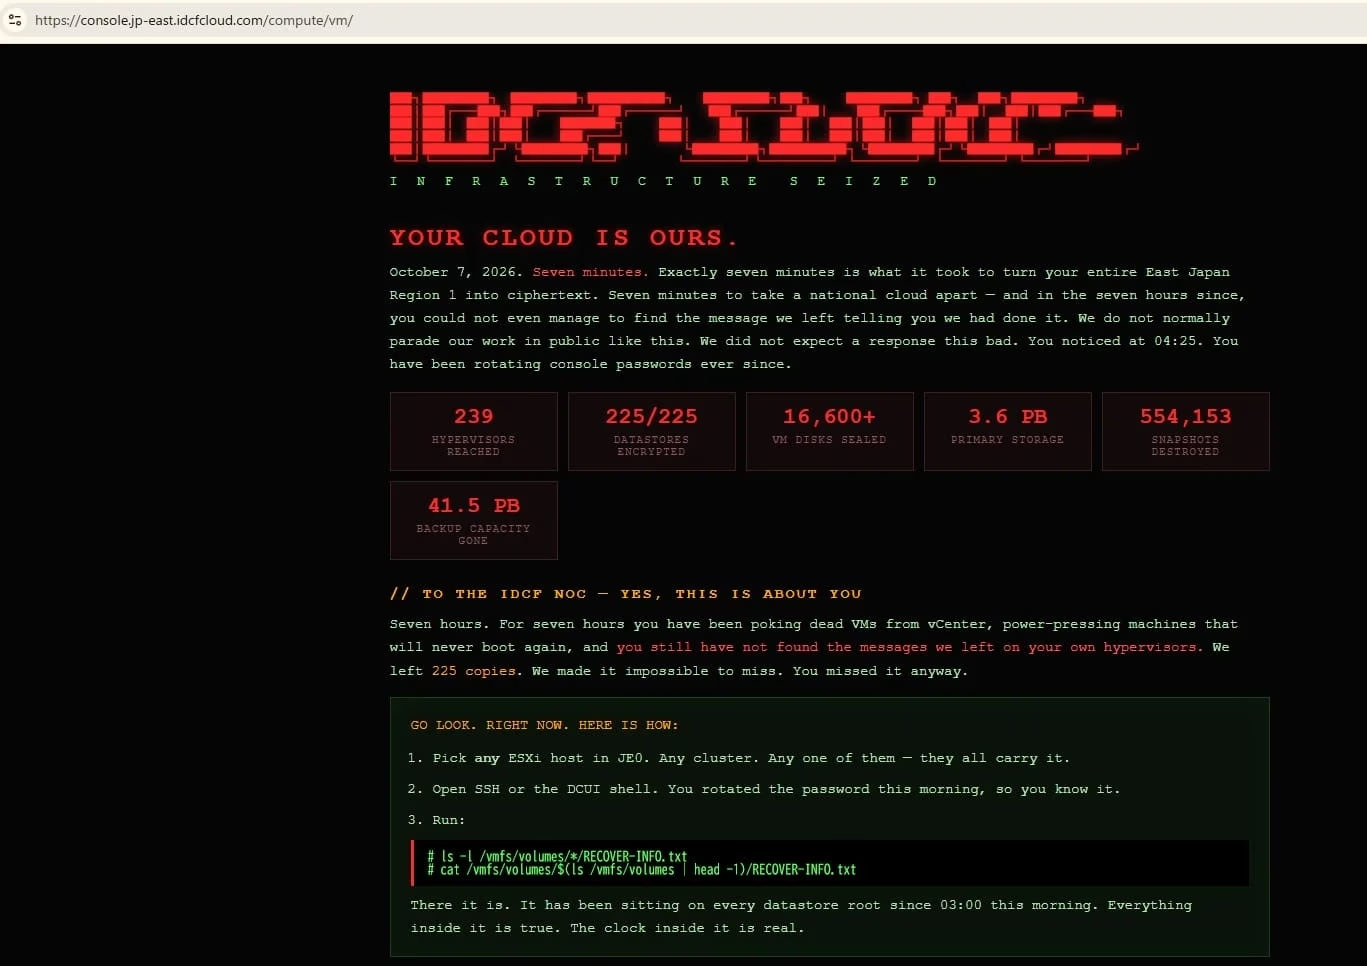
攻撃者がIDCFクラウドの管理コンソールに大胆にも直接埋め込んだ脅迫文によれば、破壊の規模はさらに壊滅的だったとみられます。アクセス制限が実施される直前に、この画面のスクリーンショットを保存していたユーザーがいました。犯人らはこの厚かましいメッセージの中で、東日本リージョン1のインフラ全体をわずか7分で暗号化したと豪語しています。
攻撃者の主張によると、239台のハイパーバイザーを侵害し、合計3.6ペタバイトに及ぶ225台すべてのデータストレージアレイを暗号化しました。さらに、1万6600を超える仮想ディスクを使用不能にし、55万4153件のシステム状態スナップショットを破壊したといいます。加えて、41.5ペタバイトに相当する重要なバックアップストレージ容量も破壊したと主張しています。IDCフロンティアはこれらの壊滅的な数字を公式には確認していません。そのため、犯人側の主張だけでは被害の実態を独自に見積もることはできません。
ハイパーバイザーが侵害されたとされる点は、この侵入の中で最も危険な側面です。ハイパーバイザーは、物理サーバー上の仮想マシンを制御する基盤ソフトウェアです。この基盤層の完全な制御を握れば、攻撃者は膨大な数の顧客システムを一瞬で破壊できます。状態スナップショットが組織的に破壊されたことで、復旧作業はさらに困難になりました。管理者は、侵害されたマシンを以前の安全な状態へ素早く戻す手段を奪われたからです。高度なランサムウェア攻撃を受けた後に復旧するうえで、侵害された主要インフラからアクセスできない、独立して隔離されたバックアップこそが最後の、そして最も確実な命綱であることを、今回の事案ははっきりと示しています。
翻訳元: https://meterpreter.org/idcf-cloud-ransomware-attack-japan/