攻撃者がMicrosoft Power BIの信頼されたドメインを悪用し、フィッシングの誘い文句を配信しています。被害者は、攻撃者に永続的なリモートアクセスを与える不正なScreenConnectのリモート監視・管理(RMM)クライアントをダウンロードさせられます。この攻撃キャンペーンはHuntressの研究者が報告しました。
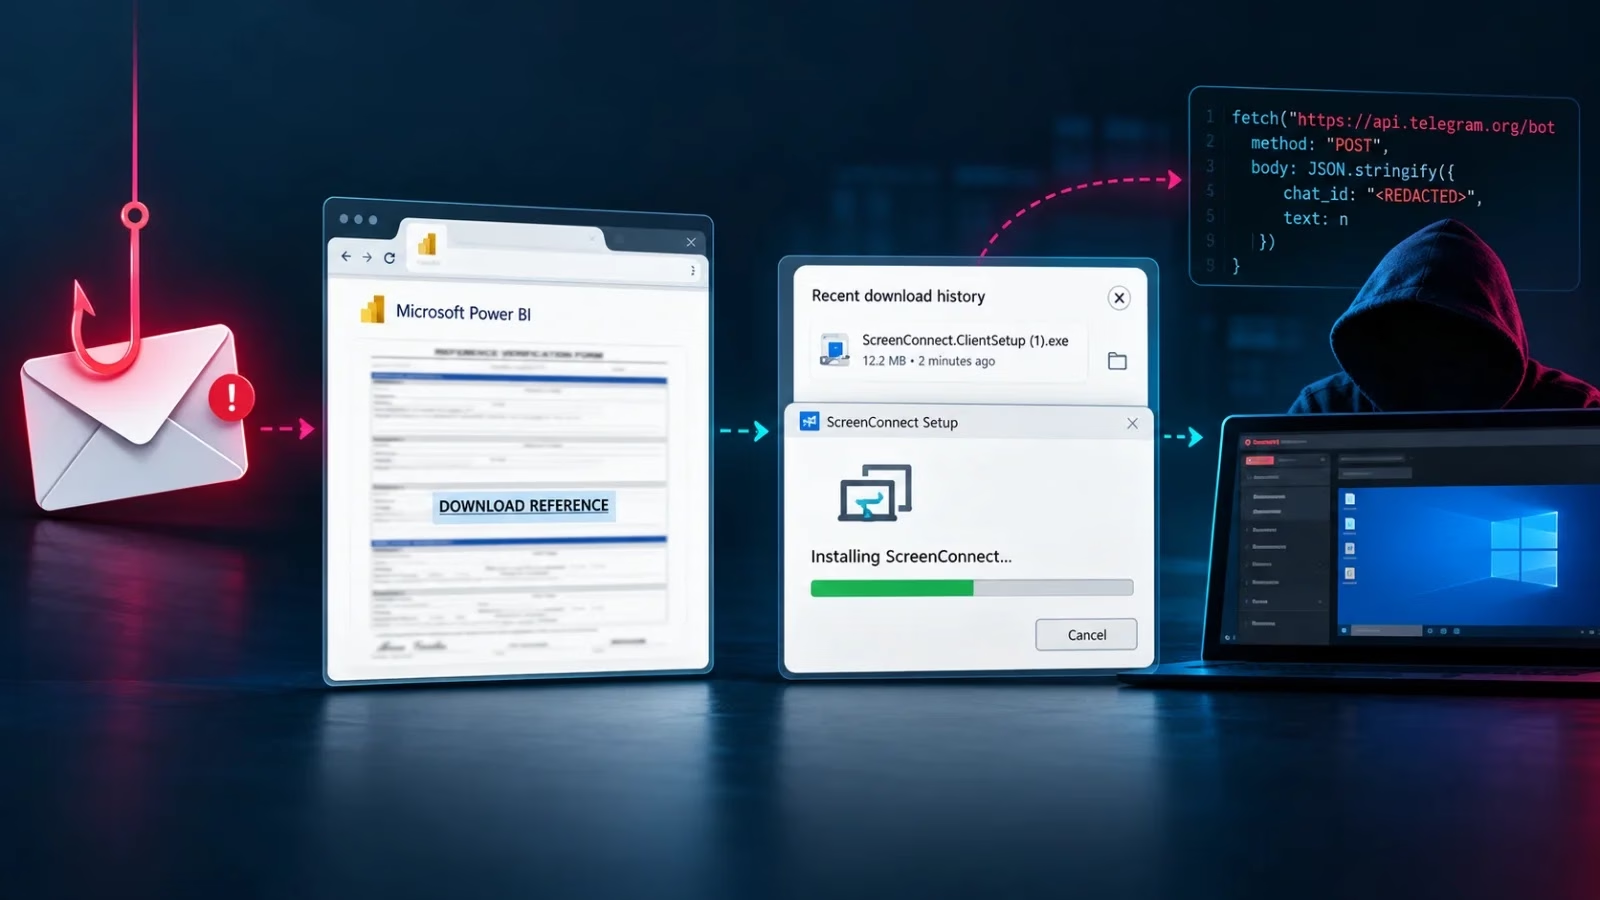
Huntressが公開した調査によると、攻撃者は正規のプラットフォームを悪用してメールセキュリティを回避し、フィッシングの信憑性を高めることがよくあります。今回のキャンペーンでは、正規のドメインapp.powerbi[.]com上に置かれた偽の参考資料へのリンクを含むフィッシングメールが、Outlook経由で送り付けられました。
この手法は過去の攻撃でも知られています。攻撃者は、乗っ取ったアカウントや使い捨てのアカウントで本物のダッシュボードを作成し、悪意のあるリンクを埋め込んで一般公開します。リンク先はMicrosoftの正規ドメインであるため、これを信頼するMicrosoft 365のメールフィルターやゲートウェイをすり抜ける可能性があります。
Huntressがこのキャンペーンを最初に確認したのは9月10日です。複数のエンドポイントで、配信経路、ScreenConnectクライアント、ネットワーク上の痕跡が共通していました。過去にさかのぼって調査したところ、あるRMMに関連するクライアントと設定が、別々のインシデントで他の22台のエンドポイントにも影響していたことが判明しました。
Power BIのページには、ぼかしの入ったフォームと「Download Reference」ボタンが表示されます。ボタンをクリックすると新しいタブが開き、dailylifeproject[.]site/S/に接続します。他のインシデントでは、burnsworth[.]site、essaywritingservice[.]site、openpediatrics[.]siteが使われていました。
このページには、ハードコードされたTelegram Bot APIの認証情報とチャットIDも埋め込まれていました。これを通じて、被害者のIPアドレス、位置情報、ブラウザ、OS、ダウンロード状況が攻撃者に報告されます。チェックを通過できなかった訪問者は、check.vykyn[.]click/E/にリダイレクトされました。burnsworthの亜種はWindowsのデスクトップ環境のみを対象とし、Microsoftや不明なISPからのアクセスを除外していました。
少し待つと、スクリプトが非表示のリンクをクリックし、ScreenConnect.ClientSetup.exeをダウンロードさせます。ページには「Reference Verification Form downloaded successfully」というメッセージが表示されます。インストーラーはhamham27[.]screenconnect[.]comのテナントから配布されていました。
攻撃者は亜種間でテナントとパスを共通にしたまま、「t」パラメータだけをILEAYEASAN、PERFECTO、PAPASUPEなどの値に変更していました。誘い文句ごとに固有のアクセストークンを使っているとみられます。
最初の不正クライアント(2b302081e9e777d0)は、instance-g01s1n-relay[.]screenconnect[.]comに接続しました。続いて、onthegotree[.]siteに接続する2つ目のクライアント(43773b3da4ccb17b)をセットアップしています。
あるインシデントでは、最初のクライアントがCMDファイル(LyN03DvVjUKPrun.cmd)を実行しました。このファイルは、tempディレクトリからPowerShellスクリプトSCAutoFix.ps1を起動します。スクリプトはonthegotree[.]siteから追加のインストーラーをダウンロードして実行し、その後、検知を逃れる目的とみられる形で最初のScreenConnectインスタンスをアンインストールしました。
その後、クライアントはHideUL_x64.exeを実行しました。Huntressは、これを攻撃者の活動をユーザーやセキュリティソフトから隠す防御回避ツールと評価しています。また、SCAutoFix.ps1を2分ごとに実行するスケジュールタスク「SCAutoRepairEvery2Min」も作成されました。SOCは、この段階で攻撃を阻止しました。
防御側は、信頼されたクラウドサービス上のリンク、特にダウンロードにつながるものについて、フィッシング対策とユーザーからの報告ワークフローを見直す必要があります。
推奨される対策には、ScreenConnectの新規または想定外のインストールの監視、未承認のScreenConnectインスタンスへの接続の監視、リモートアクセスツールに関連するスケジュールタスクやスクリプトの監視、リモート管理ソフトウェアを承認済みインスタンスに限定すること、そして複数のRMMクライアントがインストールされたエンドポイントの調査が含まれます。
翻訳元: https://cyberpress.org/fake-power-bi-screenconnect-malware/