日本の大手クラウド・デジタルインフラ企業であるIDCフロンティアは、同社のクラウドサービス「IDCFクラウド」がランサムウェア攻撃を受け、東日本地域のデータセンター群で障害が発生したと公表しました。
同社によると、攻撃は10月7日の現地時間午前3時40分に始まり、ネットワークとシステムの停止を余儀なくされました。
IDCFクラウドは発表で、「調査の結果、東日本リージョン1の障害は第三者によるランサムウェア攻撃が原因であると判明しました」と説明しています。
同社は「正確な原因と影響範囲については、引き続き調査を進めています」とも述べています。
この攻撃により、同社のクラウドサービスを利用する495の企業・自治体に影響が出ているということです。
IDCFクラウドのIaaS(Infrastructure as a Service)プラットフォームを運営するIDCフロンティアは、東京に本社を置く多国籍投資持株会社ソフトバンクグループの子会社です。
同社は仮想サーバー、ストレージ、ネットワークを貸し出しており、顧客は日本国内のデータセンター上でWebサイトやアプリケーション、基幹業務システムを運用しています。
IDCフロンティアは攻撃を検知した後、侵害の拡大を防ぐため、影響を受けた「東日本リージョン1」のシステムを隔離して停止しました。
現在は、侵入経路の特定と遮断、ほかのリージョンのセキュリティ確認を進めています。
IDCFクラウドは、全リージョンのセキュリティを確認するまでの措置として、すべてのリージョンで顧客による管理コンソールへのアクセスを事前に無効化しました。安全が確認でき次第、アクセスを復旧するとしています。
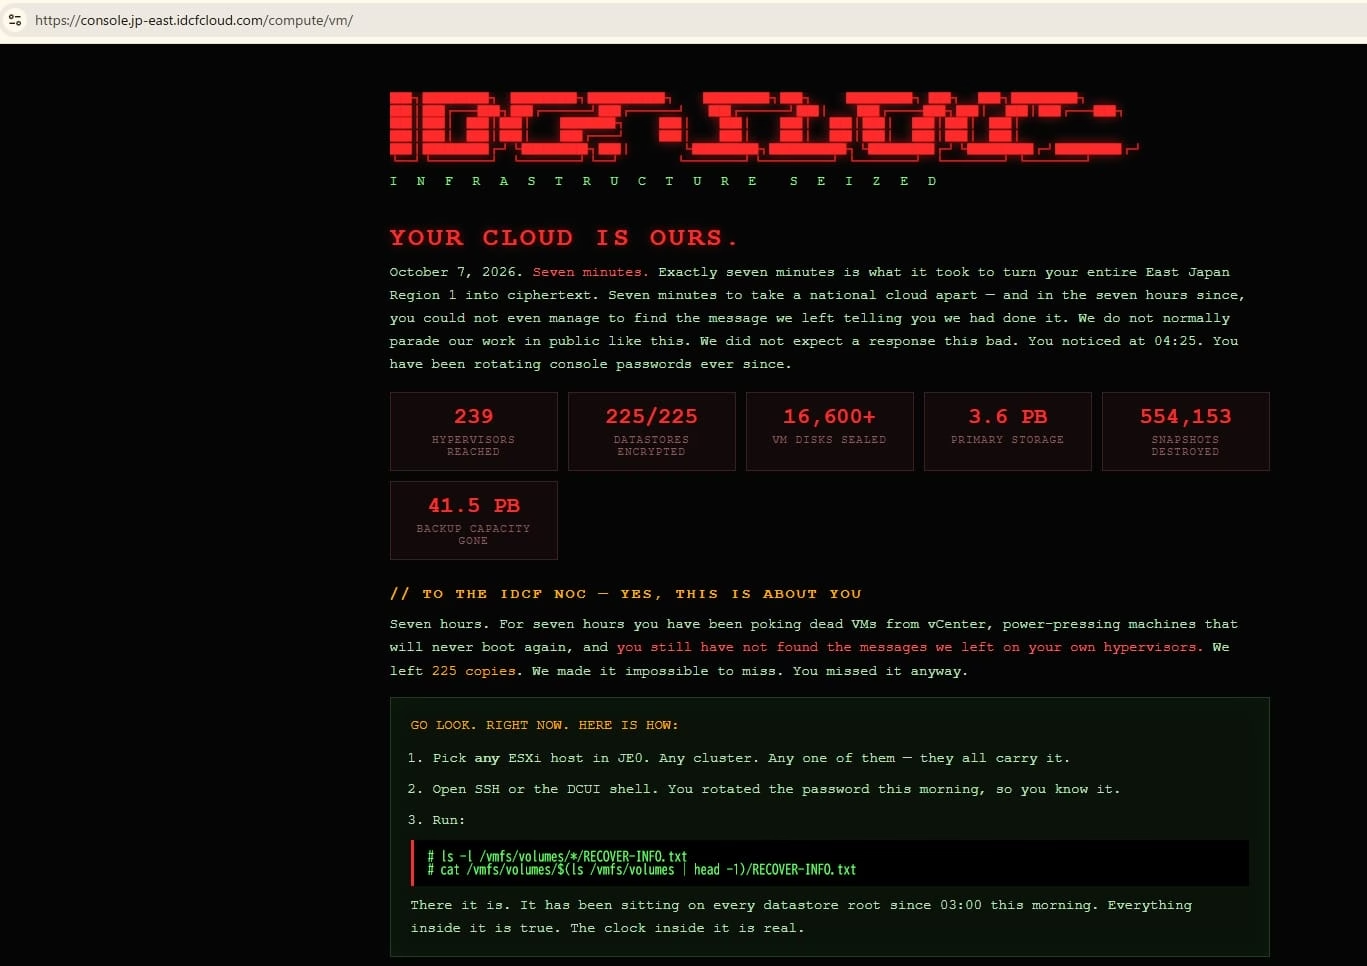
コンソールからロックアウトされる前に顧客が撮影したスクリーンショットには、攻撃者からのメッセージが表示されていました。攻撃者は、IDCFクラウドの東日本リージョン1のインフラへの侵入に7分しかかからなかったと主張しています。
さらに攻撃者は、3.6PBのデータに相当する225のデータベースを暗号化し、239台のハイパーバイザーに到達し、1万6,000のVMディスクを封鎖し、55万4,153件のスナップショットを消去したと主張しています。
ニッスイも被害
日本の水産・食品大手のニッスイは、物流子会社のニッスイロジスティクスが利用している外部データセンターへの不正アクセスの疑いにより、システム障害が発生したと昨日発表しました。
この影響で商品の出荷と入荷が止まっており、同社は個人情報や顧客データが漏えいしたかどうかを調査しています。
ニッスイは従業員約1万1,500人を擁する日本の水産・食品グループで、漁業、養殖、加工、販売にまたがる国際的なサプライチェーンを持っています。
ニッスイの障害がIDCFクラウドへの攻撃と関連しているかどうかは、分かっていません。
マクニカの研究者である瀬治山豊氏は、最近、日本の大手企業が相次いでサイバー攻撃の標的になっていると指摘しています。
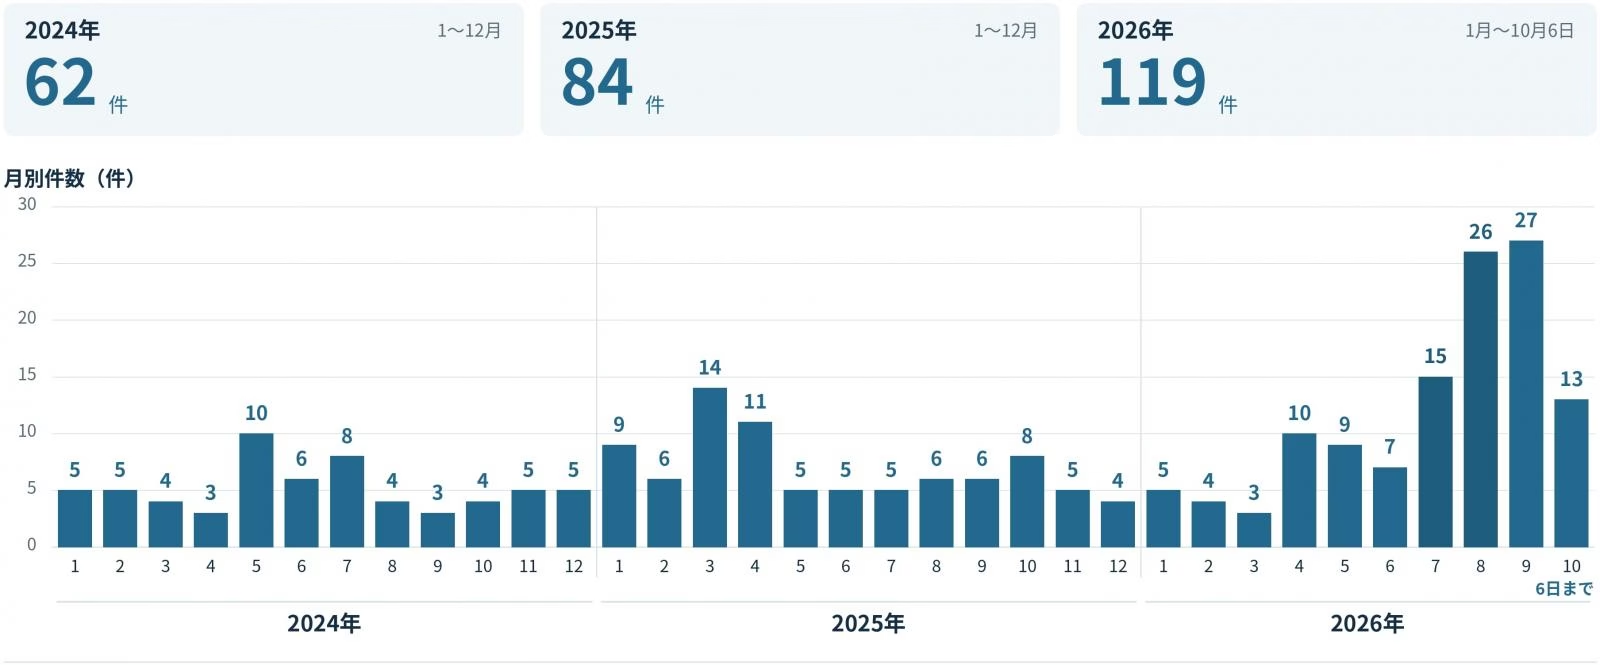
マクニカは年初から、個人情報の窃取やデータの露出を伴うサイバーセキュリティインシデントを119件確認しており、そのうち83件は7月1日から10月6日までに発生しました。
比較すると、同社が同じ基準で記録したインシデントは2025年が84件、2024年通年ではわずか62件でした。
これらのインシデントを分析すると、攻撃者はWebサイトやAPIを探り、アクセス制御、設定、認証の弱点を突いているほか、既知の脆弱性(n-day)を悪用していることが分かります。
瀬治山氏はBleepingComputerに対し、個々のWebサイト固有の弱点を見つけるには従来、相当な時間と労力が必要だったため、小規模な標的は狙われにくかったと語りました。
高性能で安価なAIツールの登場により、セキュリティ上の弱点を広く詳細に探索できるようになったことが、状況が一変しつつある理由かもしれません。