米当局は、ベネズエラの犯罪組織「トレン・デ・アラグア(TdA)」のメンバーで50歳のアニバル・アレクサンダー・カネロン・アギーレ容疑者を逮捕し、罪状認否を行いました。容疑は、マルウェアでATMを不正に操作し、数万ドルの現金を排出させた「ジャックポッティング」計画に関するものです。同容疑者は、得た収益をベネズエラ、メキシコ、コロンビアの暗号資産ネットワークを通じてロンダリングしていたとされます。その中には、分散型金融(DeFi)取引プラットフォームのTRONも含まれています。
この組織は、麻薬密売、密輸、誘拐と身代金要求、人身売買、恐喝など、金銭を目的とするさまざまな犯罪に関与しています。もともとは刑務所内のギャングでしたが、現在はベネズエラとメキシコを主な拠点とする多国籍の犯罪組織に成長しました。専門家によると、サイバー犯罪は、他の違法活動の資金を手軽かつ目立たずに調達する手段として、カルテル全般で存在感を増しています。
ブロックチェーン分析企業TRM Labsのグローバル政策責任者、アリ・レッドボード氏はDark Readingの取材に次のように語りました。「トレン・デ・アラグアは、ATMマルウェアをテロ資金調達の手段として使っています。そして現金をTRONに移し、通常の取引所への入金に見せかけています。これは、オンチェーンのインフラを持つ外国テロ組織(FTO)で、私たちが繰り返し目にしてきた手口と同じです」
カルテルのサイバー犯罪リーダー
この組織の摘発を主導するネブラスカ地区連邦検事局によると、カネロン・アギーレ容疑者は「プロメテウス」や「エンジニア」の通称で知られるカルテルの幹部です。この計画でATMの侵害と制御に使われたマルウェア「Ploutus-D」の主な設計者でもあります。カネロン・アギーレ容疑者らグループのメンバーに対する当初の起訴状によると、TdAは過去2年間、中南米と北米でATMを襲撃しました。2024年と2025年には、米国の銀行と信用組合117行から510万ドル超を盗んでいます。TdAのグループはメキシコとベネズエラを拠点としていますが、標的の大半は米国の銀行と信用組合でした。
FBIオマハ支局の特別捜査官を務めるユージーン・コウェル氏は、カネロン・アギーレ容疑者の逮捕と罪状認否を発表した声明で次のように述べています。「私たちは、首謀者やマルウェア開発者から米国内の実行部隊まで、ジャックポッティングのネットワーク全体を追及します。今後も資金の流れを追い、リソースを大幅に投入して、TdAのメンバーと幹部の逮捕・拘束を進めます」
ATMジャックポッティングは中南米の多くの地域で深刻な問題となってきましたが、近年は米国の金融機関を狙う動きが強まっており、2025年の被害額は2,000万ドルに上りました。犯罪グループはATMにマルウェアを物理的に仕込み、遠隔から端末を操作できるようにします。そして数千ドルの現金を排出させ、運び役(マネーミュール)がその現金で暗号資産を購入して、収益を洗浄します。
米国の起訴状は、2024年2月から2025年12月にかけて盗まれた510万ドルをTdAの犯行としています。一方、米財務省外国資産管理局(OFAC)は、問題はさらに広範囲に及ぶとの見方を示しています。1,500件を超えるジャックポッティング事件で、2025年8月時点で4,070万ドルが盗まれたとしています。
ブロックチェーンインテリジェンス企業Chainalysisの分析によると、トレン・デ・アラグアは盗んだ現金のロンダリングに暗号資産を多用しており、コロンビア、メキシコ、ベネズエラの犯罪組織が構築したインフラを利用しています。
Chainalysisのシニアインテリジェンスアナリスト、ケイトリン・マーティン氏は、同社によるこのグループの分析で次のように述べています。「オンチェーンの分析から、犯罪組織がロンダリングに共通のインフラを活用していることがわかります」
テロ組織に指定、海上で拘束
米当局者によると、トランプ政権は2025年2月にトレン・デ・アラグアをFTOに指定しました。それ以降、メンバー120人を起訴し、少なくとも73人を拘束しています。
米連邦検事のレズリー・A・ウッズ氏は、Dark Readingに送った声明で次のように述べています。「ネブラスカ地区は、捜査と訴追をより大規模な共謀事件へと発展させ、資金の流れをトレン・デ・アラグアとベネズエラの関係者までたどった、全米で最初の地区です。この件で物的支援の罪を問うたのも最初でした。捜査チームはこれらの標的を起訴するだけの証拠を握っていました。さらに、犯行の手口に関する専門知識を時間をかけて蓄積し、新たな被告を大陪審に次々と提示して、起訴につなげてきました」
FBIは3月、カネロン・アギーレ容疑者を「最重要指名手配犯10人」リストに加えました。当局によると、サイバー犯罪者が同リストに入るのは初めてです。ネブラスカ地区連邦検事局は、米沿岸警備隊が9月に海上でカネロン・アギーレ容疑者を拘束したことを認めています。
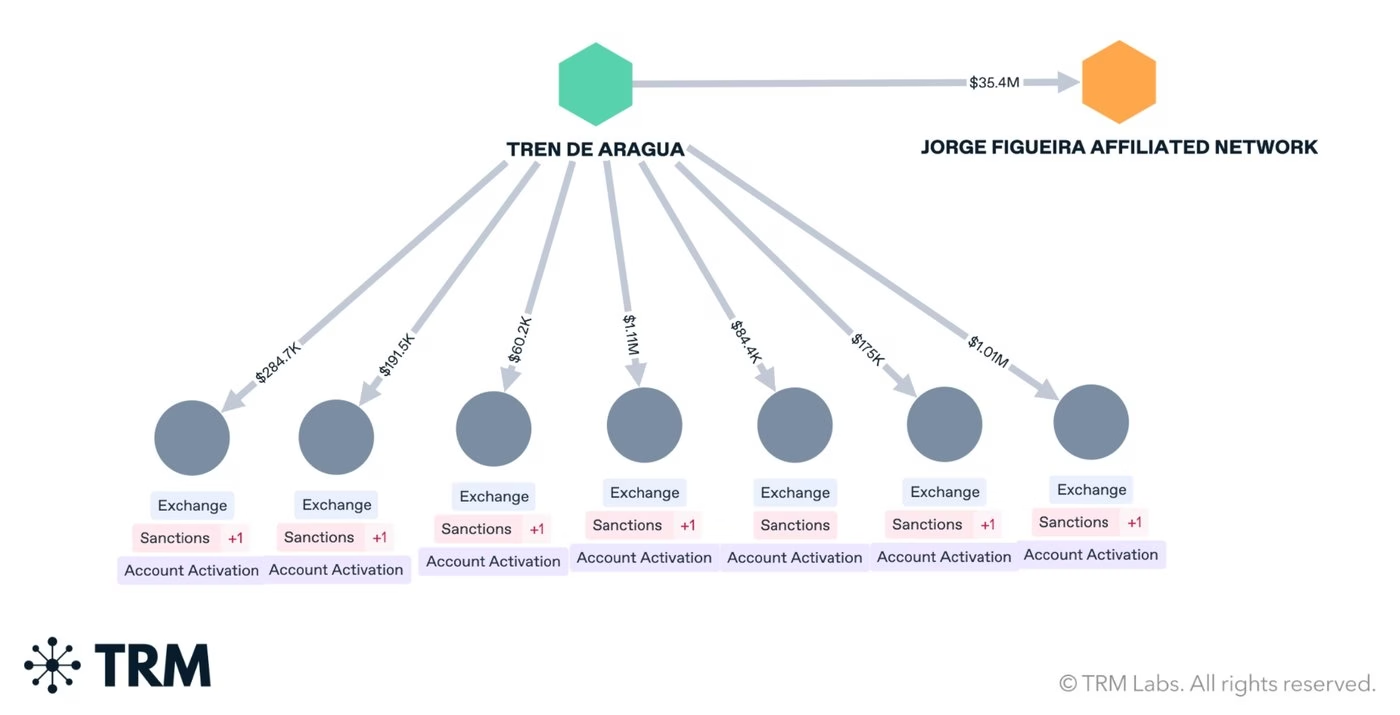
トレン・デ・アラグアから、その後制裁対象となった7つの暗号資産ウォレットへ資金が流れた。出典: TRM Labs
盗んだ現金のロンダリングからは、犯罪組織がいかに暗号資産のインフラに依存しているかがうかがえます。OFACが9月に制裁対象とした10の主体には、普及している分散型暗号資産ネットワークであるTRONのアドレスが7つ含まれていました。Chainalysisがこれらのアドレスを分析したところ、TdAは「麻薬密売や密輸などの違法事業に関わるさまざまな不正行為者が使ってきた」暗号資産ウォレットを経由して資金を移動させていました。
ブロックチェーンインテリジェンス企業TRM Labsの分析によると、これらのアドレスからは、ベネズエラ国籍のホルヘ・フィゲイラ容疑者に関連するネットワークにも約3,500万ドルが送られていました。フィゲイラ容疑者は米国で、約10億ドルの不正資金のロンダリングの罪で起訴されています。
ジャックポッティングを可能にするマルウェア
マルウェアファミリー「Ploutus」は2013年にメキシコで初めて確認されました。ATMカードなしで現金を引き出せるよう、ATMを不正に操作する目的で作られたものです。Google傘下Mandiantの2017年の分析によると、Ploutus-Dの「D」は、Diebold製のATM機種を標的とすることを示しています。このマルウェアは、動作の難読化、セキュリティプロセスの停止、現金の排出、自身の痕跡の削除を行い、解析を難しくしようとします。
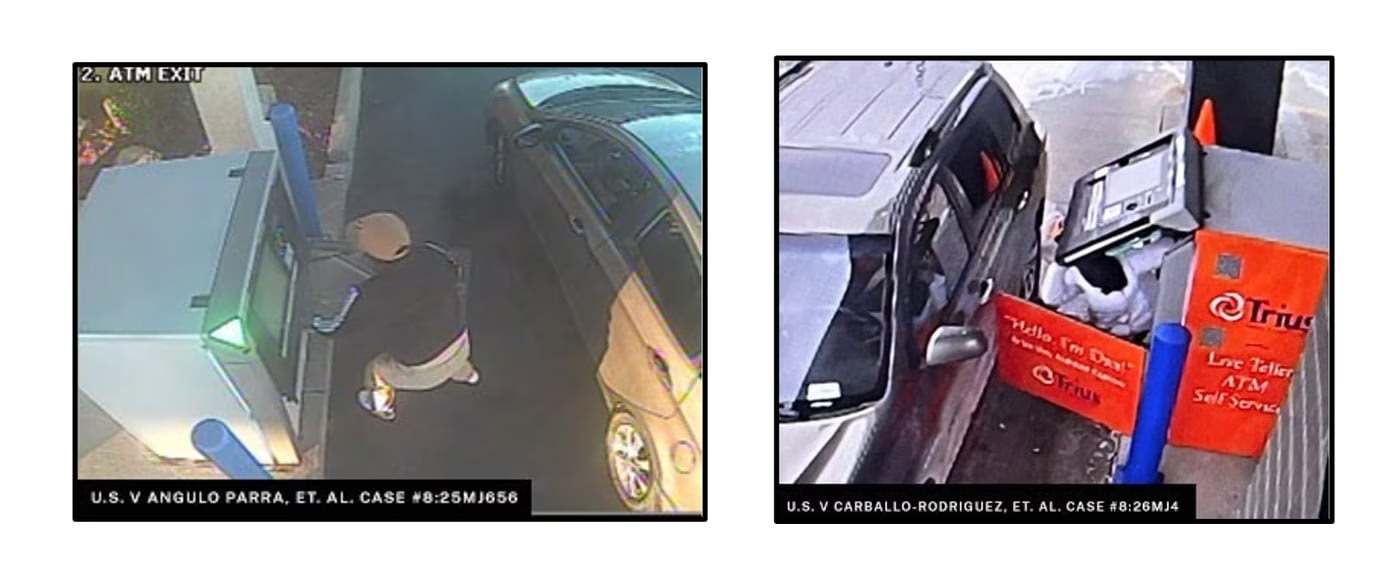
トレン・デ・アラグアのメンバーがATMを物理的に開けてPloutusをインストールし、端末を不正に操作して現金を排出させた。出典: 米司法省
このマルウェアは、マルチベンダー対応のATMプラットフォーム「Kalignite」も利用します。これにより、40社を超えるベンダーのATMや、他のオペレーティングシステムでも使えるようになっています。
ネブラスカ地区連邦検事局は、カネロン・アギーレ容疑者が「Ploutusマルウェアの開発者」であるとする主張の裏付けとなる証拠について、コメントを控えました。連邦検事は同容疑者を4つの罪状で起訴しており、その中には銀行詐欺の共謀とテロリストへの物的支援の提供が含まれています。