低価格のAndroidスマートフォンに、ファームウェアへ悪意あるソフトウェアが組み込まれた状態で出荷されるマルウェアキャンペーン「Midnight Mimosa」が見つかりました。攻撃者は、ユーザーに気付かれることなくアプリをインストールし、広告詐欺を働き、端末をレジデンシャルプロキシに変えることができます。
このマルウェアは、端末のサプライチェーンのどこかで混入したとみられています。ただし、誰がファームウェアを改ざんしたのか、どの段階で改ざんされたのかは、現時点で分かっていません。
マルウェアは、MediaTek製チップセットを搭載する低価格Android端末のファームウェアに直接組み込まれています。そのためシステムレベルの権限を持ち、ユーザーの操作なしにアプリのインストールや削除、機密性の高い権限の付与、遠隔からダウンロードしたコードの実行が可能です。
Bitdefenderの研究者によると、このキャンペーンは約2年にわたり、150か国以上で数千台の端末に影響を与えました。被害者数が特に多いのは、メキシコ、フランス、イタリア、米国、ドイツ、ブラジル、スペインです。
研究者は、正規メーカーに関連するモデル名の端末でも、マルウェアがプリインストールされていることを確認しました。たとえばDoogee S200 XやCubot KINGKONG Xのほか、SamsungやAppleの製品を装ったスマートフォンも含まれます。
XDAフォーラムの投稿では、CubotやDoogeeのスマートフォンの所有者が、削除しても何度も再インストールされる不審なアプリを見つけたと報告しています。
Doogee Fire 3 Maxの所有者の1人は、公式のファームウェアアップデートによって端末がマルウェアに感染したとも報告しています。古いバージョンのファームウェアに戻すとマルウェアは消えましたが、再びアップデートを適用すると戻ってきたということです。
一部のユーザーは、メーカーがファームウェアを更新して感染が解消したと述べています。しかしメーカー側は、悪意あるソフトウェアが影響を受けたファームウェアにどのように混入したのかを、公には説明していません。
BitdefenderはレポートでこのXDAフォーラムの投稿にも触れ、フォーラムのユーザーが報告したマルウェアパッケージの1つであるcom.android.non.szczが、同じマルウェアファミリーに属すると指摘しています。
Androidにプリインストールされたマルウェア
ユーザーが悪意あるアプリをインストールする必要がある一般的なAndroidマルウェアと異なり、Midnight Mimosaは、購入者が端末を受け取った時点ですでにシステムパーティションに組み込まれています。
悪意あるプログラムは、com.android.system.lite、com.android.sys.prot、com.android.sys.gmsprotといった名前を使い、正規のAndroidシステムパッケージになりすましています。
これらのアプリは署名されており、昇格したシステム権限で動作します。そのため、Androidの通常のアンインストール手順では削除できません。
Bitdefenderがこのキャンペーンを発見したきっかけは、同社のApp Anomaly Detection技術が、他のアプリを密かにインストール・削除する不審なシステムアプリcom.android.system.liteを検知したことでした。
詳しく調べたところ、このアプリはより大規模なマルウェアフレームワークの一部だと判明しました。このフレームワークは、コマンド&コントロール(C2)サーバーから追加モジュールをダウンロードし、さまざまな悪意ある活動を実行します。
研究者は、このフレームワークを通じて配布されるアプリを約32個特定しました。天気ユーティリティ、ファイルマネージャー、アプリロック、OCRツール、音声編集ツールなどを装っています。
Bitdefenderは「システムアプリ自体が、不正なインプレッションやクリックを記録するわけではない」と説明します。
「収益を生み出しているのは、投下されたカバーアプリだ。本物らしい天気、アプリロック、メモ、OCRなどのアプリが、正規の広告SDKを通じて本物の広告を読み込む。狙いは単純で、アプリの上に不可視のウィンドウを重ね、表示された広告を記録させることだ」
これらのアプリは不正な広告インプレッションとクリックの生成に使われます。一部は隠しウィンドウに広告を表示したり、端末の所有者が関与しないまま広告を自動で操作したりします。
マルウェアは、Androidのセキュリティ保護を回避するための手口も使っています。
悪意あるアプリを密かにインストールする前に、Google Playストアアプリcom.android.vendingを一時的に無効化します。Bitdefenderによると、これはGoogle Play Protectによるインストールの検知を防ぐのが目的です。
インストールが完了すると、不審に思われないようPlayストアを再び有効化します。
一部の亜種は、Androidに記録されるインストーラー情報も操作します。実際にはマルウェアが直接展開したにもかかわらず、悪意あるアプリがGoogle Play経由でインストールされたかのように見せかけます。
さらにこのマルウェアには、感染したAndroidスマートフォンをネットワークトラフィックの中継が可能なレジデンシャルプロキシに変える機能もあります。
Bitdefenderは、アプリロックを装った悪意あるアプリcom.mobile.applock.enを確認しました。このアプリにはTCPプロキシのコンポーネントが含まれており、感染端末をリモートのコマンドサーバーに登録します。
登録後は、指定したホストへ接続し、感染端末を経由してトラフィックを転送するよう指示を送れます。
これにより攻撃者は、スマートフォン所有者のインターネット接続を経由して悪意あるトラフィックを送れるようになります。攻撃の真の発信元を隠したり、感染端末から到達可能な機器にアクセスしたりすることも可能になりかねません。
Bitdefenderは、このプロキシ用のC2インフラが稼働しており、端末の登録を受け付けていることを確認しました。
ただし研究者によると、テストで新たに登録した端末には中継先が一切送られてこなかったため、攻撃者が実際にトラフィックを転送していたかどうかは確認できませんでした。
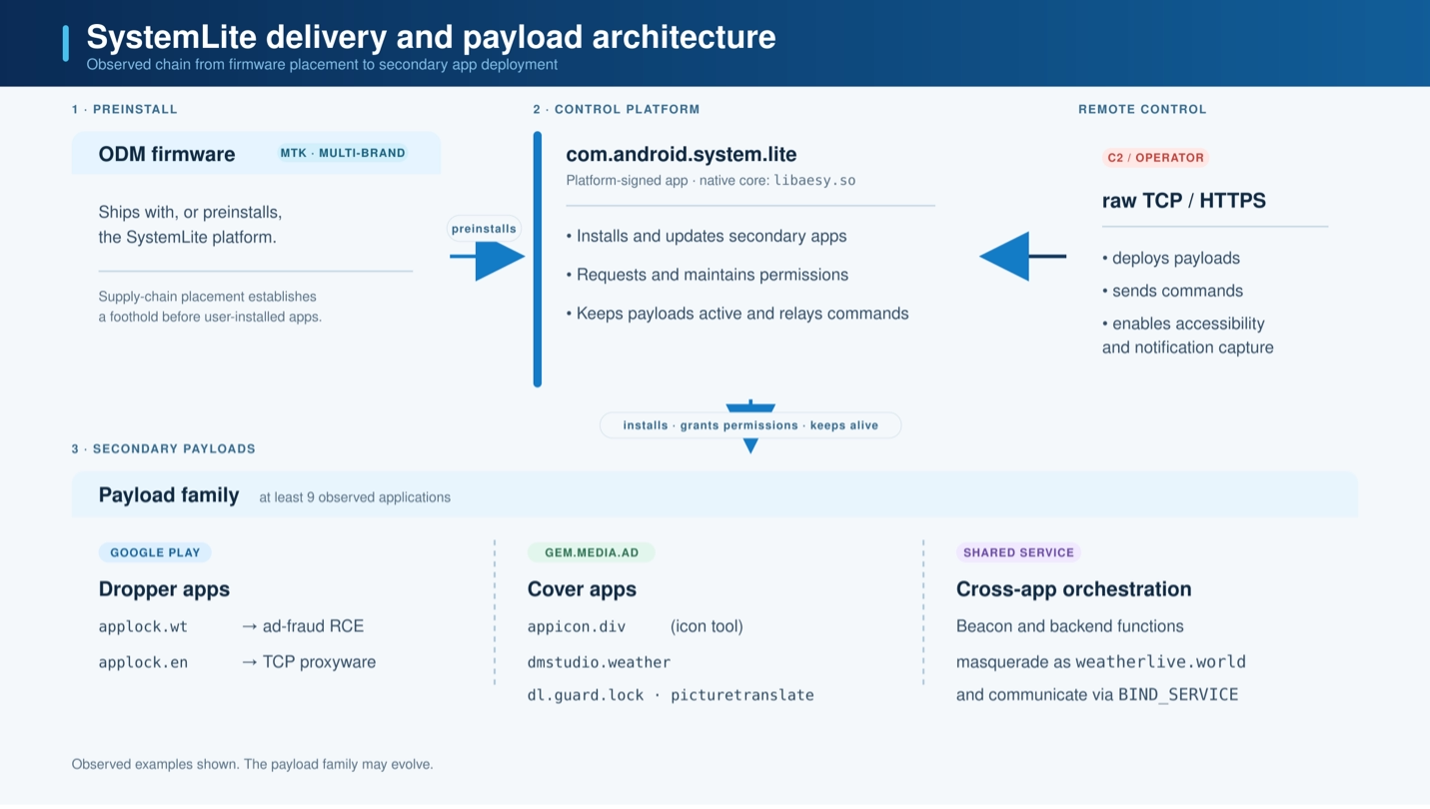
研究者はまた、Google Playストアで配布されていた13個のAndroidアプリに、同じ広告詐欺コードが含まれていることを発見しました。これらのアプリは、既知のMidnight Mimosaのインフラとも通信していました。
プリインストールされたシステムコンポーネントと異なり、これらのアプリには他のソフトウェアを密かにインストールするために必要な昇格権限がありません。
それでも、ユーザーインターフェースの外側に広告を表示できます。ユーザーがスマートフォンを使っていないときも例外ではありません。
これらのアプリは13種類の署名証明書を使い、少なくとも2つの開発者アカウントを通じて配布されていました。アカウント名はfivedevとCPS Developerです。
研究者は、中国の端末メーカーShenzhen Zedielに関連する証明書で署名されたファームウェアも見つけました。ただし、同社がこのマルウェアキャンペーンに関与していたかどうかは不明としています。
被害を受けた消費者にとって、マルウェアの除去は困難です。高い権限を持つシステムアプリとしてインストールされているためです。
Bitdefenderによると、感染を取り除くにはファームウェアレベルのクリーンアップか、Android Debug Bridge(ADB)を使った悪意あるコンポーネントの無効化が必要です。多くのユーザーにとっては、簡単な作業ではありません。