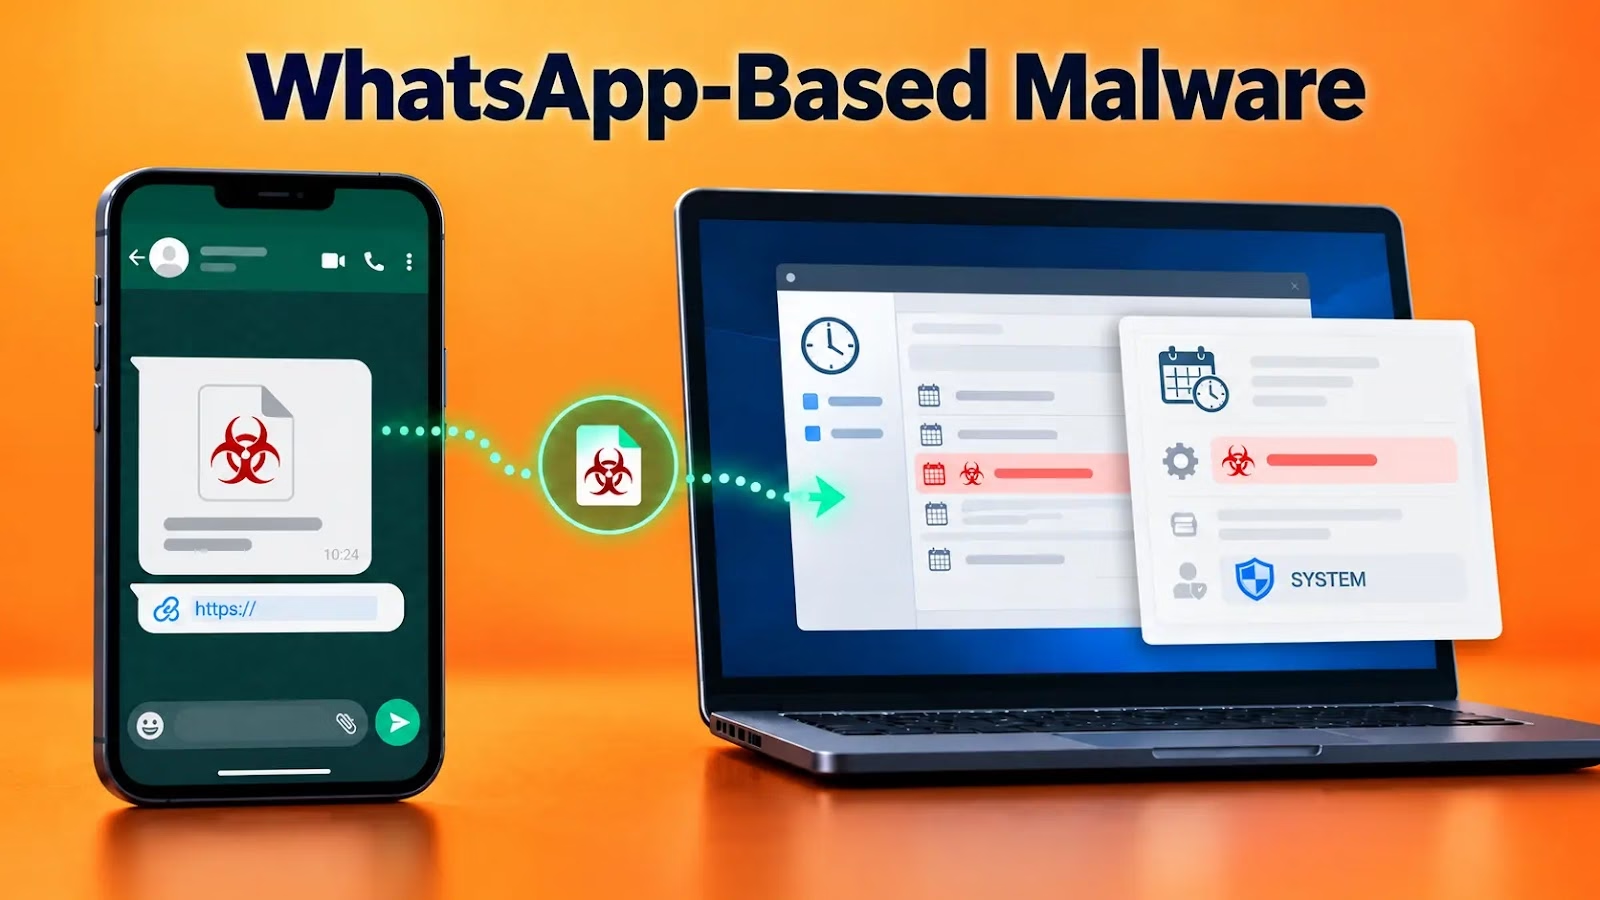
WhatsApp経由で送られる金融書類を装ったルアーを使い、高度なWindowsマルウェアチェーンを展開する攻撃が確認されました。このマルウェアはタスクスケジューラサービスにコードを注入し、後続のペイロードをLocalSystem権限で実行します。
実行ファイルはNRV2E圧縮のラッパーとして動作し、悪意あるローダーをすべてメモリ上で再構築します。ディスク上に残る痕跡を抑えるとともに、インポート、文字列、制御フローを静的解析から隠蔽します。
ローダーは、コマンド&コントロール(C2)インフラに接続する前に、ホストの詳細なプロファイリングを実施します。
確認する項目は、ディスプレイ設定、ストレージとメモリの空き容量、CPUの特性、イベントログの記録、レジストリのマーカー、仮想化の兆候、System32配下の一部DLLのリパースポイント、そしてBaiduのエンドポイントセキュリティ関連プロセスの有無です。
さらに、計測環境やエミュレーション環境、サンドボックス環境で実行を失敗させるため、タイミングによるゲートやアンチフックのチェックも用います。
ホストの検査を終えると、マルウェアはCOMの自動昇格技術を使って権限昇格を試みます。失敗した場合は、runas動詞を指定したShellExecuteWにフォールバックします。
昇格したトークンを取得すると、SeDebugPrivilegeを有効化します。続いて、ユーザーモードでの監視を弱めるためにntdll.dllのクリーンなコピーを復元し、Windowsタスクスケジューラのサービスホストを標的にします。
攻撃の決定的な転換点となるのが、プロセスインジェクション手法の「PoolParty Variant 7」です。従来のCreateRemoteThreadによる実行ではなく、I/O完了キューを介して、悪意あるTP_DIRECTコールバックを標的プロセスのWindowsスレッドプールに挿入します。
タスクスケジューラはLocalSystemで動作するため、注入されたダウンローダーはSYSTEM権限を引き継ぎます。これが侵入の核心です。後続のコンポーネントは、別のローカル権限昇格の脆弱性を悪用する必要がありません。
代わりに、サービスプロセスから継承した特権のセキュリティコンテキストで実行されます。
Securityincident response
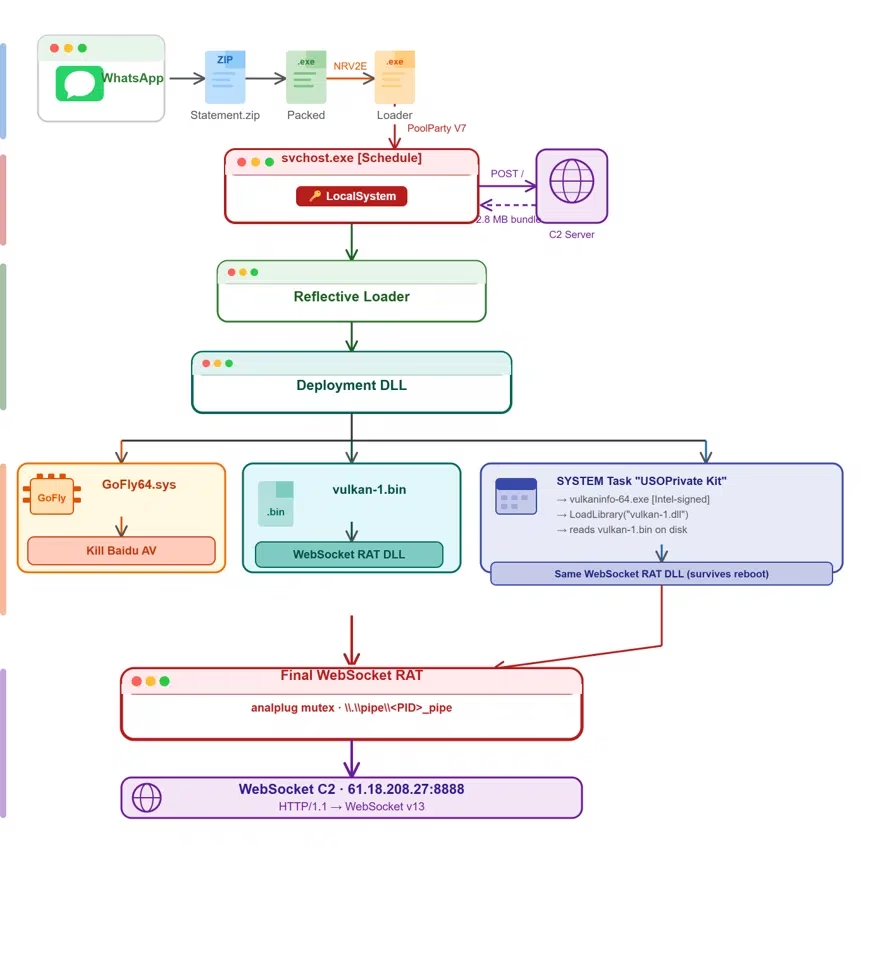
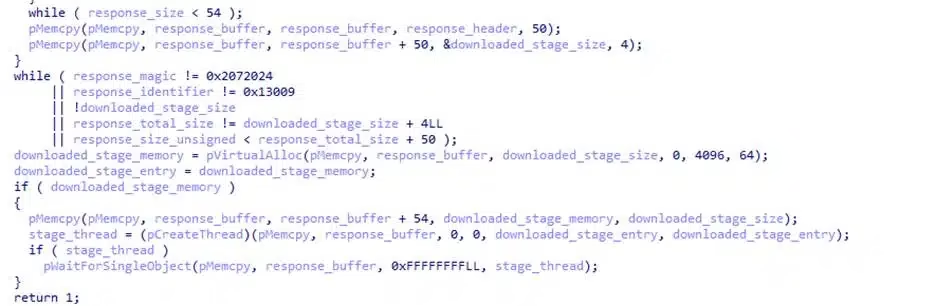
ダウンローダーは61[.]18[.]208[.]27:8888にHTTP POSTリクエストを送信し、独自のレスポンスヘッダーを検証したうえで、メモリ上の展開用バンドルを取得します。
このバンドルは展開用DLLをリフレクティブにロードし、防御回避、ペイロードの実行、永続化を統括します。
GBhackersに共有されたMorphisecのレポートによると、この活動では財務明細を装ったStatement-846143734.exeを含むZIPアーカイブが確認されています。
WhatsApp経由で配布されるマルウェア
このDLLは、正規に署名されたドライバーGoFly64.sysを展開します。脆弱なドライバーを持ち込んで悪用する「BYOVD」モデルの手法です。カーネルドライバーサービスを作成し、IOCTL 0x12227Aを使ってカーネルモードからBaiduの特定のセキュリティプロセスを終了させます。
Securityincident response
続いてペイロードは、C:\Program Files\Common Files\に永続的なサイドローディング用パッケージを作成します。
実行可能コンテンツはHTTPボディの54バイト目から始まります。50バイトのマルウェアヘッダーの後に、4バイトのステージサイズフィールドが続く構造です。
ペイロードは、Intelが署名した正規の実行ファイルvulkaninfo-64.exeとともに、悪意あるvulkan-1.dll、そしてペイロードコンテナのvulkan-1.binを書き込みます。
USOPrivate Kitという名前のSYSTEM権限のスケジュールタスクが、起動時またはタスク実行時に、この信頼されたVulkanユーティリティを起動します。この実行ファイルは非修飾のDLLパスでvulkan-1.dllをロードするため、Windowsはアプリケーションのディレクトリにある攻撃者管理のDLLを最優先で解決してしまいます。
悪意あるDLLはvulkan-1.binを読み込み、埋め込まれたペイロードをメモリ上で再構築して、最終的なインプラントを起動します。このインプラントはVulcanRAT207.Aとして追跡されています。
RATは61[.]18[.]208[.]27:8888とのWebSocketバージョン13接続を確立します。侵害後の幅広い活動に対応しており、システム偵察、ファイル操作、シェル実行、クリップボードの改変、アカウント作成とパスワード変更、イベントログへのアクセス、リモートデスクトップ制御、画面キャプチャなどが可能です。
この攻撃は、単一のマルウェアドロッパーに頼らず、複数の回避技術を重ねています。
WhatsAppは従来のメールセキュリティ検査を回避します。メモリ上のみでの展開とリフレクティブローディングはフォレンジック上の可視性を下げ、PoolPartyインジェクションは厳重に監視されたインジェクション経路を避けます。
署名付きドライバーは標的となったエンドポイント防御を無力化します。さらに、署名付きバイナリを悪用するDLLサイドローディングにより、SYSTEMレベルの持続的な永続化を実現します。
Vulkanに関連したファイルの使用も、より広い傾向に合致します。Proofpointは、中国語圏の脅威クラスターTA4922に関連する活動で、Vulkan関連の実行ファイル、悪意あるvulkan-1.dll、vulkan-1.binペイロードを使うキャンペーンを記録しています。
ただし、研究者による明確な評価がない限り、入手可能な報告をもって、今回のVulcanRAT207.A侵入をTA4922の仕業だと確定したものと扱うべきではありません。
セキュリティチームは、61[.]18[.]208[.]27:8888への接続をブロックして調査してください。また、メッセージングアプリのダウンロードやZIPアーカイブに由来するStatement*.exeの実行を調べ、USOPrivate Kitという名前のタスクや、アップデートを装った類似の名称のタスクが新規作成されていないか、タスクスケジューラのテレメトリを確認する必要があります。
Securityincident response
C:\Program Files\Common Files\配下にvulkaninfo-64.exe、vulkan-1.dll、vulkan-1.binの組み合わせがある場合は、確度の高いハンティングの手がかりとなります。
防御側は、不審なカーネルドライバーサービスの作成、GoFly64.sysの予期せぬロード、\\.\GoFlyへのアクセス、bdservicehost.exeやbduserhost.exeの終了を試みる動作も監視すべきです。
ネットワーク制御では、サービスホストプロセスからTCPポート8888へのHTTP登録トラフィックやWebSocketアップグレードを検知してアラートを出すようにします。
taskeng.exe、タスクスケジューラのサービスホスト、署名付きVulkanユーティリティが関与するプロセス作成は、書き込み可能な場所や想定外の場所からのDLLロードを伴う場合、特に厳重な精査が必要です。
侵害指標(IoC)
| 指標 | 詳細 |
| 0c418989bbc836208a087dee8fd64210f58909dddf736bc94769c269f65c26eb | 種類: SHA-256 コンポーネント: Tax-202609078869.exe コンテキスト: WhatsApp経由で配布される外側のラッパー |
| be740b05caead2fa4521f42da0653a10f53029df5455ebafe4701ab3d41afdf9 | 種類: SHA-256 コンポーネント: パックされたStatement.exe コンテキスト: WhatsApp経由で配布される外側のラッパー |
| 6833b1946ac219cf6ddf6cfbde1f81352b12d9125c8735961b5256216c4fdc49 | 種類: SHA-256 コンポーネント: アンパックされたStatementローダー コンテキスト: ステージ1ローダー(解析対象イメージ) |
| 61.18.208.27:8888 | 種類: ネットワーク コンポーネント: HTTPシェルコード + 最終RAT コンテキスト: HTTPステージ取得、WebSocket C2 |
注: IPアドレスやドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(例: [.])しています。元の形式に戻す場合は、MISP、VirusTotal、SIEMなど、管理されたスレットインテリジェンスプラットフォーム内に限定してください。
MTTRを21分短縮し、サイバー脅威を被害が出る前に阻止します。ANYRUNのサンドボックスをSOCに統合しましょう。
AuditSecurity
翻訳元: https://gbhackers.com/whatsapp-delivered-malware/