オンラインマーケットプレイスで低価格のAndroidスマートフォンを購入すると、購入者の手元に届く前からマルウェアが仕込まれている可能性があることが、Bitdefenderの調査で明らかになりました。
「Midnight Mimosa」と名付けられたこのキャンペーンは、MediaTekプラットフォームを採用した複数ブランドの低価格Android端末で確認されています。マルウェアは端末のファームウェアに組み込まれており、所有者が初めて電源を入れる前から存在します。そのため、アンインストールはできません。
「端末の最初の電源投入前に、侵害はすでに完了している」とBitdefenderは指摘しています。
「このマルウェアはシステムレベルの権限で動作し、アプリのインストールや削除、権限の付与、リモートから供給される任意のコードの読み込みを、ユーザーに気付かれずに実行できる。つまり攻撃者は、アプリを意のままに導入・削除し、端末ごとに用途を調整できる。大規模なボットネットに組み込むことも可能だ」
Bitdefenderによると、この仕組みは収益獲得を目的に設計されたとみられます。
「運用者は広告詐欺やクリック詐欺を行い、端末情報とインストール済みアプリの情報を収集し、感染端末をレジデンシャルプロキシの中継ノードに変えてボットネットの『ゾンビ』にしている。DDoS攻撃向けのボットネットへのアクセスは需要が高く、これが追加の収益源になる。ボットネットが大きいほど、請求できる金額も増える」と同社は付け加えています。
このキャンペーンは、150を超える国と地域で、数千台に上る固有の端末において確認されました。件数が多い順に、メキシコ、フランス、イタリアが上位を占め、米国、ドイツ、ブラジル、スペインが続きます。
被害端末の中には、フラッグシップモデルの名称を騙った偽造品も含まれます。モデル名には「i17 Pro Max」「S25 Ultra」「S24 Ultra」「Note 18 Ultra」などがあり、サムスン製ではない端末の一部は、Galaxy S25 Ultraのモデルコード「SM-S938B」を名乗っています。
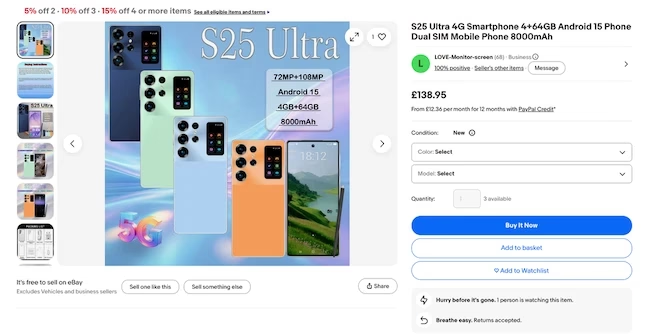
大手オンラインマーケットプレイスで販売されていた偽造フラッグシップ端末(出典:Bitdefender)
感染端末で特に多いモデルは、Doogee S200 XとCubot KINGKONG Xの2機種です。XDAフォーラムでは、CubotやDoogeeの端末の所有者が、削除しても繰り返し自動で再インストールされる不審なアプリについて報告していました。
発見の経緯
調査のきっかけは、BitdefenderのApp Anomaly Detection(アプリ異常検知)が、システムコンポーネントらしからぬ挙動を示すcom.android.system.liteを検出したことでした。このアプリは、ユーザー補助機能と通知へのアクセスを繰り返し有効化し、無関係なアプリを密かにインストール・削除していました。
こうしたアプリの1つであるcom.mobile.applock.wtは、アプリロックを装っていましたが、アプリロックのコードは一切なく、ユーザーからも隠れた状態でした。このアプリは高度に難読化されたドロッパーであることが判明しましたが、感染の根本原因ではありませんでした。
このシステムアプリはプラットフォーム署名が施されており、悪意のあるコードは実行時にのみ動作するネイティブライブラリに隠されていました。研究者らによると、アプリはプリインストールされていたため、挙動の監視が検出に残された唯一の手段だったといいます。
「System」を装う
このアプリは「System」というラベルを名乗り、アイコンを持たず、ランチャーにも表示されません。システムユーザーとして動作し、コマンド&コントロール(C2)サーバーから追加のコードを取得します。
Bitdefenderはこのコンポーネントを「イネーブラー」と呼んでいます。不正行為を実行するアプリをインストールし、制御することが役割だからです。同じコードは、com.android.sys.prot、com.android.sys.gmsprot、com.android.sys.bcprotなど、別の名前でも出荷されています。
画面とメッセージへのアクセス
このマルウェアは、端末のIMEI、Android ID、MACアドレス、タイムゾーンをC2サーバーに送信し、自らにユーザー補助、通知へのアクセス、SMSの権限を付与します。
Bitdefenderは分析中にこれらの権限が使われる様子は確認しませんでしたが、運用者は必要に応じて使用できる状態にあります。
ユーザー補助の権限があれば、アプリは画面上のあらゆる内容を読み取り、ユーザーの入力内容を把握し、所有者に代わってアプリを操作できます。通知へのアクセスではチャットメッセージが露出し、SMSへのアクセスではワンタイムコードの読み取りや、有料番号へのテキスト送信が可能になります。
研究者らはまた、このマルウェアが読み込むコードの配信元サーバーの運用者に、有料SMS購読詐欺の前歴があることも指摘しています。
広告詐欺と検出回避
システムアプリは、少なくとも32種類の偽装アプリを入れ替えながらインストール・削除します。天気、アプリロック、メモ、OCR、ファイル管理、音声編集などのツールを装ったものです。これらのカバーアプリには正規の広告SDKが組み込まれており、広告ネットワークから見え、報酬が支払われる対象となります。
その後、隠されたプラグインが、所有者が求めていない広告を表示します。画面を覆うウィンドウや他のアプリの上に重なるウィンドウとして表示され、たとえば画面が点灯したタイミングで現れます。広告ウィンドウにはセキュアフラグが設定されています。これは本来、銀行アプリの画面をスクリーンショットに写らないようにするためのもので、所有者はスクリーンショットや画面録画で広告を記録できません。
C2サーバーから送られる設定が、ユーザーの操作なしでクリックを登録する頻度と、広告上で偽のタップを行う位置を決定します。これにより、トラフィックを人間の操作に見せかけます。
同じ広告詐欺コードは、Google Playの13個のアプリからも見つかりました。これらはプリインストールされたマルウェアと同じサーバーと通信します。いずれもPlayの審査を通過しており、天気アプリやQRスキャナーを探していた人々の手に渡りました。
これらのアプリには、プリインストール版のようなシステムレベルの権限はありません。それでもアプリの外に広告を表示し、端末を使っていないときに表示することもあります。
アプリは13種類の異なる証明書で署名され、少なくとも2つの開発者アカウント、fivedevとCPS Developerで公開されていました。
「これらを結び付けているのは証明書ではなく、共通のコードだ。パッケージごとに署名IDを入れ替える攻撃者は、いずれ個別に摘発されることを織り込んでいる」とBitdefenderは説明しています。
これらのアプリをインストールする直前に、マルウェアはPlay Protectの端末内スキャナーを担うGoogle Playストアアプリを無効化します。インストールが完了すると、ストアを再び有効にします。さらに、ユーザーが端末を操作している間はPlayストアを再有効化する別の仕組みもあり、疑念を抱かれないようにしています。
一部のサンプルは、実際にはストア経由ではないにもかかわらず、インストール元としてGoogle Playを登録します。見分ける手がかりは、Play経由で配布されるアプリにGoogleが付与する署名ブロックが欠けている点です。
所有者に容易な解決策はなし
一部の端末のシステムアプリは、中国のAndroid端末メーカーShenzhen Zedielの名前を持つ証明書で署名されていました。Bitdefenderは、これが同社によるマルウェアの作成や配布、あるいはその認識を証明するものではないと強調しています。Zediel署名のファームウェアではない端末にも、同じマルウェアが存在します。
「マルウェアは端末とともに出荷されている。サプライチェーンのどの段階で組み込まれたのかは不明だ。ODM、ファームウェアのインテグレーター、物流パートナー、あるいは流通経路のさらに下流の別の主体が持ち込んだ可能性がある」と研究者らは述べています。
マルウェアはシステムパーティションに存在するため、所有者は通常の方法では削除できません。駆除にはファームウェアレベルのクリーンアップか、パソコンから端末を操作する開発者向けツールのAndroid Debug Bridge(ADB)によるコンポーネントの無効化が必要です。Bitdefenderは、これらの端末を所有するほとんどの人にとって、どちらも現実的ではないとしています。
「恒久的な解決策は、影響を受けるファームウェアを出荷・販売するベンダーとマーケットプレイスにある」と、Bitdefenderは結論付けています。
翻訳元: https://www.helpnetsecurity.com/2026/10/12/midnight-mimosa-malware-cheap-android-phones/