- 攻撃者がMicrosoft Power BIのダッシュボードを悪用し、被害者をScreenConnectソフトウェアのダウンロードへ誘導
- 公開ダッシュボードはぼかした文書を装い、ユーザーを攻撃者管理のサイトへリダイレクト
- キャンペーンは永続的なリモートアクセスを確立し、ランサムウェア、スパイ活動、データ窃取につながる可能性
MicrosoftのPower BIが、フィッシング攻撃で悪用される正規ソフトウェアの仲間入りを果たしたようです。悪用される正規ソフトは増え続けています。
セキュリティ研究者のHuntressによると、一般公開されたPower BIのダッシュボードを利用し、リモート監視・管理ソフトウェア(RMM)の「ScreenConnect」をダウンロードさせようとする新たなキャンペーンを発見したとのことです。このキャンペーンの最終的な目的は、現時点では分かっていません。
Power BI
Power BIはMicrosoftのビジネスインテリジェンス・データ可視化プラットフォームで、データやその他の生情報からグラフ、レポート、各種ダッシュボードを作成できます。スプレッドシートやデータベース、クラウドサービスなどからデータを収集でき、作成したレポートやダッシュボードはオンラインで公開することも、同僚と非公開で共有することも可能です。
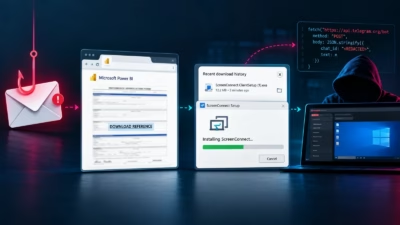
このキャンペーンは2026年9月10日頃に始まりました。攻撃者は、使い捨てのMicrosoftアカウント(または侵害したアカウント)とみられるものを使い、公開ダッシュボードを作成しています。Huntressはアカウントの入手方法を確認していませんが、ダッシュボードは「Download Reference」というボタンが付いた、ぼかし加工の文書のように見せかけていたと説明しています。
ぼかした文書を使う手口は、フィッシングメールではごく一般的です。DocuSignやDropbox、さらにはOffice 365といった他のサービスも、同じように悪用されてきました。文書のぼかしを解除(ロック解除)するには、リンクをクリックして指示に従うよう求められます。
これまでの手口では、文書リーダーの「プレミアム」版や「更新」版のダウンロードを求められたり、OfficeやGoogleの認証情報でのログインを求められたりしました。今回の攻撃も同様です。「Download Reference」ボタンをクリックすると、被害者はMicrosoftのインフラ外にある攻撃者管理のウェブサイトへリダイレクトされ、ScreenConnectの自動ダウンロードが始まります。
ScreenConnect自体は悪意あるツールではありません。ConnectWiseが開発した正規のリモートアクセス・サポートツールで、IT担当者がデバイスをリモートで管理できるよう設計されています。この製品を使えば、インターネット上の他のデバイスに接続し、問題の解決、ファイル転送、ソフトウェアのインストールが可能です。ただし、インストール後に攻撃者管理のエンドポイントへ接続されると、ScreenConnectは永続的なリモートアクセスの手段となり得ます。
永続化の確立
研究者らはメールの配信方法には触れていません。ただ、メールには正規のMicrosoftサービスへのリンクが含まれていたため、少なくとも一部のメールフィルターをすり抜け、受信トレイに届いた可能性が高いとみられます。そもそも、Power BIが選ばれた理由はおそらくここにあります(このような形で悪用されることが少ない、という点もあるでしょう)。
しかし、この攻撃で特に興味深いのは、1つ目のScreenConnectを展開した後、攻撃者が2つ目を展開し、PowerShellスクリプトを繰り返し実行するスケジュールタスクを設定していた点です。少なくとも1件のインシデントでは、最初のインスタンスを削除してもいました。
その理由は謎のままです。確実で永続的なリモートアクセスを確立しつつ、活動の検出や妨害を難しくする狙いがあったと推測できます。防御側が悪意あるScreenConnectを1つ発見して削除しても、もう1つが残る可能性があるためです。
残念ながら、これはすべて推測の域を出ません。Huntressは、観測した攻撃がリモートアクセスの確立を超えて進行する前に食い止めたためです。そのため、目的がデータ窃取だったのか、ランサムウェアの展開だったのか、金銭詐欺だったのかは分かりません。確かなのは、2つのScreenConnectによって企業ネットワーク内に強固な足場を築いていたことです。この足場は、スパイ活動やデータ窃取、ランサムウェア、その他の金銭目的の攻撃に利用される可能性があります。
この種の攻撃への対策として基本となるのは、受信メール、とりわけ「ロックされた」文書へのリンクを含むメールを強く疑うことです。ScreenConnectの導入に行き着くものであれば、なおさらです。