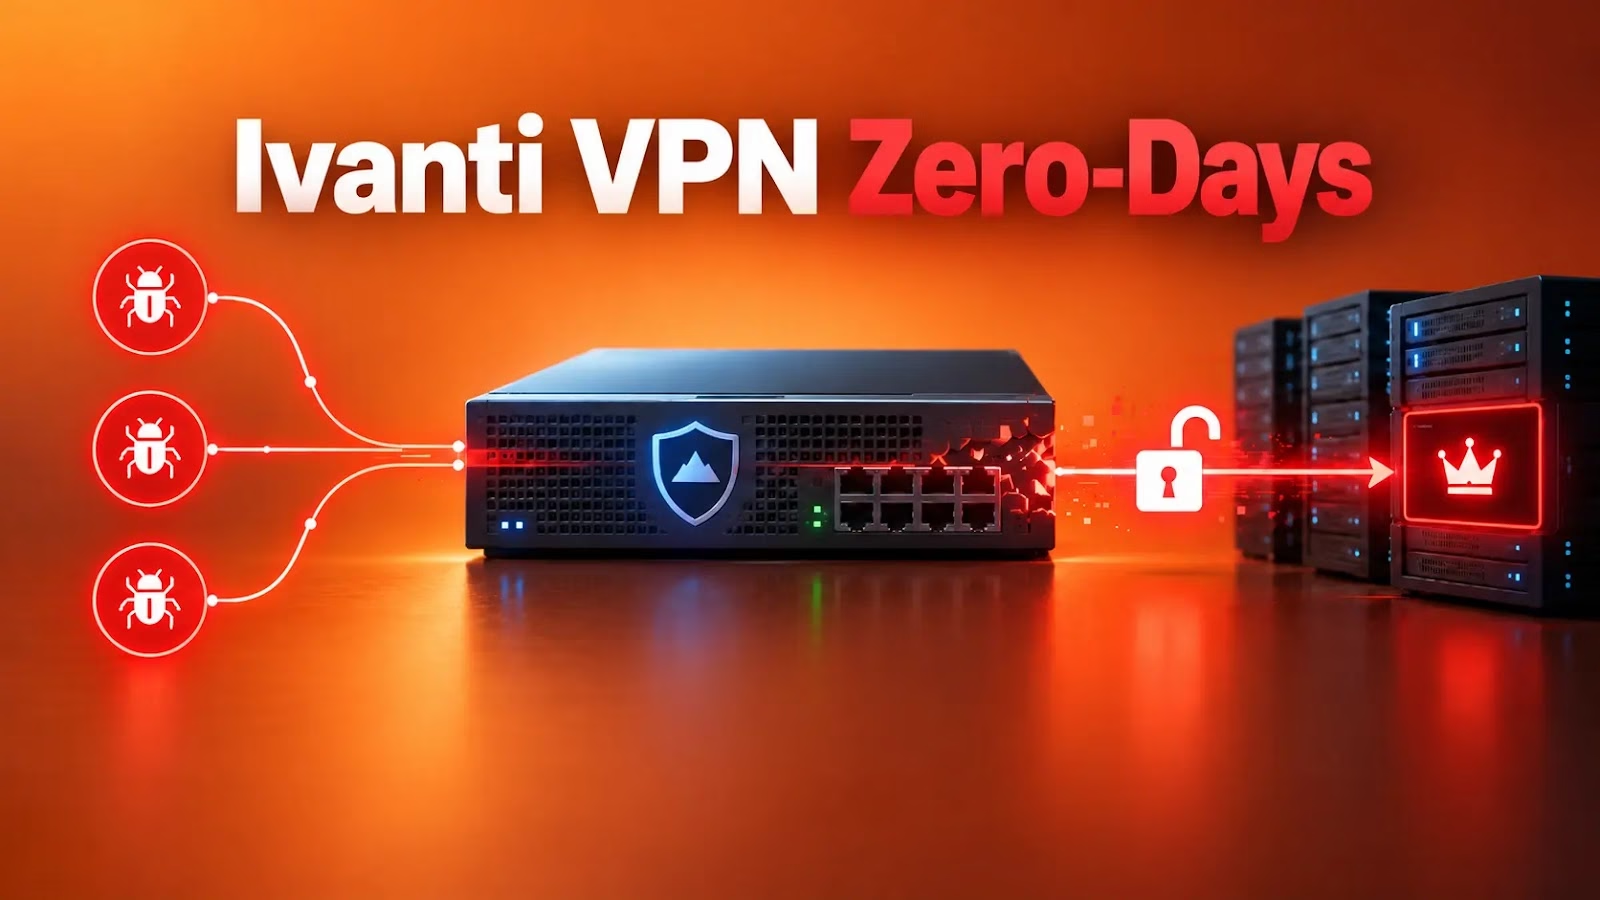
攻撃者は、Ivanti Connect Secure(ICS)VPNアプライアンスの3件のゼロデイ脆弱性を連鎖させ、認証なしでroot権限のコマンドを実行しました。その後、侵害したネットワーク内で認証情報や機密性の高いActive Directoryのデータを探索していました。
VulnerabilityScanning Service
Volexityはこの活動を、同社がUTA0576として追跡している正体不明の攻撃者によるものと特定しました。UTA0576は、侵害が確認された時点で最新だったバージョン22.8R2.4(Build 19097)のアプライアンスを繰り返し攻撃しています。
攻撃チェーンは3つの要素で構成されています。アプライアンスのWebリクエストルーティングにおける認証バイパス、wu.cgiアップロードハンドラーにおけるファイル書き込みの脆弱性、そしてdsinvokedサービスに存在する別の権限昇格の脆弱性です。
Ivantiは、認証バイパスとリモートコード実行にあたる要素をCVE-2026-104935として管理しています。
1つ目の脆弱性では、公開されているwelcome.cgiエンドポイントに送信したリクエストを、X-DSCGI-PATHヘッダー経由で別のCGIスクリプトへ転送できました。通常は認証が必要なスクリプトも対象となります。
UTA0576はこの挙動を利用してwu.cgiに到達しました。wu.cgiは、アップロードされたコンテンツを一時的な場所に書き込んでから、有効なZIPファイルかどうかを確認します。
攻撃者は.zip拡張子を偽装したPerlスクリプトをアップロードし、ハンドラーが削除する前に実行するよう並列でリクエストを送信しました。このレースコンディションにより、アプライアンスのcgi-serverユーザーとしてコードを実行できました。
このスクリプト経由で配信されたPythonペイロードが、続いて権限昇格の脆弱性を突きました。root権限で動作するdsinvokedサービスは、DSCache内の設定データを参照して実行するメンテナンスタスクを決定します。
Volexityは2026年10月5日、顧客環境での不審な活動の調査を開始し、ICSアプライアンスが発生源であることを突き止めました。フォレンジック分析の結果、攻撃は10月3日から始まっていたことが判明しています。
Ivanti VPNのゼロデイ
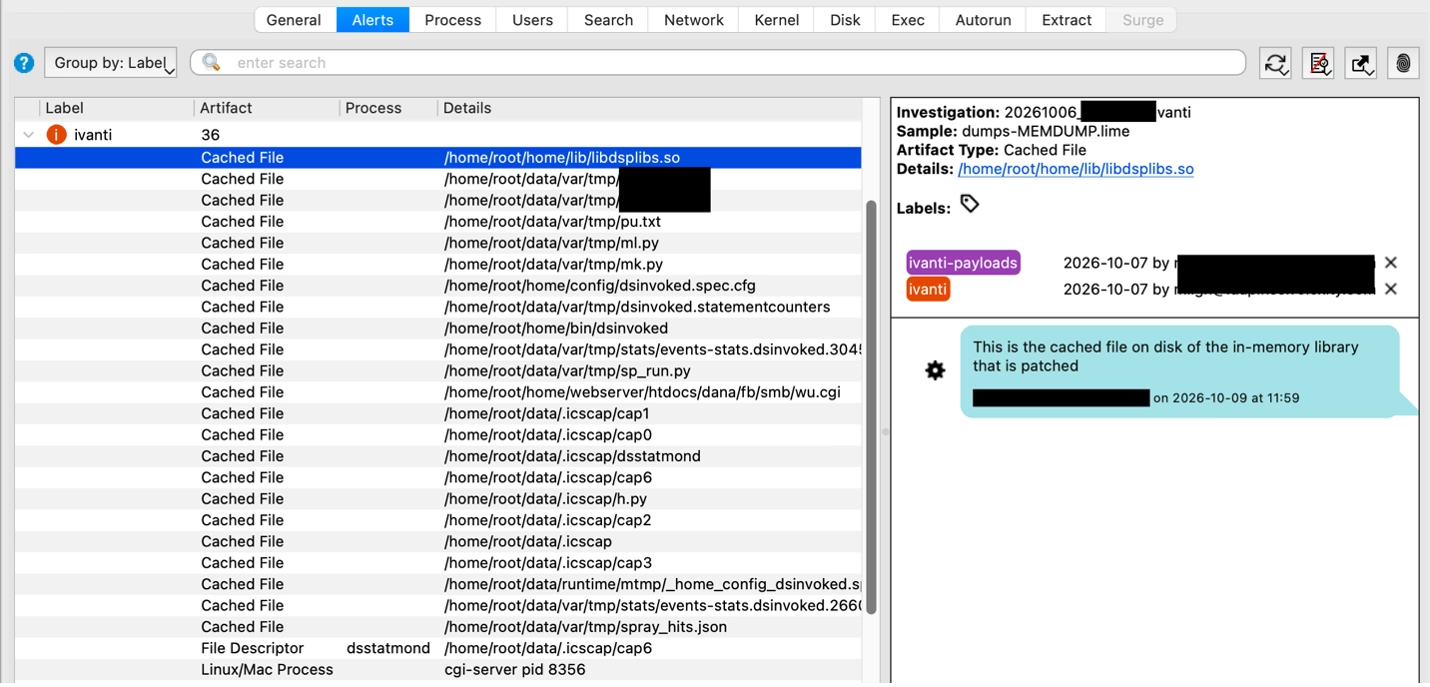
UTA0576は、実行中プロセスのメモリ上にあるIvantiライブラリにパッチを当てて、タスクをPerl呼び出しに書き換え、悪意あるスクリプトを引数として渡しました。ペイロードは/etc/shadowを読み取れることを確認した後、変更した設定とメモリの状態を元に戻しています。
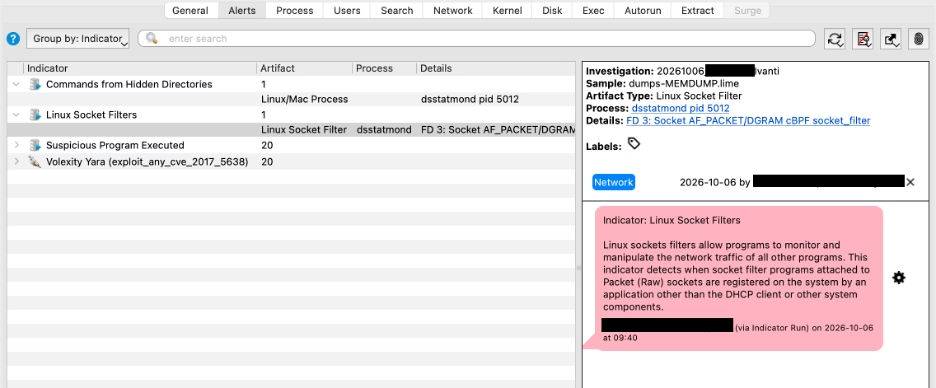
攻撃者は、Ivantiのデバッグログやlinuxの監査ログを編集して痕跡を消そうともしていました。一時スクリプトや実行結果を削除し、改変したメモリ上のライブラリを復元したうえで、クリーンアップ処理の出力も抑制しています。
Volexityによると、攻撃者はこのエクスプロイトチェーンそのものへのHTTPSリクエストでコマンドを送信し、結果を受け取っていました。調査では、別個のコマンド&コントロール(C2)チャネルも、設置されたWebシェルも、永続的なバックドアも見つかっていません。
ExploitPrevention Tools
そのため、コマンドを実行するたびに脆弱性を繰り返し悪用する必要がありました。
出力されたJSONファイルやPythonスクリプト、dsstatmondが作成したPCAPファイルなど、ツールやエクスプロイトチェーンの構成要素の多くはメモリから復元できます。
アプライアンスに侵入したUTA0576は、認証情報の入手とネットワーク探索に注力しました。Volexityは、保存されたLDAP認証情報の抽出、認証ログの調査、内部ホストの列挙、Active Directoryアカウントに対するパスワードスプレー攻撃を試みた痕跡を確認しています。
攻撃者が用いたカスタムツールは、ディレクトリのレコードに問い合わせ、Local Administrator Password Solution(LAPS)の認証情報、BitLockerの回復キー、パスワードを含む属性、ログオンスクリプトのパス、ユーザーのメタデータなどを取得していました。
さらに、パケットキャプチャからLDAPトラフィックを調べ、平文の認証情報、HTTP Basic認証の認証情報、NTLMのチャレンジレスポンスの情報を復元しようとしていました。
このケースは、ディスクのクリーンスキャンやアプライアンスの整合性チェックだけでは、侵害を否定できない可能性があることを示しています。
Ivantiの整合性チェックツール(Integrity Checker Tool)は、想定外のファイル変更を検出できます。しかしVolexityによると、今回のチェーンはメモリ上のコードを改変し、設定データも元に戻すため、ツールが検出できるディスク上の変更が残りません。
そこで調査チームは、メモリ・ディスクイメージと、エクスプロイトに関連するコアダンプから攻撃を再構築しました。この際、揮発性のシステムアーティファクトを抽出して相関分析するメモリ分析プラットフォーム「Volexity Volcano」を使用しています。
Ivantiは2026年10月13日にCVE-2026-104935のパッチを公開しました。権限昇格の脆弱性の修正については、今後のリリースで提供するとしています。
各組織は、公開済みのアップデートを適用し、攻撃が行われた期間にインターネットへ公開されていたアプライアンスを調査してください。あわせて、VPNアプライアンスからアクセス可能だった認証情報は、侵害された可能性があるものとして扱う必要があります。
ログの改ざんやメモリ上のみの変更によって証拠が隠される恐れがあるため、侵害が疑われる場合は、ファイル整合性チェックだけに頼らず、フォレンジック分析を実施すべきです。
Volexityのレポートでは、2026年に発生した別の侵入事例についても触れています。SonicWall Secure Mobile Accessアプライアンスのゼロデイ脆弱性が悪用されたもので、ネットワークエッジデバイスが認証情報の窃取や通信の傍受にさらされている実態を浮き彫りにしています。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止。ANYRUNのサンドボックスをSOCに導入。
Cybersecuritynews subscription
翻訳元: https://gbhackers.com/ivanti-vpn-zero-days/