独立国家共同体(CIS)加盟国の政府機関を狙うスパイ活動が確認されました。水資源、環境、エネルギー分野にも関心を示しているとみられます。
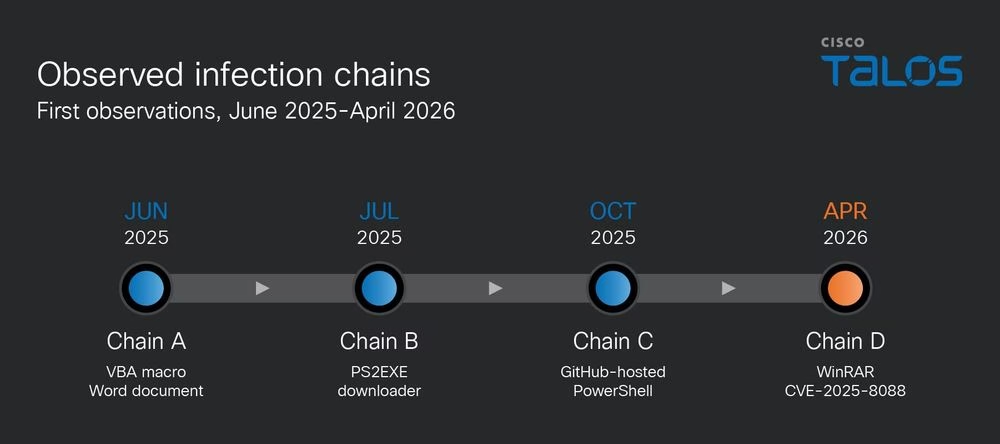
調査の結果、2025年6月から2026年にかけて、4つの感染チェーンが稼働していたことが判明しました。
攻撃者はマクロ付きのWord文書、PS2EXEで作成した実行ファイル、GitHub上のPowerShellを起動する悪意あるショートカット、そしてCVE-2025-8088を悪用した細工済みのWinRARアーカイブを使い分けていました。
いずれのチェーンも軽量なリバースシェルを配布し、攻撃者は侵害したWindowsシステムに対話的にアクセスできる状態になっていました。
確認された最も古いチェーンは2025年6月のもので、VBAマクロを含むWord文書を使って第2段階のペイロードをダウンロードし、実行していました。
7月にはTalosが、PS2EXEで生成されたダウンローダーを確認しています。これはPowerShellスクリプトを実行ファイル化したもので、マルウェアを取得したうえ、スケジュールされたタスクで永続化を図っていました。
2025年10月に初めて確認された3つ目のチェーンでは、悪意あるWindowsショートカットでPowerShellを起動し、GitHubからスクリプトを取得して実行していました。
後のバージョンでは、独自のリバースシェル「PickleShell」もダウンロードし、Windowsのスタートアップフォルダに配置していました。
最も大きな変化が見られたのは2026年4月です。悪意あるRARアーカイブがWinRARのパストラバーサルの脆弱性CVE-2025-8088を突き、PickleShellをユーザーのスタートアップフォルダに書き込みました。
このペイロードは次回のサインイン時に起動します。昇格した権限を必要とせずに永続化できる仕組みです。
研究者らは、UAT-6275のマルウェア配布チェーンで脆弱性の悪用を確認したのは、これが初めてだと説明しています。
VulnerabilityScanning Service
Talosはこの活動をUAT-6275として追跡しており、Recorded Futureは「TAG-193」の名称を使っています。研究者らは、このキャンペーンが特定の地域に集中している背景には、ロシア・ウクライナ戦争の影響を受けた情報収集の優先事項があるのではないかとみています。
一般公開状態のステージング用ディレクトリ3つと、これまで報告されていなかったGitHubリポジトリから、スクリプト、ペイロード、ツールの一覧、コマンド&コントロール(C2)インフラの変更履歴が見つかりました。
UAT-6275のサイバー攻撃キャンペーン
リポジトリの履歴からは、このグループの開発活動やインフラ更新の様子をうかがうことができました。
UAT-6275のツールには、対話的なコマンド実行を目的に作られた独自のリバースシェル「Chvost」「Laplas」「PickleShell」が含まれます。
回収された資料からは、Windowsへの侵入にとどまらない準備の様子も浮かび上がります。研究者らは、このグループのインフラ上でLinux対応ツールと、Fortinet FortiWebの脆弱性CVE-2025-25257に対する公開済みの概念実証(PoC)エクスプロイトを発見しました。
ExploitPrevention Tools
これらの発見は、Linuxホストやインターネットに公開されたアプライアンスへの関心をうかがわせます。ただし、それだけでは、このグループが実環境でFortiWebシステムを悪用したと断定することはできません。
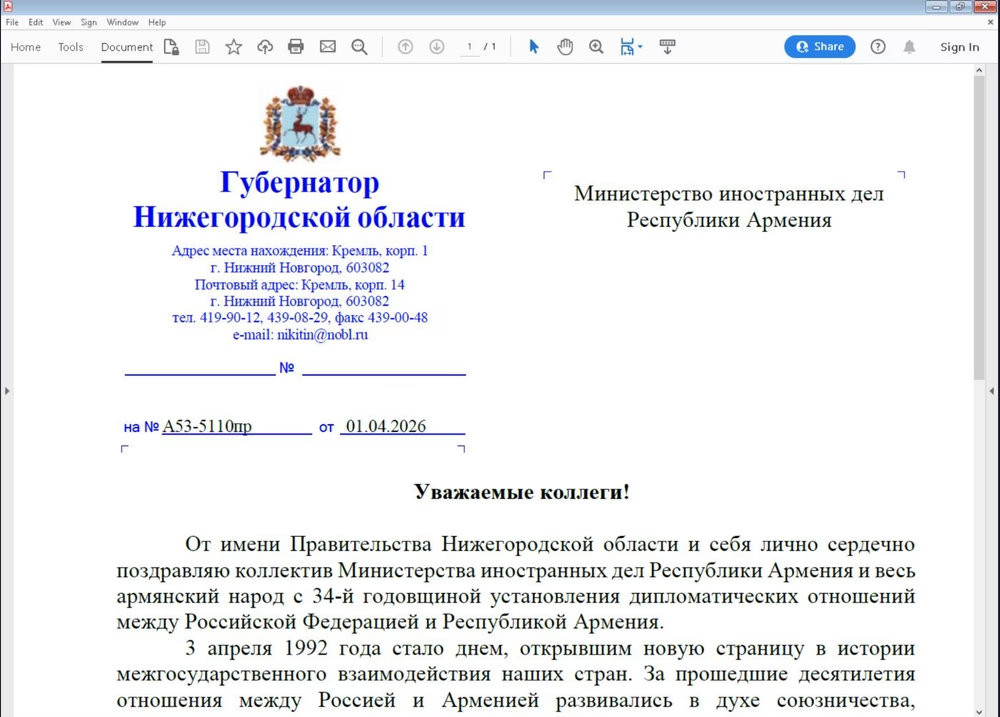
確認されたキャンペーンとルアー(おとり)のテーマは、カザフスタン、キルギス、タジキスタン、トルクメニスタン、ウズベキスタン、アルメニア、アゼルバイジャン、ロシア、ベラルーシの9か国に及びます。
おとり文書は、外交、貿易、林業、環境管理、エネルギーなどを題材にしており、その中にはTurkmennebitとロシアのオルスク製油所の協力を装った提案も含まれていました。
対象とする分野や文書のテーマは情報収集活動と整合しますが、個々の侵入でどのような情報を狙っていたのかまでは特定できていません。
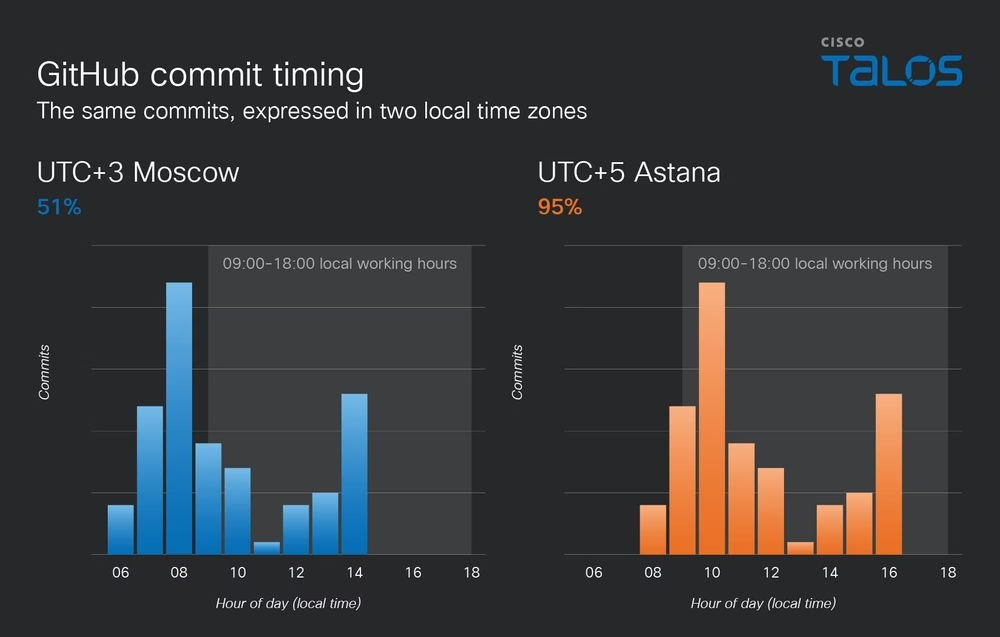
Talosは、このグループにはカザフスタンとの関連があると中程度の確度で評価しています。根拠として、インフラへのアクセス状況、ロシア語のアーティファクト、サンプルの提出状況、UTC+5の勤務時間と一致する活動時間帯を挙げています。
研究者らはまた、UAT-6275とYoroTrooperは、より大きな活動クラスターに属している可能性があるとみています。ただし、指標やツールセットに直接の重複は確認されていないため、引き続き別々に追跡しています。
この活動は、2025年1月にSeqriteが初めて報告したSilent Lynxと重なるほか、Tomiris、ShadowSilk、Cavalry Werewolf、Hydra Saigaなどの名称で他の研究者が論じてきたキャンペーンとも重なります。
これらの名称はセキュリティベンダーごとの報告を反映したものであり、重複があるからといって、必ずしも同一のグループとは限りません。
CyberSecurity Tools
ソーシャルエンジニアリングを用いたアーカイブ、GitHubのような信頼されたサービス、永続化の仕組み、脆弱性を利用した配布が組み合わされているため、防御側には複数の検知ポイントがあります。
組織は、WinRARにCVE-2025-8088へのパッチを適用し、ショートカットやOfficeプロセスから予期せず起動されるPowerShellを精査するとともに、スタートアップフォルダの不審な変更、スケジュールされたタスク、リバースシェルに関連する外部への通信を監視する必要があります。
完全な技術分析と侵害指標(IoC)は、Virus Bulletin 2026の論文「Break the silence: tracking Silent Lynx through exposed infrastructure」で公開されています。
Stops Cyber threats before impact with 21 min faster MTTR. Integrate ANYRUN’s Sandbox in your SOC.
翻訳元: https://gbhackers.com/uat-6275-cyberattack-campaign/