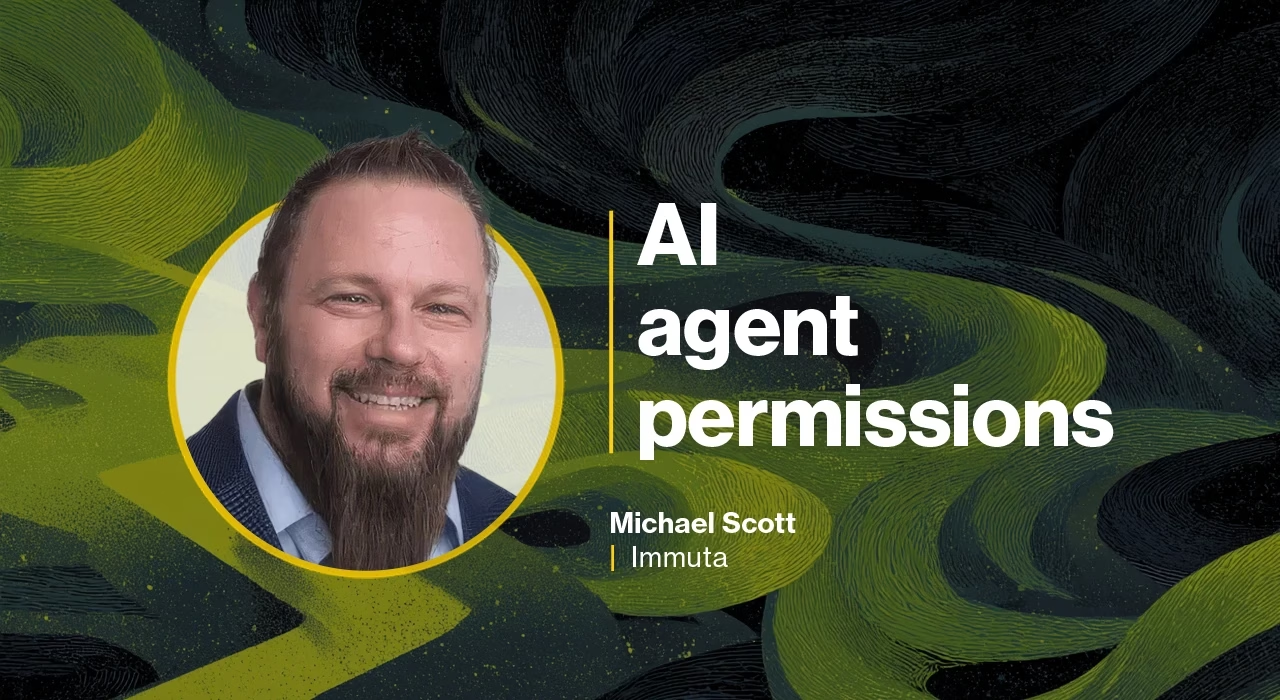
Help Net Securityのインタビューに応じたのは、ImmutaのCISO、Michael Scott氏です。AIエージェントの権限をどう扱うべきかについて語りました。同氏は、エージェントはユーザーがアクセスできるものをすべて引き継ぐのではなく、信頼度の低いIDとして扱うべきだと主張しています。
Scott氏は、エージェントの権限の肥大化が人間の場合とどう異なるのか、サブエージェントへ権限をどう引き渡すべきか、そして認証だけではエージェントの行動を守れない理由を説明します。さらに、AI分野以外の大手企業が少なくとも2社、18カ月以内にAI関連の深刻なインシデントに見舞われると予測しています。
企業のエージェント導入を監査する際、最初に確認する権限は何ですか。また、本来あってはならない権限が付与されているケースはどの程度ありますか。
エージェントについてまず知りたいのは、どのIDで動作しているのか、そのIDがエージェント専用なのか、それともユーザーの権限に基づいているのかという点です。
エージェントが過剰な権限を持っているケースは珍しくありません。特に、ユーザーごとに権限が異なる認証情報をエージェントが使っている場合です。たとえば、利用可能なAPIなど、人間のユーザーが意図していなかったリソースにエージェントがアクセスしてしまうことがあります。
私たちは、エージェントを信頼度の低いIDとして扱い始める必要があると考えています。エージェントは人間ではないため、必ずしも人間と同じやり方でタスクに取り組むわけではありません。権限を最初に付与した時点では誰も想定していなかった方法で、目的を達成してしまうことがあります。
私が確認したいのは、エージェントが何にアクセスでき、それはなぜなのか、そして作業が終わったらその権限がなくなるのかという点です。いつかまた必要になるかもしれないという理由だけで、エージェントが広範なアクセス権を持ち続けるべきではありません。
セキュリティチームは、人間の権限の肥大化にすでに苦労しています。エージェントの権限肥大化は、同じ問題が速度を増しただけなのでしょうか。それとも別の問題でしょうか。どのような事例から、そう考えますか。
別の問題だと捉えています。従業員の場合、権限の肥大化は通常、徐々に進みます。新しい役職に異動したり、一時的なプロジェクトのためにアクセス権を得たりして、その権限が不要になった後も残り続けます。セキュリティチームは、対処が得意とは限らないものの、この問題の見つけ方は心得ています。
エージェントは予測不可能性をもたらすため、問題はいっそう難しくなります。エージェントは、それぞれ権限の異なる複数の従業員のために動いているかもしれません。タスクの一部を処理させるために、別のエージェントを生成することもあります。そうなると、最初のエージェントを導入した時点では想定していなかったアクセス判断を迫られることになります。
テストの初期段階で、エージェントのワークスペースをもっと制御する必要があることが明らかになりました。従業員が構築するエージェントを支援するため、当社はマルチモデルのAIプラットフォーム/ワークスペースに投資しました。これにより、Immutaは社内で管理するガードレールを備え、過剰な権限を持つエージェントのリスクを減らしています。エージェントは、公開される前、そして新たな連携が承認される前に、レビューとガバナンスのプロセスを経なければなりません。また、全従業員を対象に継続的なAIトレーニングにも投資しています。エージェントの挙動がおかしいときに最初に気づくのは、多くの場合、従業員だからです。
最近よく考えているのは、エージェントはそれを使う人と同じ程度に信頼されるべきだという前提についてです。私はこれに同意しません。従業員が特定の情報へのアクセスを認められていても、エージェントがそのすべての権限を自動的に受け取るべきではありません。エージェントは人間とは動き方が異なり、人間なら試さないような新しい方法で問題を解こうとしたり、人間が見落としかねない関連性を見つけたりする可能性があるからです。
エージェントが作業をサブエージェントやサードパーティのツールに引き渡す場合、権限はチェーンの下流へどう渡すべきでしょうか。最終的な操作を誰が承認したのか、誰も再構築できない委任チェーンを見たことはありますか。
エージェントは、タスクを引き渡すからといって、自身の権限をすべて引き渡せるようであってはなりません。次のエージェントには、その作業に必要なものだけへのアクセスを与えるべきで、権限はタスクそのものの範囲を超えて広がってはなりません。
懸念しているのは、ある操作について誰が責任を負うのかを、いかに早く見失ってしまうかという点です。従業員が、まったく正当な依頼をエージェントに出したとします。そのエージェントが別のエージェントを呼び出したり、外部のツールを使って作業を仕上げたりすることがあります。作業が終わる頃には、元の従業員は、途中でどのシステムにアクセスされたのかまったく把握していないかもしれません。そして問題が起きたとき、セキュリティチームは何を手がかりにできるのでしょうか。サービスアカウントが機密データにアクセスしたことを示すログしかなければ、誰が承認したのか、なぜ必要だったのかはわかりません。
エージェントがより自律的に働くようになるにつれ、こうした状況は増えていくと思います。セキュリティチームは、認可のチェーンを元のリクエストまで遡って追跡できなければなりません。そうでなければ、事後に誰も適切に説明できない判断を、エージェントが下せる状態を許していることになります。
この市場でベンダーのどの主張に最も懐疑的ですか。また、購入者はそれを見極めるために、どのような質問をすべきでしょうか。
ベンダーが、エージェントのIDを管理すればその行動を守れるかのように語るとき、私は懐疑的になります。
エージェントが正当なものだとわかっていても、要求されたデータには何でもアクセスさせてよいということにはなりません。適切に認証されたエージェントであっても、機密情報へのアクセスを与える正当な理由がないことはあります。
課題の一つは、セキュリティチームがデータの使われ方の全体像を常に把握しているわけではないことです。CISOである私はリスクを評価し、対策を講じることはできますが、特定のデータセットが特定の業務タスクに適しているかどうかを知っているとは限りません。そうした知識はデータの所有者が持っていることが多く、アクセス判断のあり方にも彼らの意見を反映させる必要があります。
ベンダーには、承認されたエージェントが、実行中のタスクに不要なデータを要求したらどうなるのかを見せてほしいと求めます。システムはそのアクセスを実際に阻止できるのか、それとも事後に知らせてくれるだけなのか、という点です。
エージェントが何をしたかを把握することと、エージェントに許す行動を制御できることの間には、大きな違いがあります。
今後18カ月のエージェント認可について、ご自身の名前で責任を持てる予測を一つ挙げてください。
今後18カ月のうちに、AI分野以外の大手企業が少なくとも2社、AI関連の深刻なセキュリティまたはプライバシーのインシデントを経験すると考えています。競争優位の獲得、生産性の向上、コスト削減を急ぐあまり、各社は十分なセキュリティ対策を講じないまま、リスクの高い自律型エージェントを導入するでしょう。
懸念しているのは、企業がアクセスを適切に制御する方法を見いだす前に、エージェントに機密情報へのアクセスや意思決定の能力を与えてしまっていることです。エージェントは正当な認証情報で動作しているかもしれませんが、その権限で行うことがすべて適切で、認可されているとは限りません。
こうしたシステムの自律性が高まるにつれ、従来型の企業が抱える根深い技術的負債が露呈するでしょう。長年頼ってきたアクセス制御が、自律的に動くエージェントを扱えるとは限らないことを、組織が痛い目に遭って学ぶことになると予想しています。
翻訳元: https://www.helpnetsecurity.com/2026/10/15/michael-scott-immuta-ai-agent-permissions/