今週、フランスの食料品店数百店が、冷凍・冷蔵システムを操作するサイバー攻撃を受け、数百万ドル規模の損失を被ったとみられます。
月曜日の夜間、ハッカーがフランスの大手食品スーパーチェーンの業務用冷凍・冷蔵システムのコントローラーに侵入しました。冷蔵庫や冷凍庫、冷蔵保管室を加熱装置に変え、庫内温度を最大で摂氏50度(華氏120度超)まで上昇させたのです。その結果、保管されていた食品はすべて傷み、一部では小規模な火災も発生したと報じられています。攻撃者の正体や動機は明らかになっていません。
冷凍・冷蔵コントローラーを使えば、店舗は庫内温度を遠隔から24時間365日設定・監視できます。そのため、店舗側が異変に気づく、あるいは手動で発見できた可能性もあります。それを防ぐため、攻撃者は標的システムの霜取りサイクル(冷凍庫が付着した霜や氷を意図的に溶かす動作)を延長し、加熱が通常のメンテナンスに見えるよう偽装したと、フランスの情報源は報じています。
各社の発表によると、攻撃は同じ夜に400店を超える食料品店・小売店に影響しました。フランスのサイバーセキュリティ企業Sekoiaのアナリストはロイターに対し、スペイン、ポルトガル、ポーランド、ドイツ、ベルギーでも被害が出ていると語っています。
アルザス地方のスーパー2店だけで、合計27万ユーロ(約30万米ドル)の損失が報告されたとBBCは伝えています。この2件が目安になるとすれば、400店全体の損失は数百万ユーロをはるかに超える可能性があります。
さらに深刻なのは、専門家が、標準的なサイバーハイジーンを徹底していればこの攻撃はほぼ確実に防げたと指摘している点です。
冷凍庫が加熱された原因は
当初の報道では、月曜日の攻撃はデンマークのメーカーDanfossの冷凍・冷蔵コントローラーに起因するとされていました。Danfossはスーパーや食品小売向けの制御ソリューションで大きなシェアを持ち、同社のウェブサイトによれば、世界で5万件以上の導入実績があります。
8月9日、ClarotyのTeam82の研究者らは、DanfossのAK-SM 800Aプラットフォームに存在する3件の脆弱性を公表しました。CVE-2025-41450、CVE-2025-41451、CVE-2025-41452が割り当てられたこれらの脆弱性を悪用すると、攻撃者は業務用冷凍・冷蔵設備群に対してリモートコード実行(RCE)やサービス拒否(DoS)攻撃を仕掛けることができました。Danfossは脆弱性を修正しましたが、システムの更新は顧客自身に委ねていました。
ロイターに出した声明で、Danfossは古いファームウェアを使い続けた顧客に責任があると主張しました。同社は「サポート対象のシステムを最新のファームウェアに更新し、旧世代のシステムは現行世代のソリューションへ移行するよう、以前から顧客に助言してきた」と述べています。
この相手先ブランド製造業者(OEM)は、冷凍・冷蔵業界専門メディアのCooling Postにも詳しい情報を提供しました。それによると、被害を受けた機器の「大半」はAK-SM 800か、その旧型であるAK-SC355を使用していました。いずれもすでにサポートが終了しており、前者は2021年、後者は2016年に終了しています。
火曜日までに、フランスの国家CERT(CERT-FR)は、ベンダーのDixellとその親会社Copelandが提供する別の冷凍・冷蔵コントローラープラットフォーム「XWEB」も攻撃に関与していたと特定しました。CERT-FRは、どの脆弱性やファームウェアバージョンが原因だったのかには言及していません。ただ、状況証拠からは、攻撃者がTeam82の研究成果を足がかりにしたことがほぼ確実とみられます。同じ研究者らは、Danfossの脆弱性を公表したのとまったく同じ日に、XWEB Proに影響する23件の脆弱性(うち21件が重大度「高」)も公表していました。
食料品店は冷蔵庫攻撃の可能性を警告されていた
8月26日、米軍施設から似たような奇妙な報告が相次いで漏れ伝わり始めました。
冷凍・冷蔵設備が次々と故障していたのです。発生した基地ではどこも、何らかの電気系統のトラブルだろうと考えたとみられます。しかし、同様の報告は次第に増えていきました。
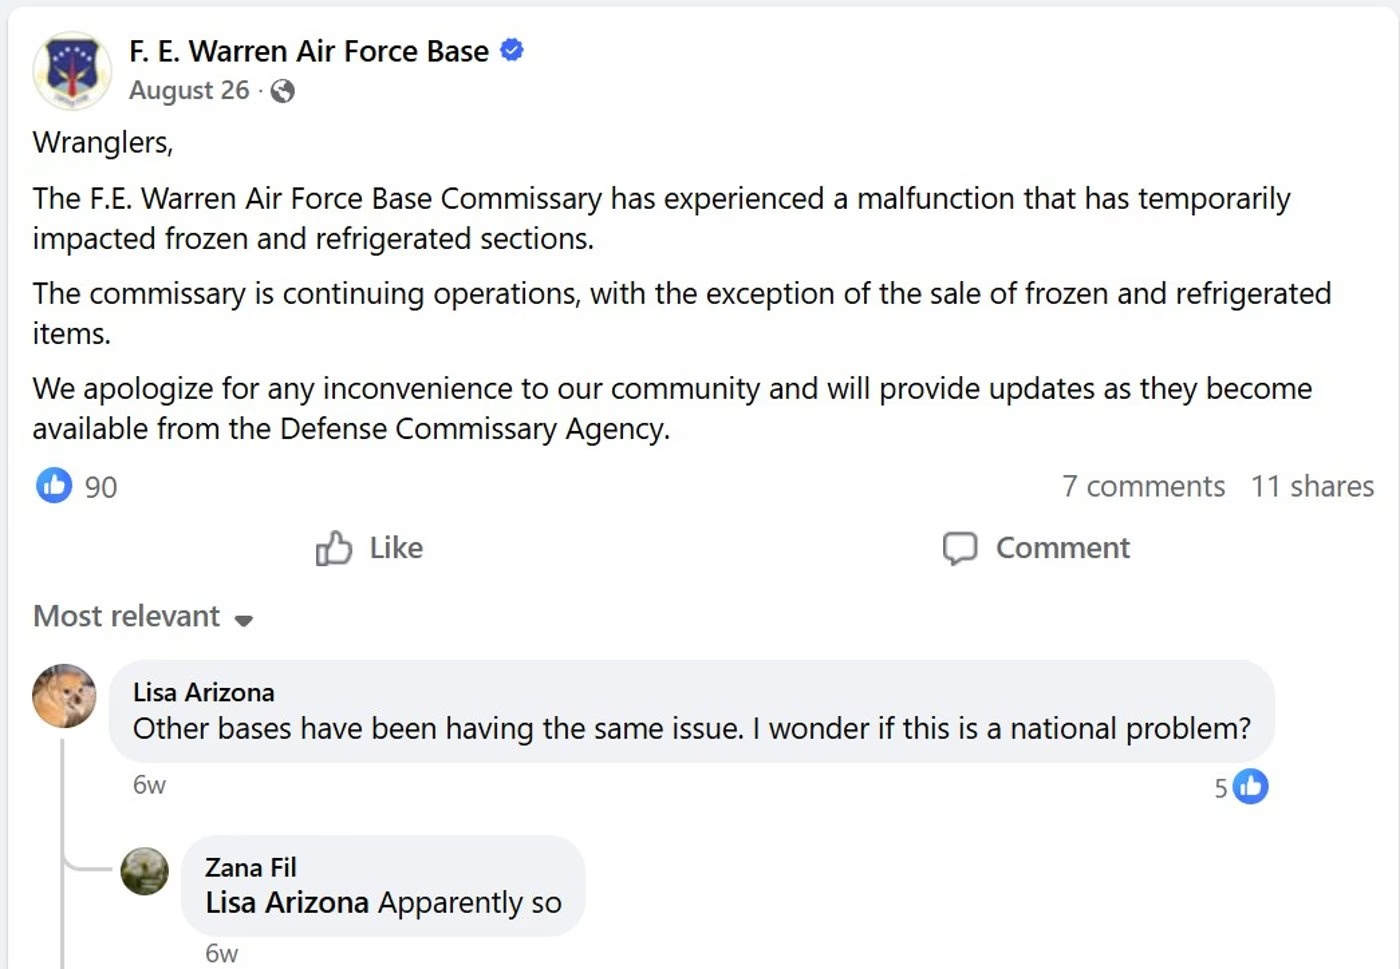
出典:F. E. Warren空軍基地(Facebook)
ソーシャルメディア上でこれらの奇妙な報告を目にした独立系ジャーナリストは、大胆な推測を立てました。M. ElizabethはSubstackに「正気を疑われる話だと自覚していますが、どうか最後まで聞いてください」と書き、「誰かがコミッサリー(軍の売店)の冷凍庫をハッキングした可能性は、ゼロではないと思います」と記しています。
米軍は現在までに、少なくとも14か所の空軍基地、海軍施設、陸軍駐屯地にまたがるコミッサリーでの障害について、原因や発生源を確認していません。攻撃がDanfossの脆弱性公表のわずか2週間後に起きたのは、偶然だった可能性もあります。
ただし、国防省(DoD)の軍用コミッサリーを統括する中央機関であるDefense Commissary Agency(DeCA)が、過去にDanfossの技術を使用していると明示的に言及していたことを考えると、偶然とするには出来すぎています。たとえば、2022年6月にコミッサリー請負業者向けに示した技術仕様のテンプレートで、DeCAはDanfossのAK-SM 800Aを、個々の制御ユニットの「設計の基礎」として挙げています。
世界の食料品店は警戒を
Xona SystemsのCEO、Bill Moore氏は自身の経験を次のように振り返ります。「実店舗型の小売店はもちろん、製造工場、発電所、石油・ガス施設など、業種を問わず最大の問題があります。組織は自社ネットワークのセグメンテーションをかなりうまく行っています。しかし、OTとなると、アクセスを必要とするOEMやサードパーティが山ほどいます。それなのに、組織はほとんど注意を払ってこなかったのです」
多数のベンダーやOEMにシステムへのアクセスを許可することで、組織は自らをリモート攻撃にさらしていることになります。同氏は嘆きます。「こうした接続の多くは、文字どおり可視化もガバナンスも行われていません。全体を通して、半数、あるいはそれ以上のケースに当てはまると思います。OEMには好き勝手にやらせているのに、そのサードパーティ接続をハッカーが侵害する事例を、私たちは数多く見てきました」
IntermarchéとNettoの親会社であるLes Mousquetairesは、CNBC宛てのメールで、一部店舗の冷凍・冷蔵システムを担当するサービスプロバイダー経由で攻撃を受けたと説明しました。
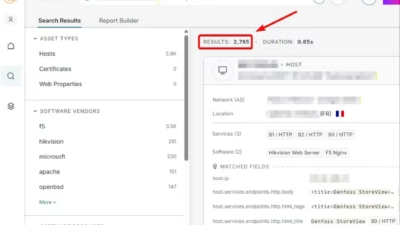
Waterfall Security Solutionsで産業セキュリティ担当バイスプレジデントを務めるAndrew Ginter氏は、「結論は、機器をインターネットから切り離すことです」と述べます。実際、今週のShodan検索では、インターネットに公開されたDanfossのシステムが数千台見つかり、フランス国内だけでも約1,500台に上りました。
理想的には、組織はハードウェアで強制されるリモートアクセスの背後に制御システムを置いて保護すべきだとGinter氏は言います。「それでも、これらの機器とインターネットの間にささやかなファイアウォールを置くだけで、効果はあります」
同氏は、基本的なファイアウォールについて、組織に次の対策を勧めています。
-
特定のIPアドレスからの接続のみを許可する
-
これらの接続にパスワードと二要素認証を適用する
-
更新忘れを防ぐため、ファイアウォールを自動更新にする
-
コンシューマー向けではなく、商用グレードまたは産業用グレードの機器を使う(コンシューマー向け機器の多くは更新を提供しないか、更新が非常に遅い)
最後に、同氏はこう付け加えます。「ファイアウォールは、きっちり4年ごとに交換してください。なぜか。インターネットに公開された機器がある環境では、10回中9回はセキュリティチームがいません。ファイアウォールがサポート切れになり、自動更新が止まっても気づけないからです」
「ごく基本的な対策では、大規模な重要インフラや重工業の守りとして十分ではありません。それでも、ハクティビストを冷凍庫に近づけないためには大いに役立ちます」とGinter氏は結論づけます。「機器をインターネットから切り離してください。緊急措置として実施すべきです」
翻訳元: https://www.darkreading.com/ics-ot-security/eu-grocers-unpatched-fridge-firmware